OpenAI обнаружила в PHP «уязвимость столетнего масштаба», которая ставит под угрозу 70% веб-сайтов по всему миру
«PHP — лучший язык в мире»… но ночь 21 октября превратилась в кошмар для всех PHP-администраторов.
Два дня назад произошла случайная утечка информации о двух высокорискованных уязвимостях удаленного выполнения в PHP, получивших кодовое название PHP2Shell, что указывает на то, что в самых опасных ситуациях злоумышленники могут использовать эти уязвимости PHP для выполнения произвольного кода на сервере.
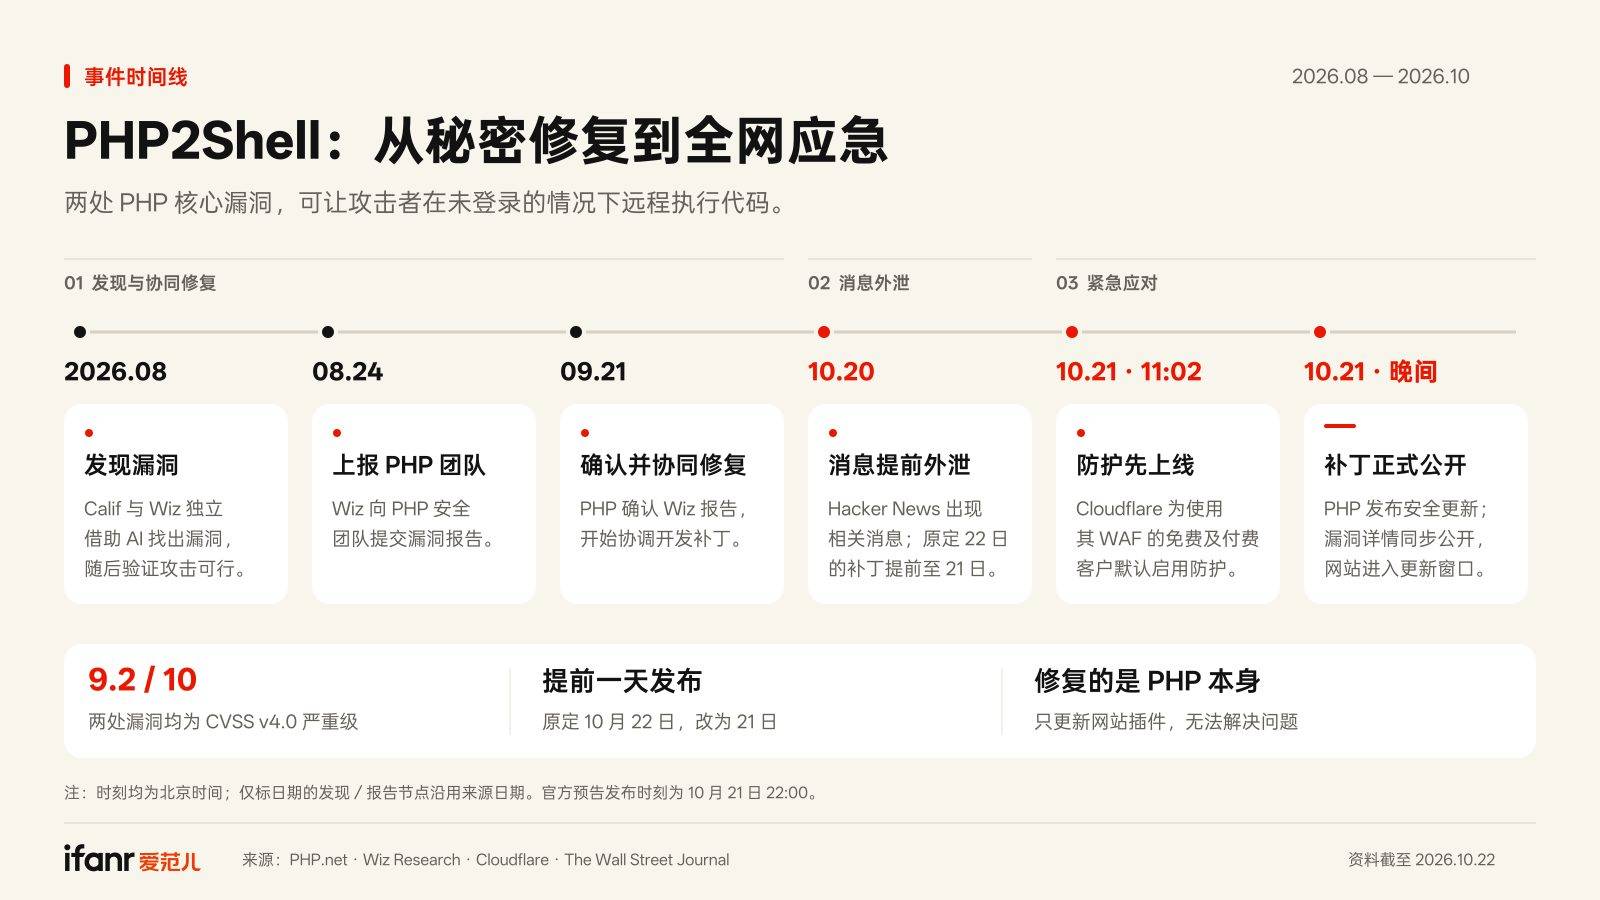
«Скрытное распространение» уязвимости вынудило PHP Foundation выпустить экстренное обновление безопасности, работа над которым велась с опережением графика, уже в 22:00 вчера вечером.
Возможно, вы слышали о PHP, но не знакомы с ним. Просто знайте, что около 70% веб-сайтов по всему миру используют эту технологию в своих бэкэндах, а Япония, где этот показатель достигает 92%, стала «регионом, сильно пострадавшим от этой технологии».
В результате, начиная с прошлой ночи, бесчисленное количество сотрудников службы технического обслуживания веб-сайтов столкнулось с шквалом звонков, Санаэ Такаичи лично опубликовала статью, призывающую администраторов веб-сайтов обновить систему, правительства и академические учреждения в половине Европы срочно «отключили» сайты, а такие известные аниме-сайты, как Nico Nico Douga и Pixiv, а также игры, такие как Uma Musume Pretty Derby, Granblue Fantasy и сервисы, связанные с Nintendo, были отключены, начав длительный процесс обновления, дата восстановления которого пока неизвестна.
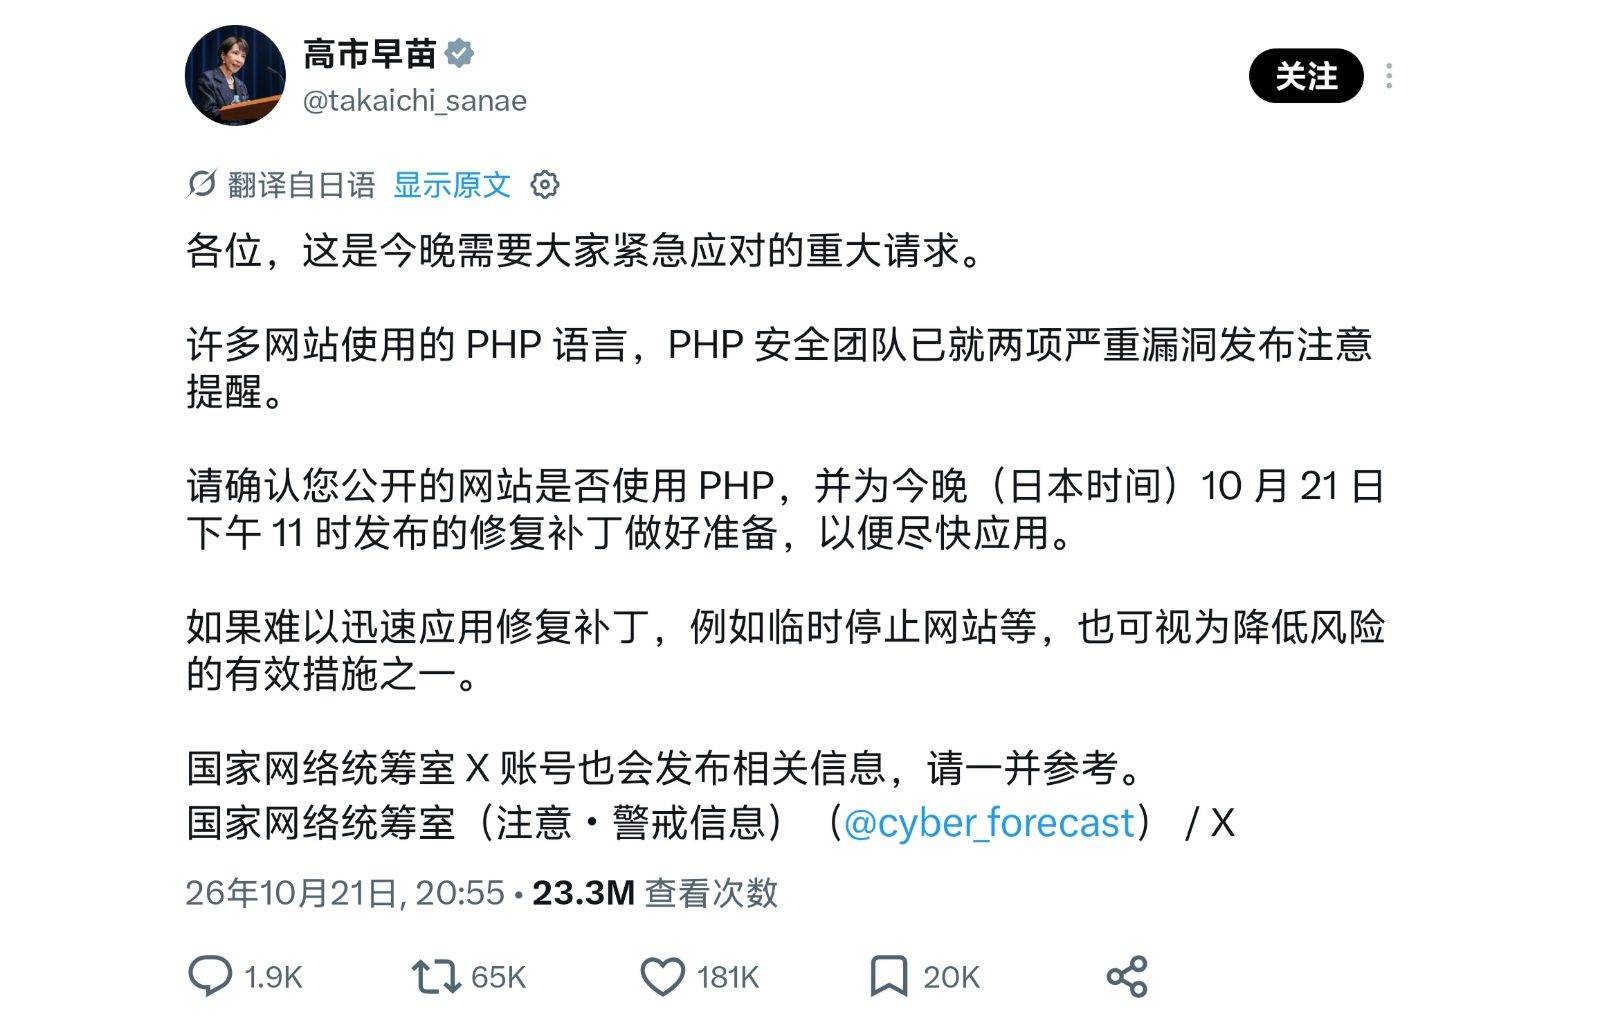
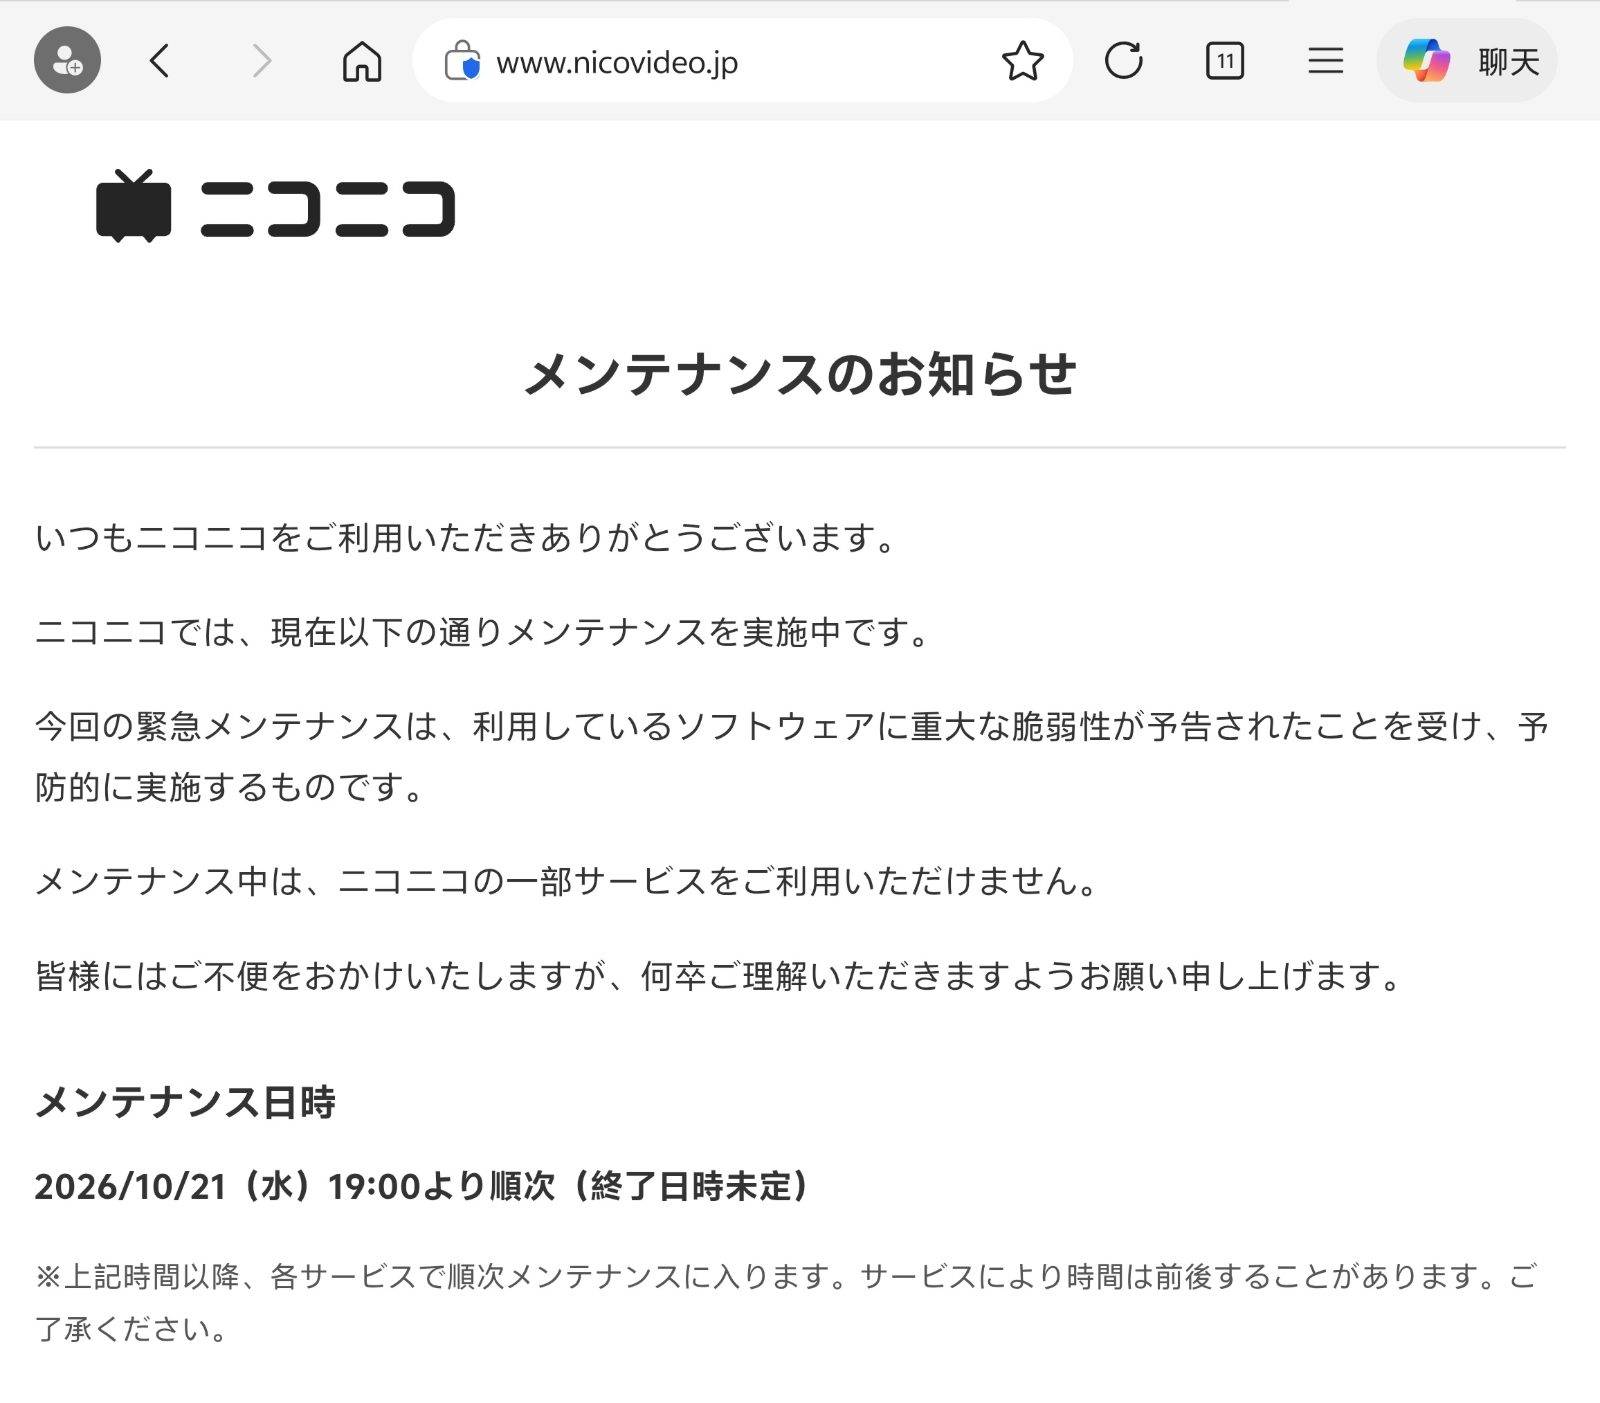
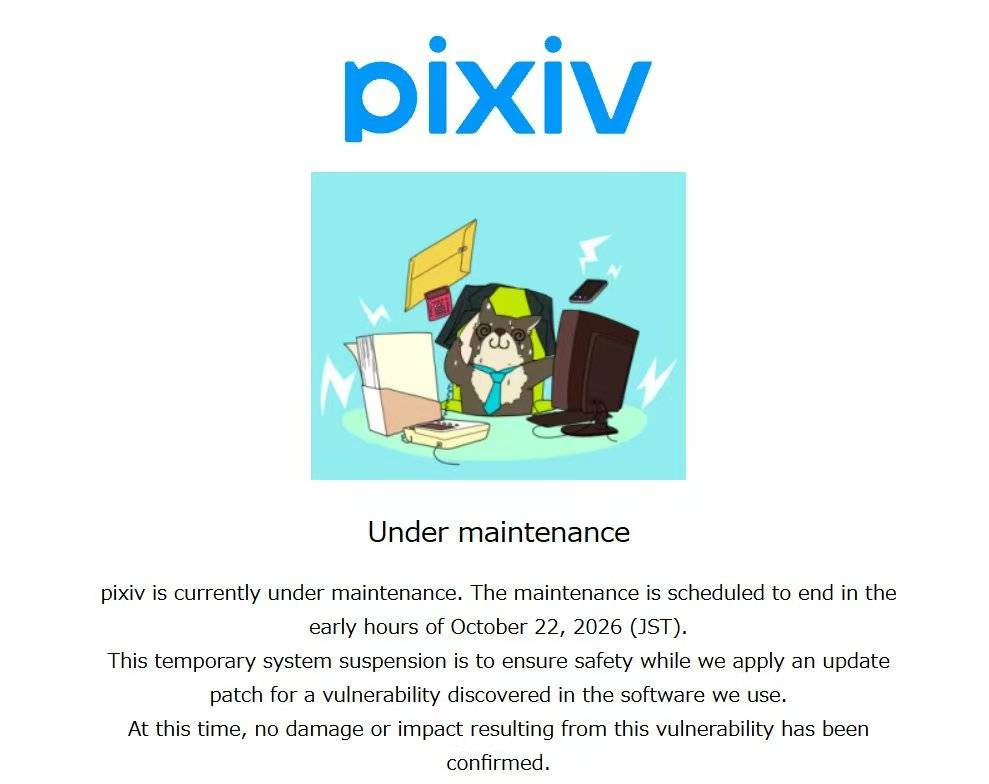
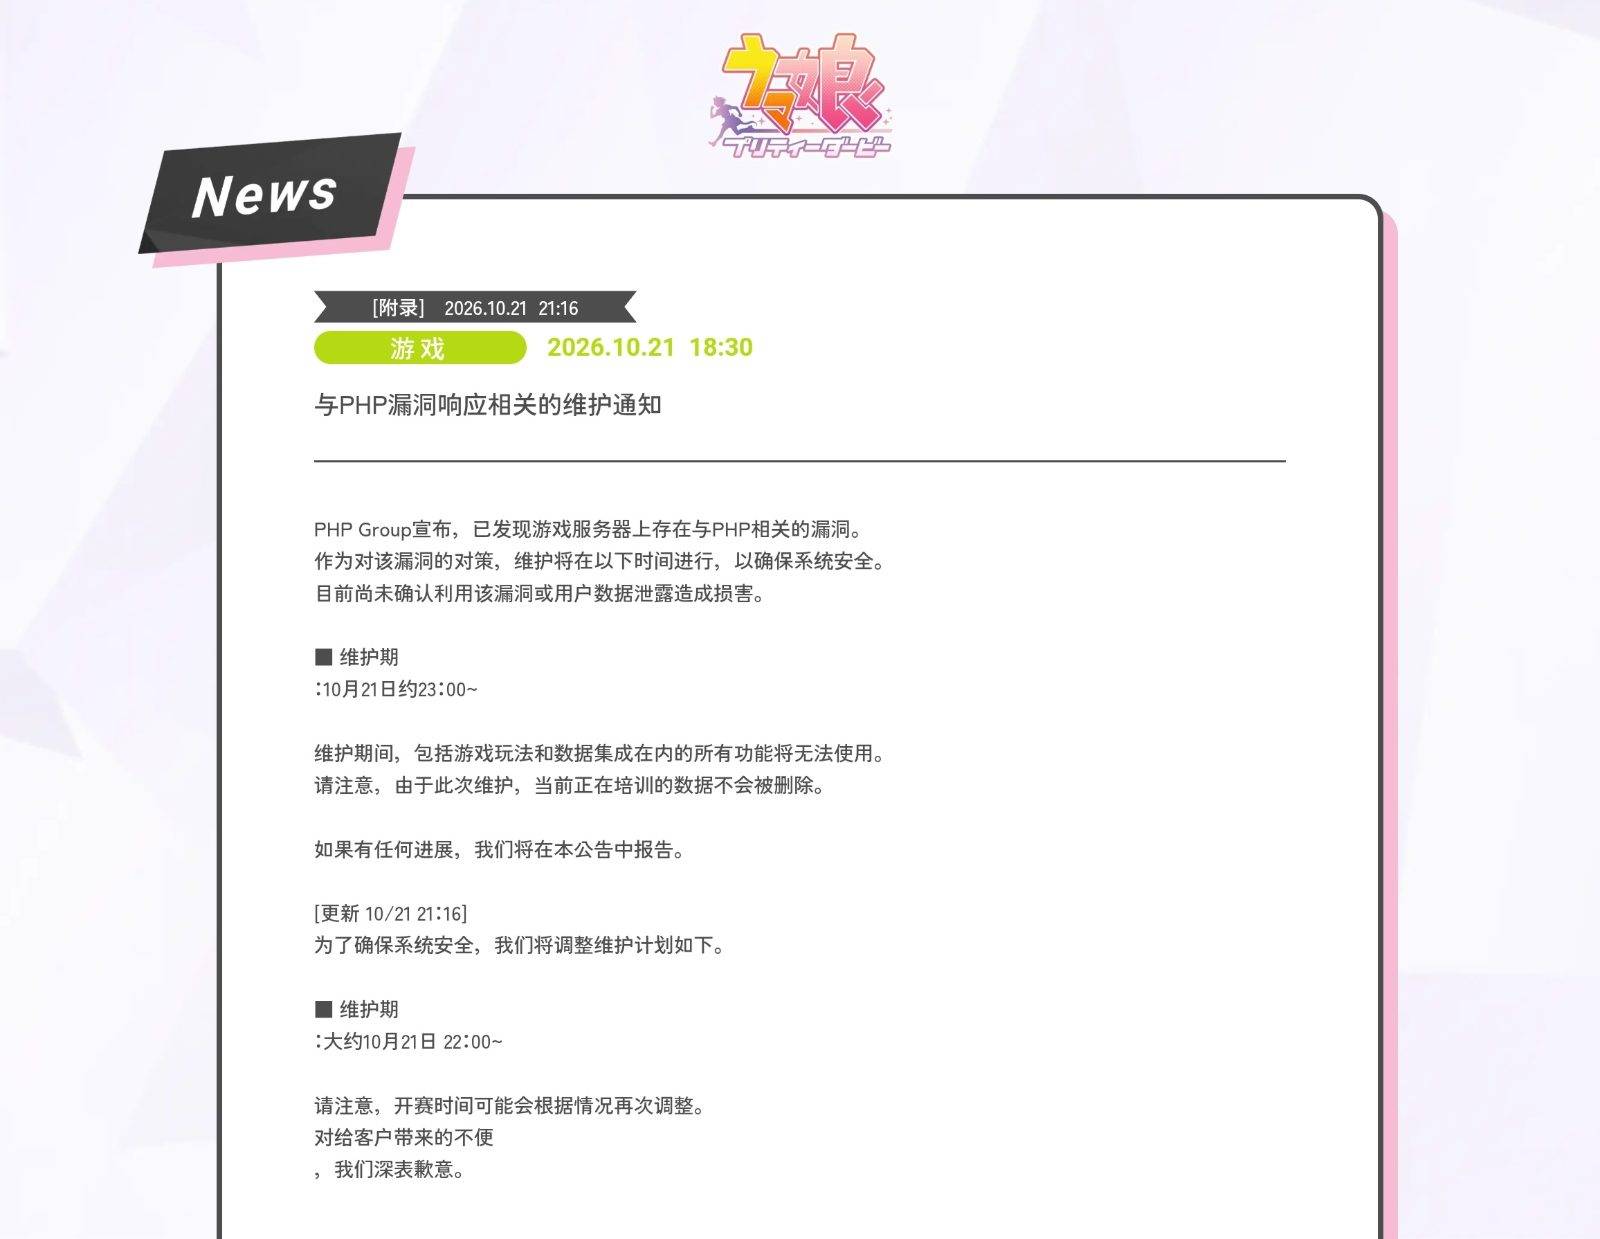
Проведите пальцем влево, чтобы увидеть больше контента.
Даже компания Sushiro объявила о временной приостановке работы своей мини-программы, и, вероятно, мы не сможем использовать ее для бронирования до завтрашнего дня.
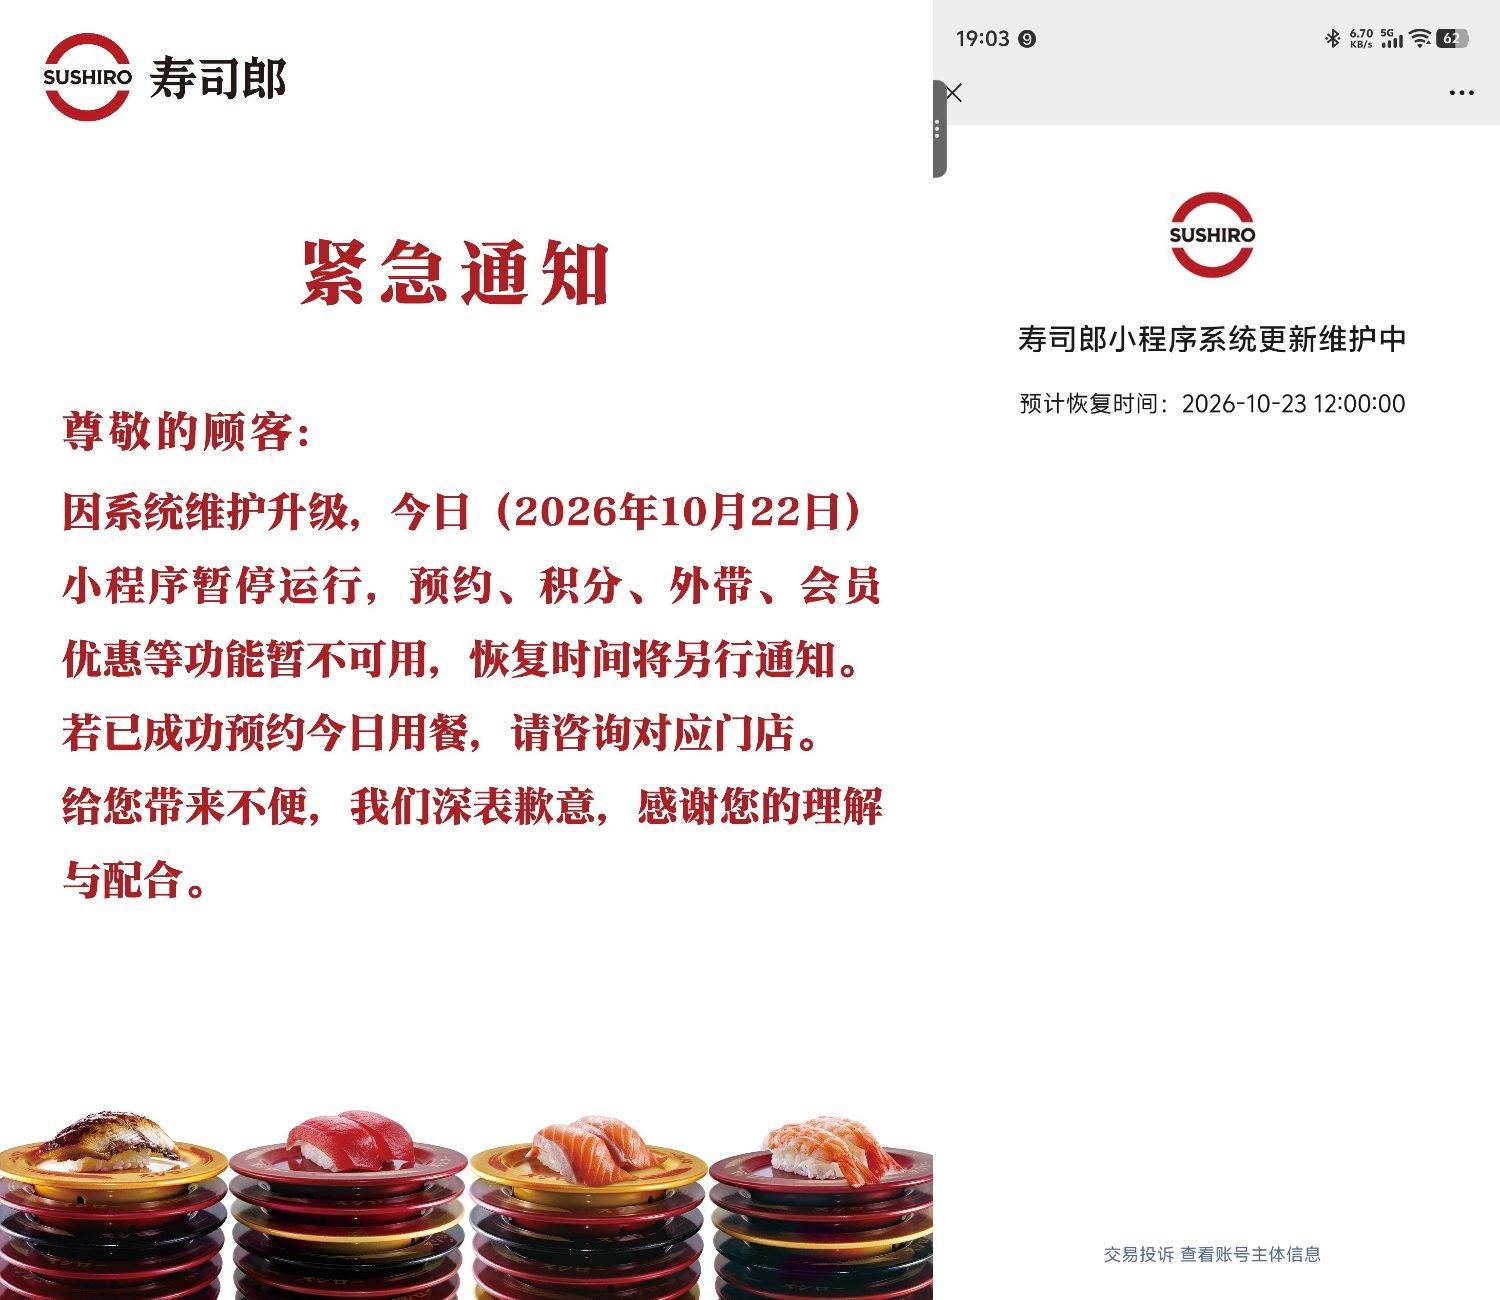
По всему миру разразился кризис в сфере безопасности.
Когда PHP дает сбои, глобальный интернет содрогается.
Как и многие подобные технологии, PHP — это относительно малоизвестный, но крайне важный элемент интернет-инфраструктуры.
Представьте, что вы заходите на сайт интернет-магазина и оформляете заказ на книгу. В этом процессе вы видите только внешний интерфейс, но сервер на самом деле обрабатывает динамические функции в фоновом режиме, такие как проверка паролей, проверка наличия товара, обработка заказов и генерация веб-страниц.
На многих веб-сайтах для выполнения этих задач на стороне сервера используется язык программирования PHP.
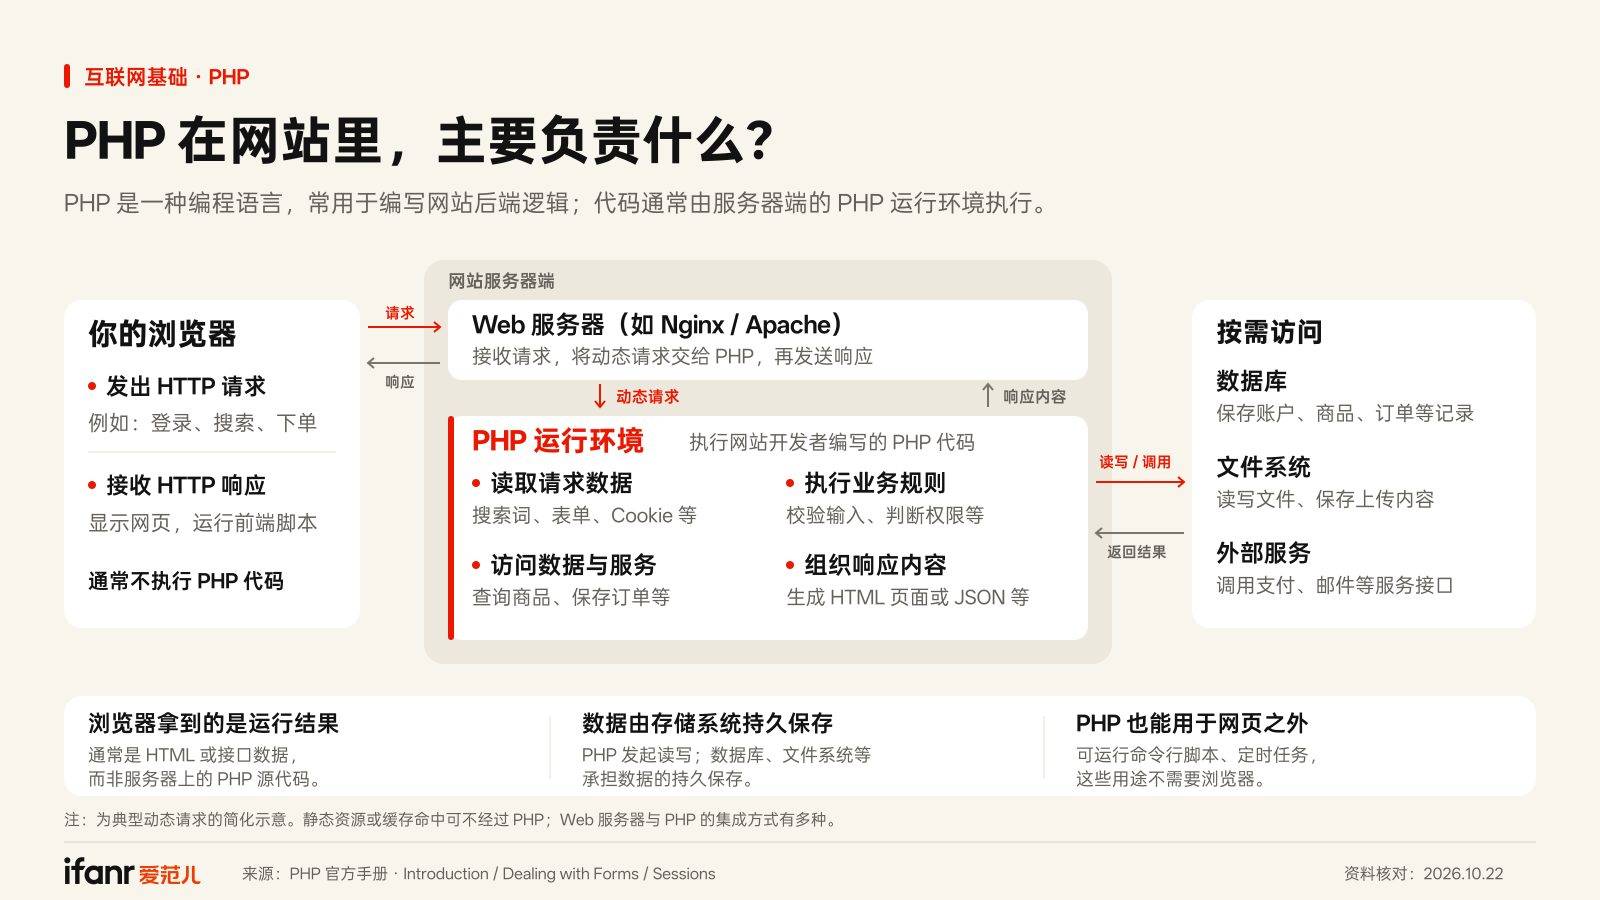
Согласно статистике, 69,4% веб-сайтов в настоящее время используют PHP в своей серверной части. Популярные системы управления веб-сайтами, такие как WordPress, Drupal и Joomla, построены на PHP. Медиавикторианская вики Википедии также в основном написана на PHP.
Но точно так же, как банановые плантации Giant Mac, когда-то посаженные по всему миру, были уничтожены болезнью желтой листвы, универсальность сама по себе также является своего рода уязвимостью: если у PHP есть проблемы с безопасностью на базовом уровне, вполне возможно, что это затронет почти все веб-сайты в мире.
Именно в такой ситуации мы сейчас и оказались.
На этот раз были выявлены две уязвимости: CVE-2026-109618 и CVE-2026-109619. Фонд PHP присвоил им оценку серьезности 9,2 из 10.
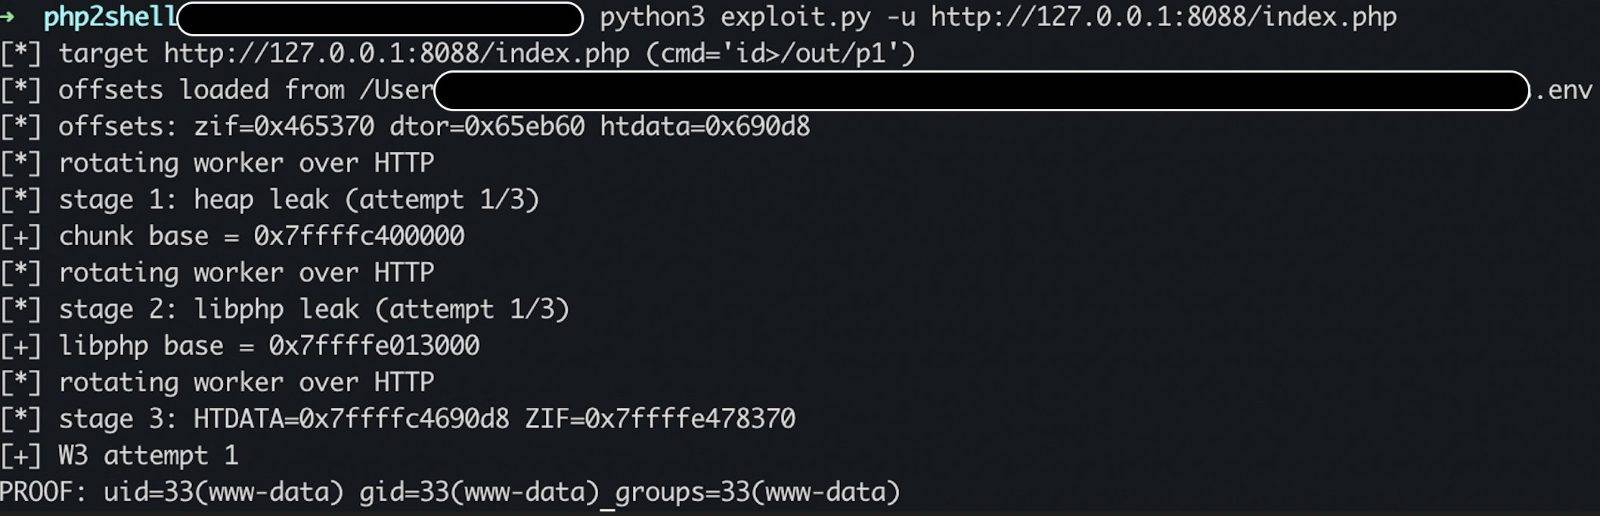
Получение "высокого балла" неизбежно влечет за собой соответствующий уровень риска.
Если использовать несколько неточную аналогию: представьте PHP как центральную кухню McDonald's, где кухонный персонал готовит блюда на основе заказов, отображаемых на экранах. Недавно обнаруженная уязвимость в управлении памятью подобна предоставлению хакерам возможности изменять содержимое экрана, позволяя кухне создавать для них непрерывный «шведский стол».
В данном случае под «шведским столом» может подразумеваться принуждение сервера к передаче сохраненных пользовательских данных, изменение контента новостного сайта или подмена платежной информации сайта электронной коммерции на учетную запись хакера; кроме того, это может включать в себя внедрение программ-вымогателей на сервер или использование его в качестве плацдарма для проникновения в более крупные системы.
При определенных условиях эти уязвимости RCE (удаленное выполнение кода) могут позволить хакерам делать практически все что угодно.
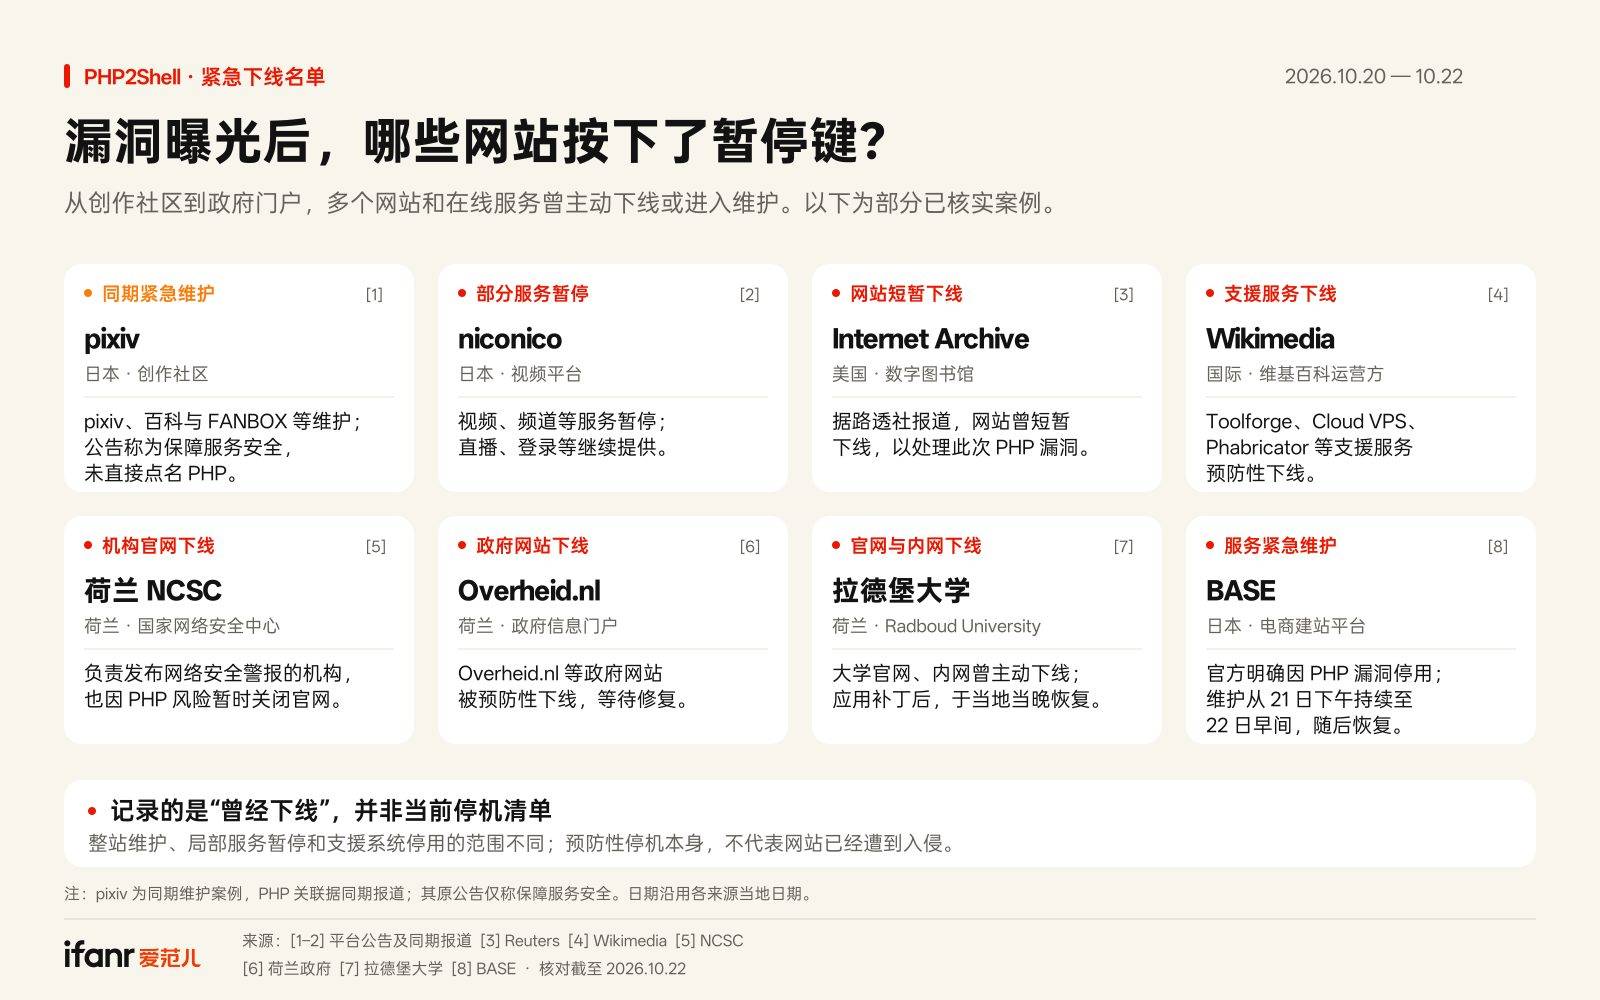
Именно поэтому веб-сайты и сервисы, использующие PHP, предпочтительнее полностью отключить перед установкой патча, чтобы не оставлять никаких возможностей для злоумышленников.
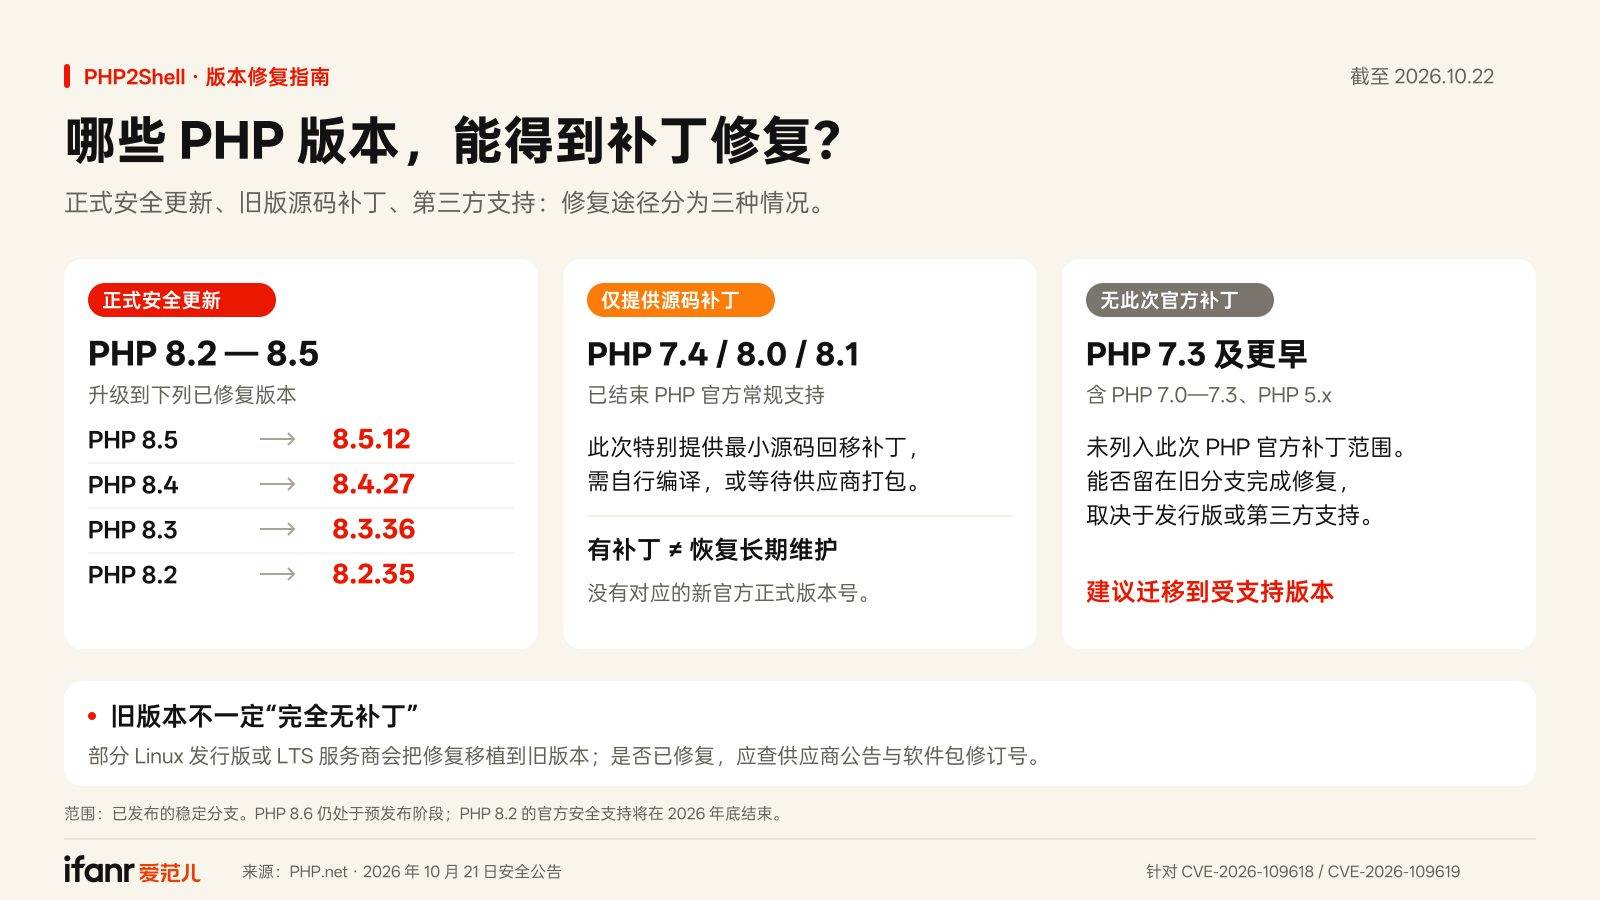
Однако официальный выпуск патча не означает, что всё в порядке. С одной стороны, не у всех администраторов сайтов есть время или желание обновлять свои системы; с другой стороны, инерция в развитии инфраструктуры приводит к тому, что почти половина сайтов в мире всё ещё использует старые версии PHP, срок поддержки которых истёк, и эти старые ветки так и не получили никаких обновлений.
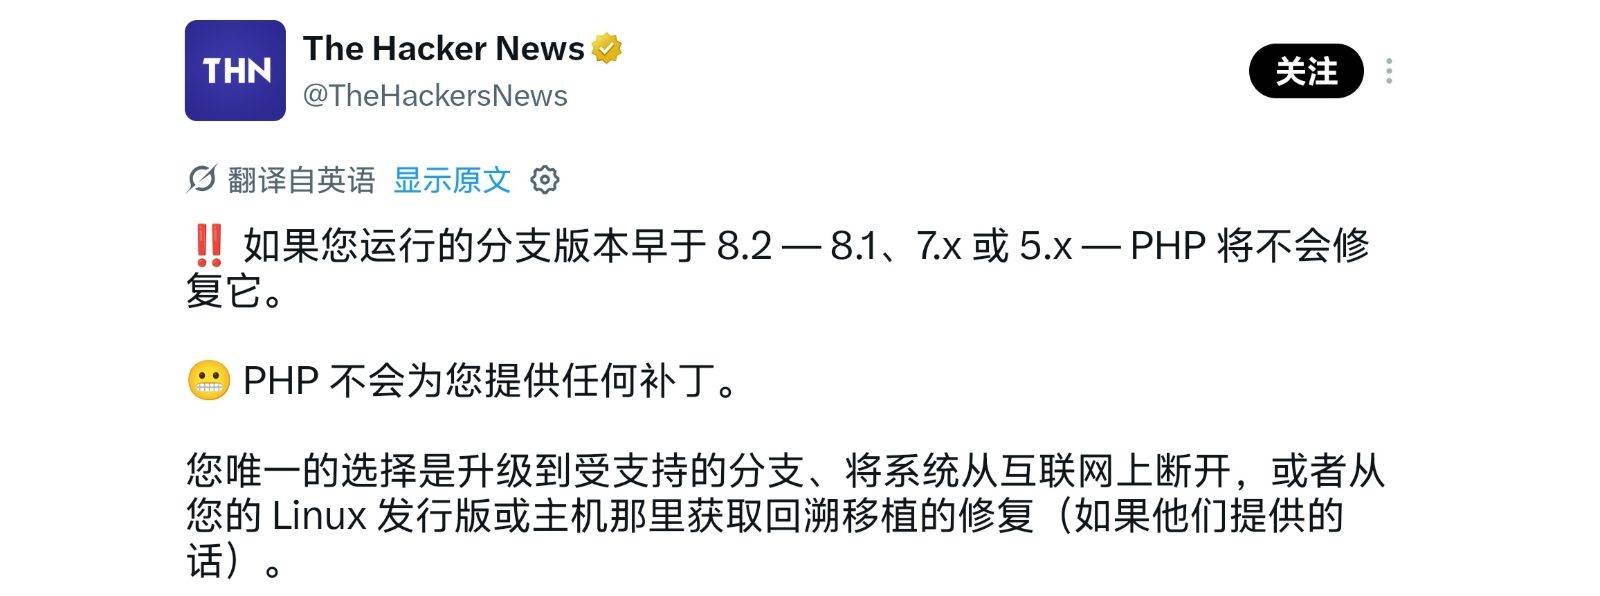
Иными словами, без полного обновления версии PHP эти веб-сайты, по сути, окажутся «голыми» начиная с сегодняшнего дня.
Еще до выпуска патча группы специалистов по безопасности из таких компаний, как Cisco, WatchTowr и 360, воспроизвели процесс атаки на основе общедоступной информации, а Cloudflare также начала наблюдать за поведением при атаках в небольших масштабах.
Вполне предсказуемо, что пока крупные компании заняты модернизацией своих систем, многие потенциальные злоумышленники ищут заброшенные веб-сайты и готовы поглотить скрытые на их серверах ресурсы.
Битва не на жизнь, а на смерть только начинается.
Искусственный интеллект начинает выявлять «скрытые уязвимости».
Стоит отметить, что, согласно официальному отчету, искусственный интеллект сыграл ключевую роль в этом инциденте.
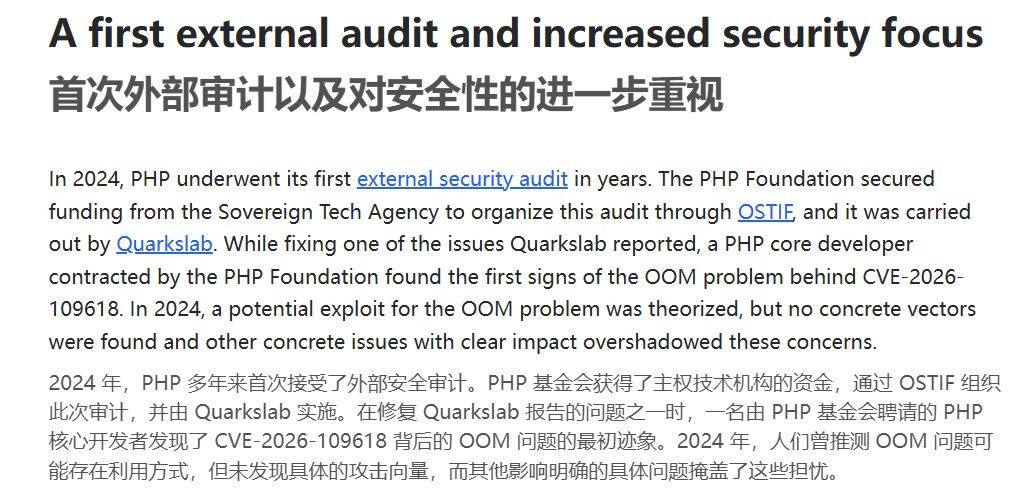
Уязвимость, вызвавшая этот кризис в сфере безопасности, была обнаружена ещё в 2024 году.
В то время фонд PHP инициировал внешний аудит безопасности. При изучении результатов аудита члены команды поддержки PHP начали замечать уязвимости в PHP, возникающие при недостаточном объеме памяти. Однако из-за отсутствия стабильного и воспроизводимого метода атаки, а также из-за возможности того, что исправление основного кода может повлиять на совместимость, исправление неоднократно откладывалось и так и не было включено в планы.
Но появление искусственного интеллекта изменило всё.
В июне этого года OpenAI запустила проект в области безопасности под названием «Patch the Planet». Этот проект, воплощающий дух «исправить всё», объединил несколько компаний, занимающихся вопросами безопасности, для совместной работы по использованию ИИ для обнаружения и сообщения об уязвимостях в проектах с открытым исходным кодом. PHP, как проект с открытым исходным кодом, естественно, был включен в число объектов исследования.
С помощью искусственного интеллекта исследователи из сотрудничающей компании по безопасности Calif нашли способ осуществить удаленную атаку, используя уязвимость 2024 года, менее чем за два месяца.
Несколько дней спустя другая исследовательская группа, Wiz Research, также независимо обнаружила ту же уязвимость, используя несколько моделей, включая Wiz Atlas, Gemini 4 Argon и GPT-5.6 Sol.
Согласно заявлению Wiz, эти две уязвимости PHP считаются «одними из самых серьезных уязвимостей в истории программного обеспечения», но сложность их эксплуатации «практически не по силам исследователям-людям».
Иными словами, причина, по которой PHP, этот «старый автомобиль», всё ещё может нормально функционировать, несмотря на серьёзные скрытые недостатки, во многом кроется в некомпетентности человеческих злоумышленников. Однако интеллект, предоставляемый передовым искусственным интеллектом, сделал возможными атаки, которые ранее были невозможны.
К счастью, на этот раз служба безопасности оказалась не неподготовленной.
Обнаружив ещё в августе возможный метод атаки, техническая команда PHP в приоритетном порядке занялась устранением уязвимости и втайне разработала патч в сотрудничестве с OpenAI и консорциумом компаний, занимающихся вопросами безопасности. Именно поэтому патч был выпущен сразу после утечки информации об уязвимости.
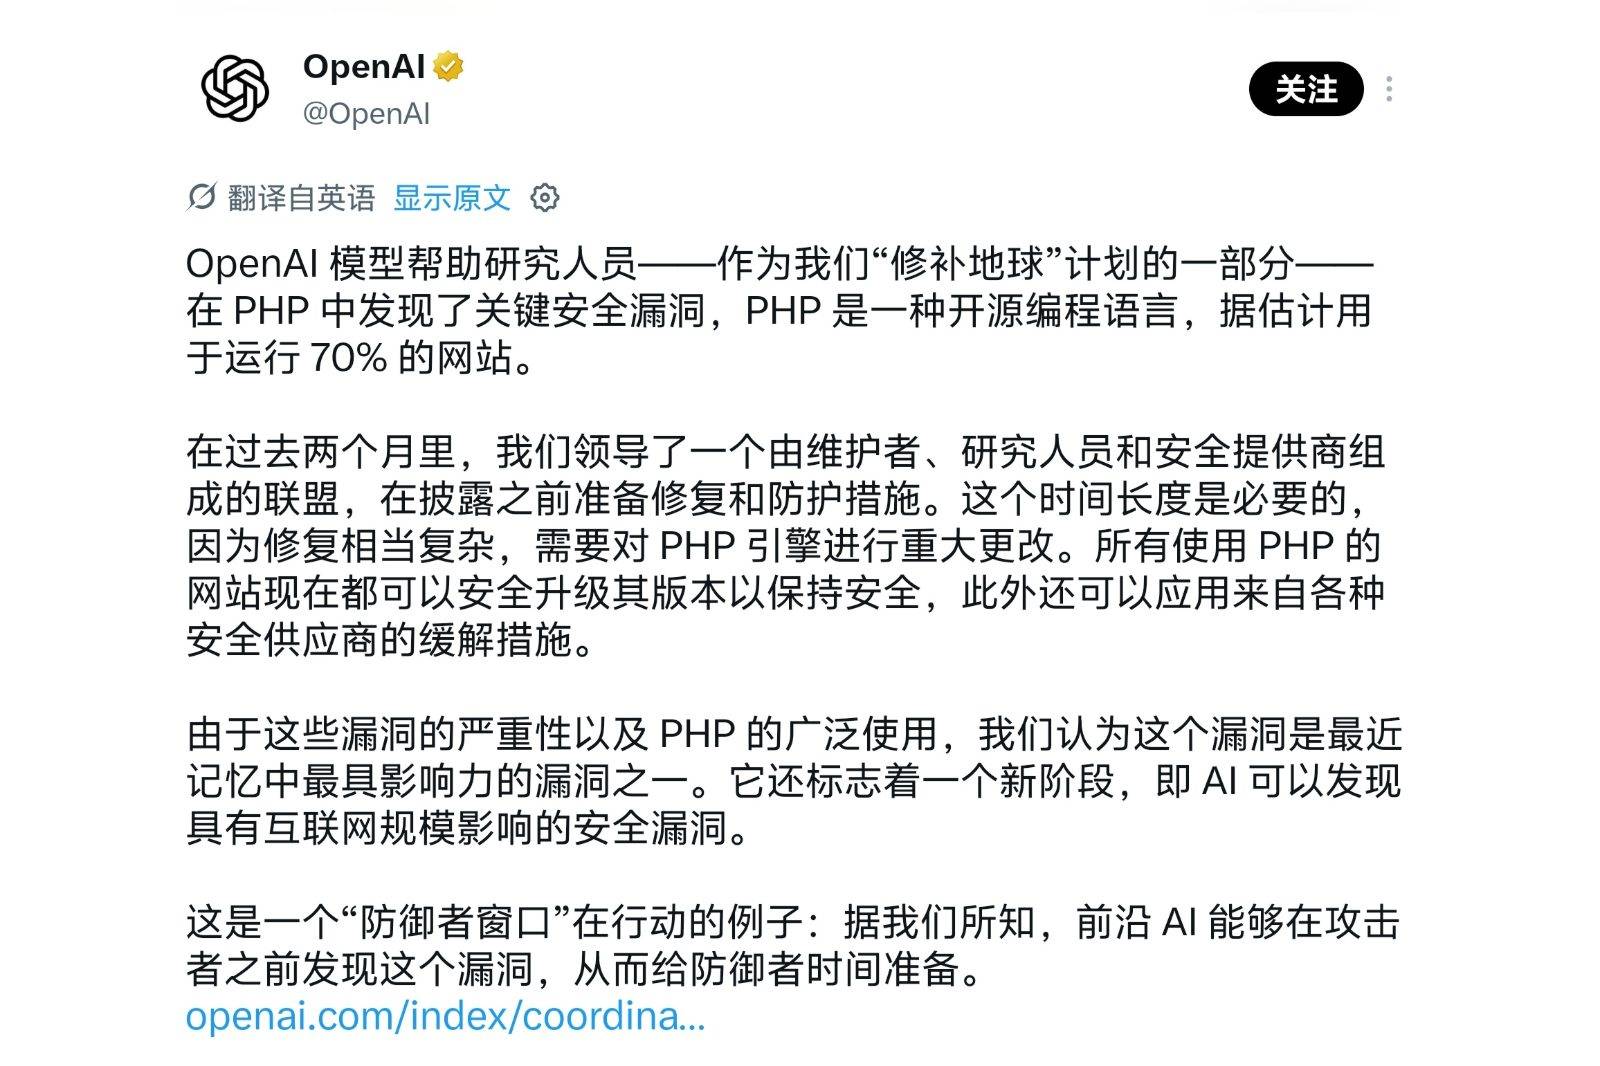
Но очевидно, что нет никаких причин, по которым «Лига справедливости» всегда должна побеждать. OpenAI также предупредила об этом в своем официальном блоге:
Хотя эти уязвимости значительны, они являются лишь частью множества важных уязвимостей, которые мы уже обнаружили и над устранением которых работаем, и мы ожидаем, что число подобных обнаружений значительно возрастет в ближайшие месяцы.
Компьютерные системы гораздо более уязвимы, чем мы думаем.
Это не первый случай, когда PHP2Shell сталкивается с проблемами системной инфраструктуры, которые впоследствии затрагивают множество несвязанных между собой сервисов.
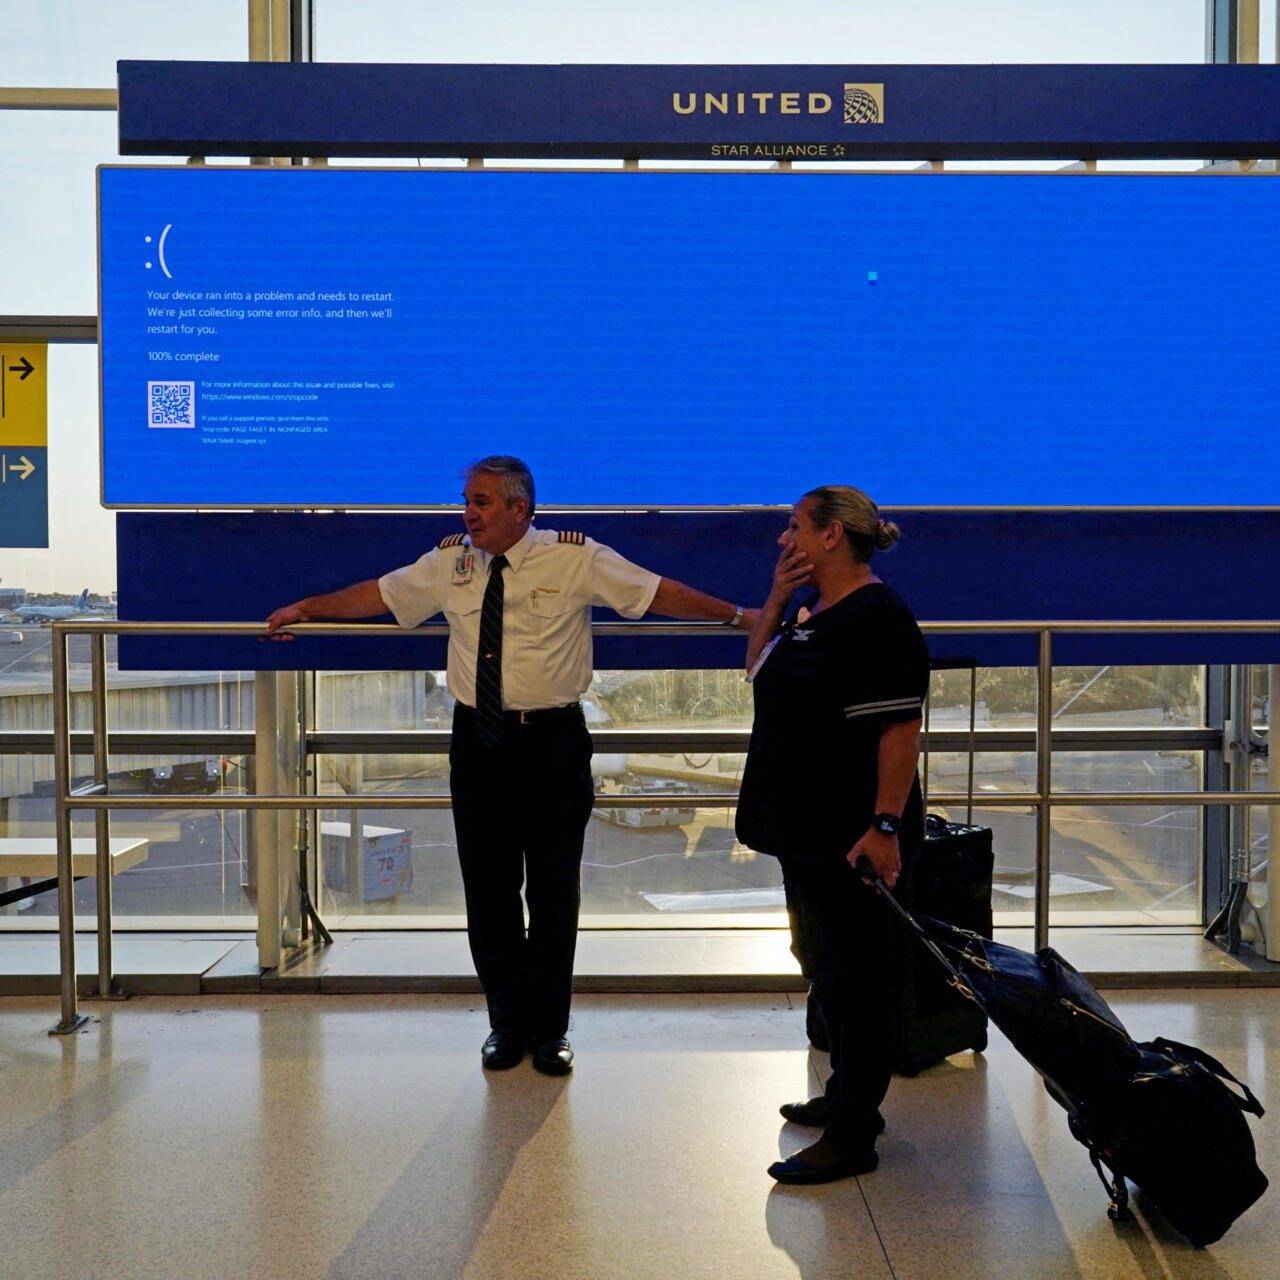
Начиная с проблемы 2000 года, описанной в учебниках по информатике, и заканчивая уязвимостью Heartbleed в 2014 году, уязвимостью удаленного выполнения кода Log4Shell в 2021 году и обновлением CrowdStrike, вызывающим массовые синие экраны в 2024 году, время от времени реальность напоминает нам об этом довольно абсурдным сбоем:
Основы компьютерных систем гораздо более хрупки, чем мы себе представляем.
Основная причина этой уязвимости кроется в одном:
Сложность современных компьютерных систем значительно превосходит разнообразие лежащих в их основе технологий.
Веб-сайты и приложения, к которым мы привыкли, могут выглядеть совершенно по-разному, но если копнуть глубже, то окажется, что многие сервисы на самом деле используют один и тот же набор языков программирования, программных библиотек, операционных систем и сетевых протоколов.
Зачастую эти инфраструктуры поддерживаются некоторыми разваливающимися фондами, занимающимися разработкой открытого программного обеспечения.
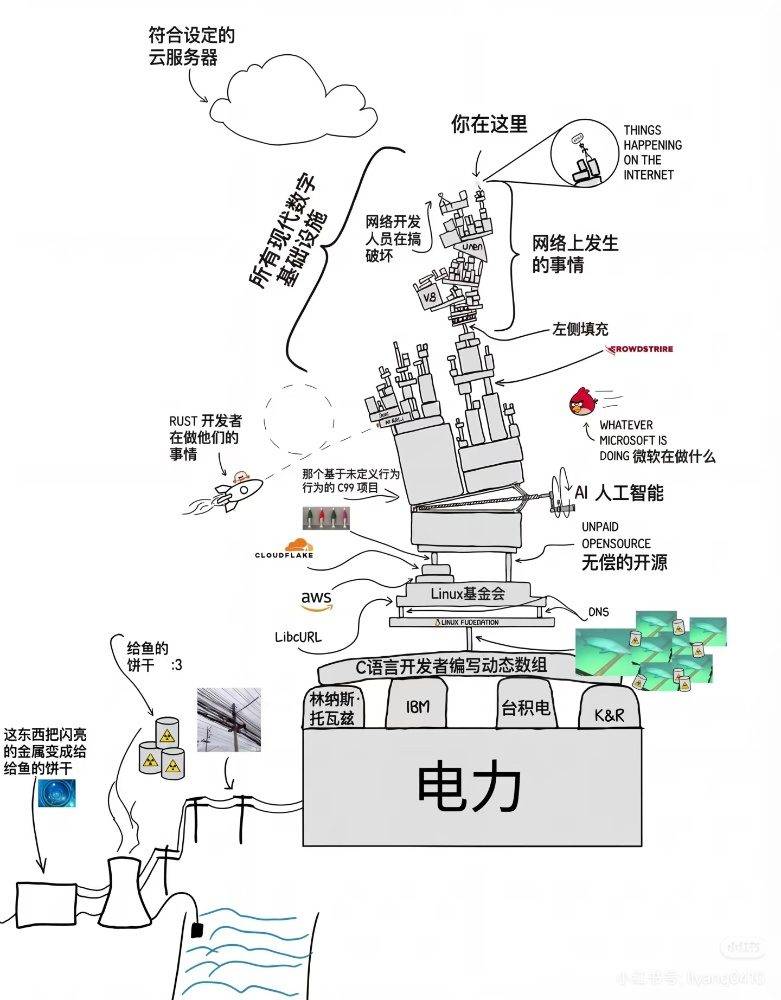
В качестве примера можно привести PHP Foundation. Этот фонд, обеспечивающий техническую основу для 70% веб-сайтов в мире, к 2025 году получил пожертвования на общую сумму 730 000 долларов и имел всего 11 штатных и внештатных разработчиков. В том году они внесли примерно 42% всех изменений в основной код PHP.
Если не искать другие источники дохода, то доход от этого проекта сам по себе будет ниже среднего дохода разработчиков программного обеспечения в Соединенных Штатах.
Объективно говоря, даже если бы эти занятые, но низкооплачиваемые старшие разработчики просто уволились, вероятно, никто бы их не критиковал, особенно учитывая, что они действительно готовы работать из любви к делу и выполнять свои обязанности.
Даже если команда разработчиков готова поддерживать его, она может не достичь своей цели: PHP настолько популярен, что вокруг него сформировалась огромная программная экосистема, и любое изменение основного компонента может привести к тому, что большое количество сторонних плагинов и расширений станут недействительными.
Таким образом, вся система могла продолжать выбрасывать пар и сбрасывать угольную золу, двигаясь вперед по принципу «я вам не скажу, если вы не спросите».
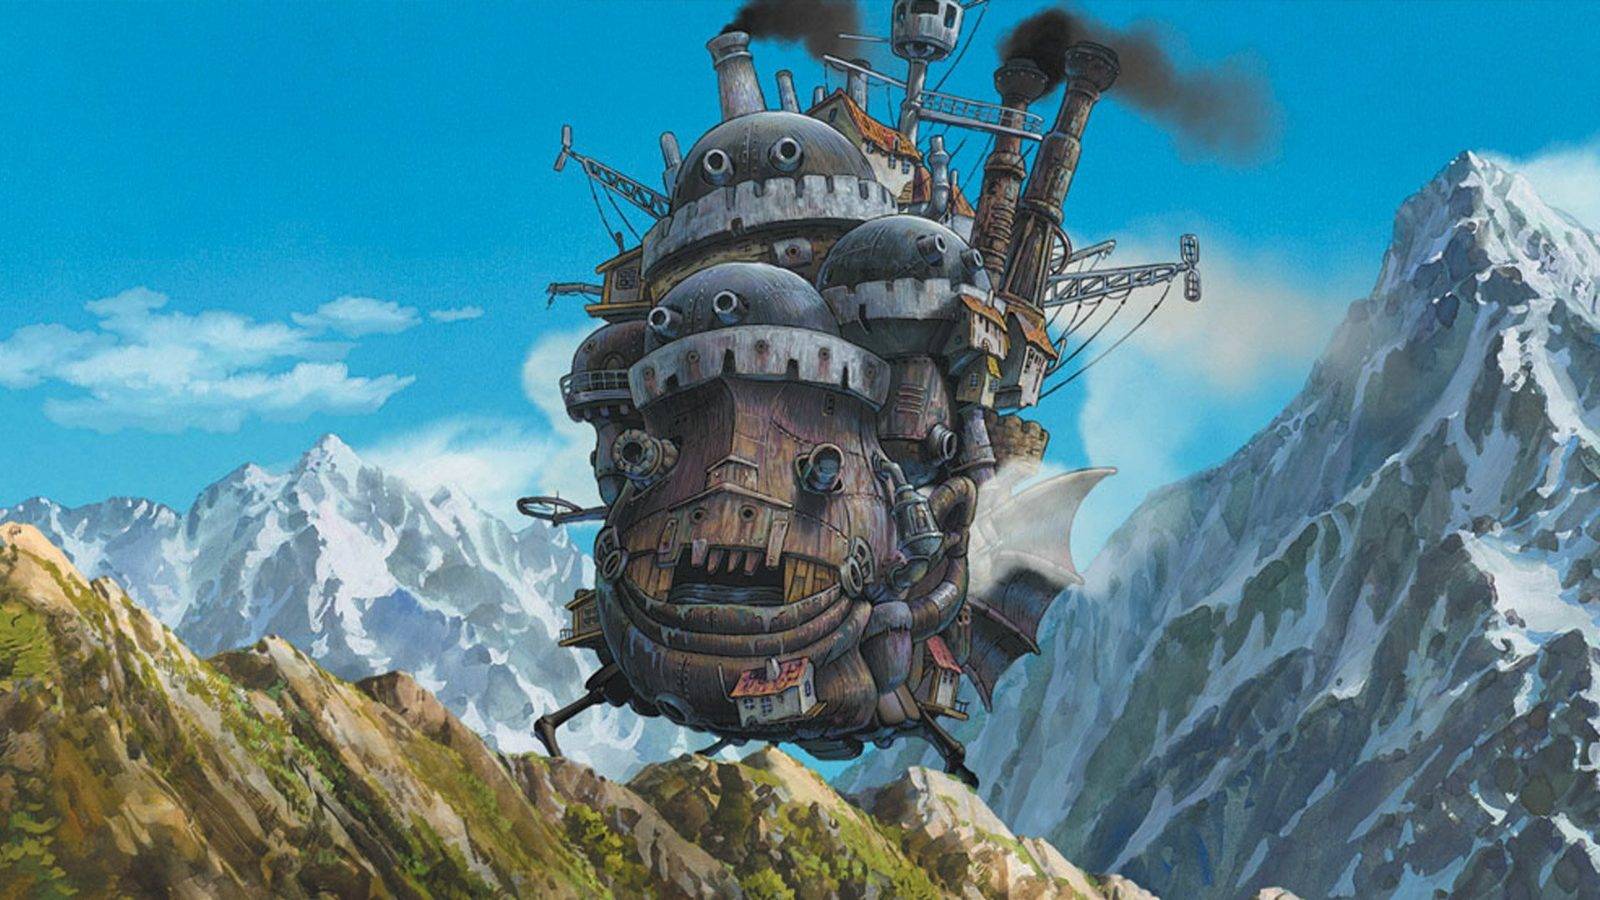
В каком-то смысле весь интернет-мир подобен тексту песни "Viva la vida":
И я обнаружил, что мои замки стоят на соляных и песчаных столбах.
В предыдущих статьях многие читатели скептически относились к заявлениям поставщиков решений в области ИИ о безопасности, склонные рассматривать их как маркетинговую шумиху. Однако, как только мы осознаем, насколько хрупки основы нашей жизни, мы вряд ли будем недооценивать риски для безопасности, связанные с ИИ.
Реальная опасность кроется не в искусственном интеллекте, а в нашей давно заброшенной компьютерной инфраструктуре.
Масштаб ущерба, причиненного инцидентом с PHP2Shell, еще предстоит оценить, но поскольку ИИ выявляет все больше и больше давно скрытых уязвимостей, подобные экстренные исправления вряд ли будут последними.