Сбой в работе PHP спровоцировал глобальную чрезвычайную ситуацию, потребовавшую «отключения» интернет-кабелей; не стоит ожидать, что ИИ спасет интернет
Интернет переживает ужасающие 48 часов.
Вчера вечером правительственные сайты в нескольких европейских странах одновременно перестали работать. Финское транспортно-коммуникационное агентство отключило некоторые из своих онлайн-сервисов; система электронной идентификации DigiD в Нидерландах, платформа персональных услуг правительства Нидерландов MijnOverheid и все правительственные порталы приостановили свою работу; даже собственный сайт Национального центра кибербезопасности Нидерландов был временно закрыт…
В Японии несколько известных интернет-платформ, включая pixiv, крупнейшее в Японии сообщество для загрузки иллюстраций, комиксов и романов, Niconico, давно существующий сайт для обмена видео, и BOOTH, платформу электронной коммерции для создателей контента на pixiv, объявили об экстренном техническом обслуживании.
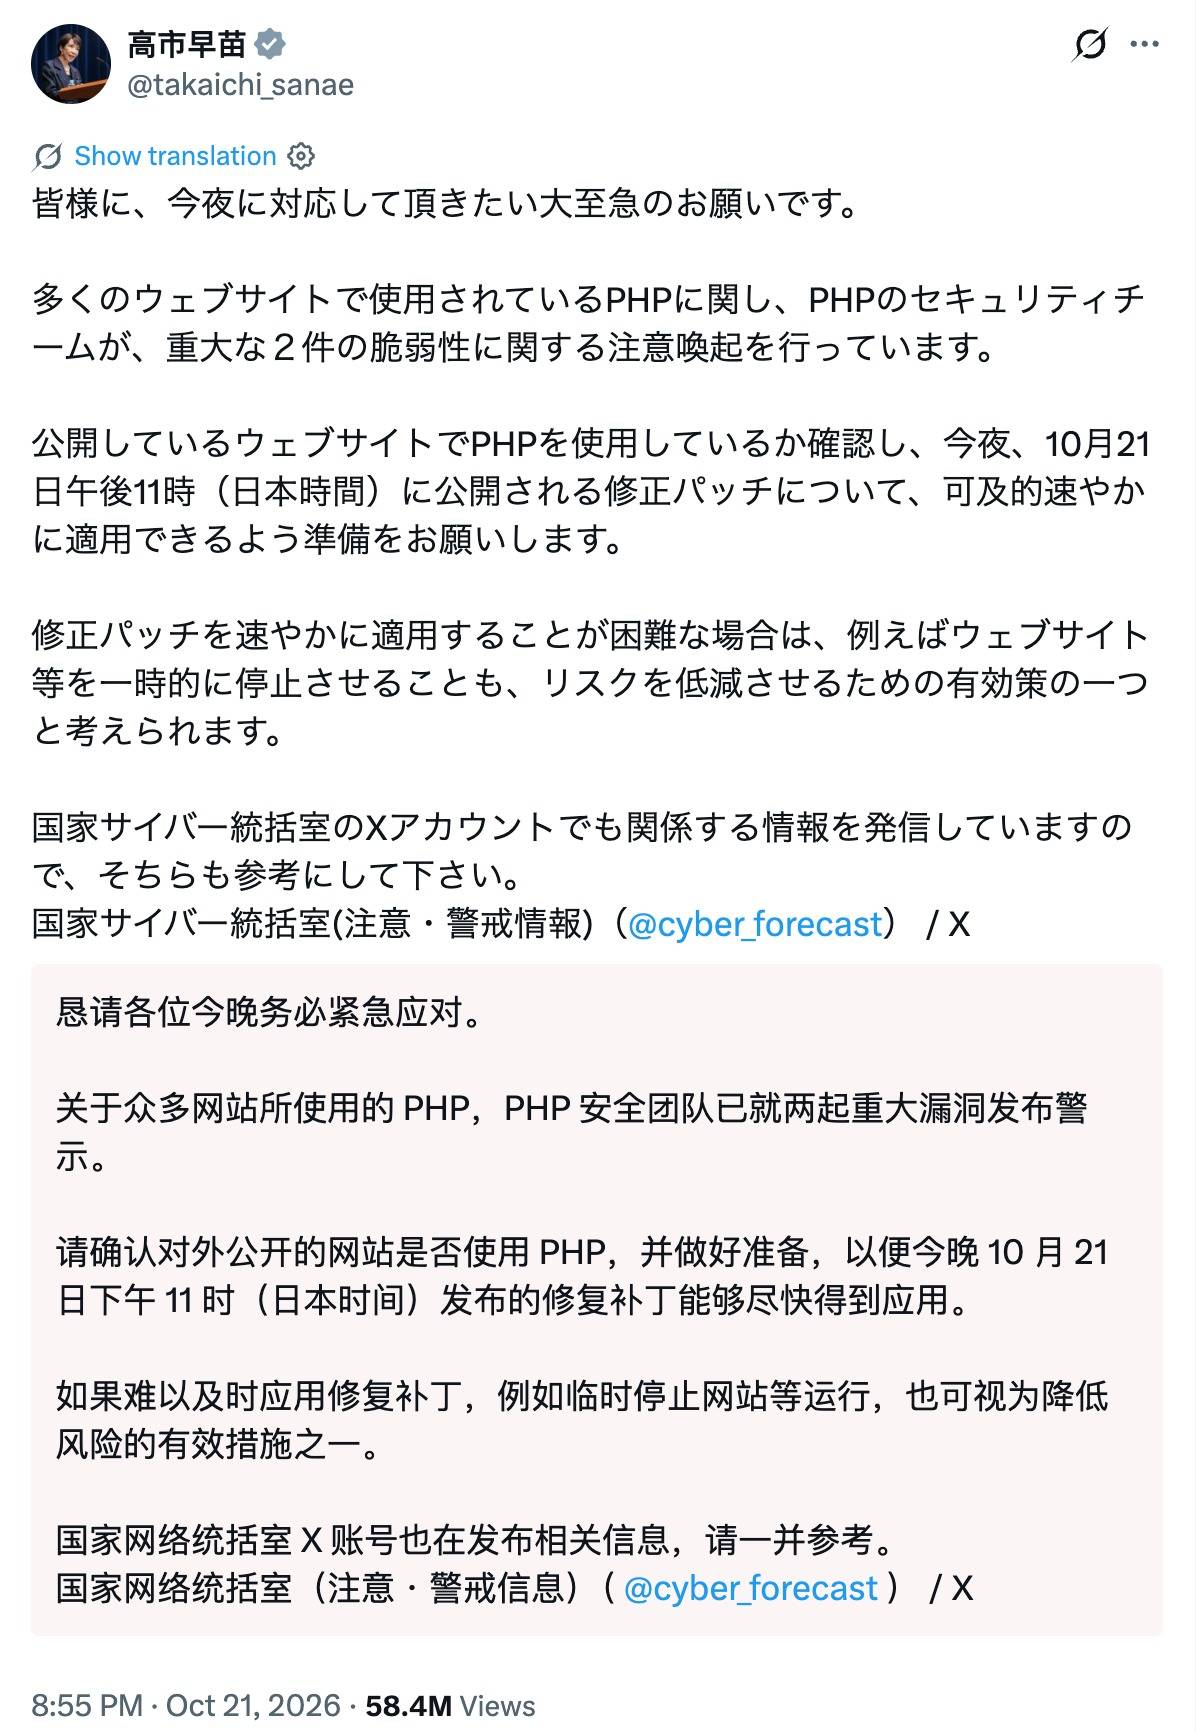
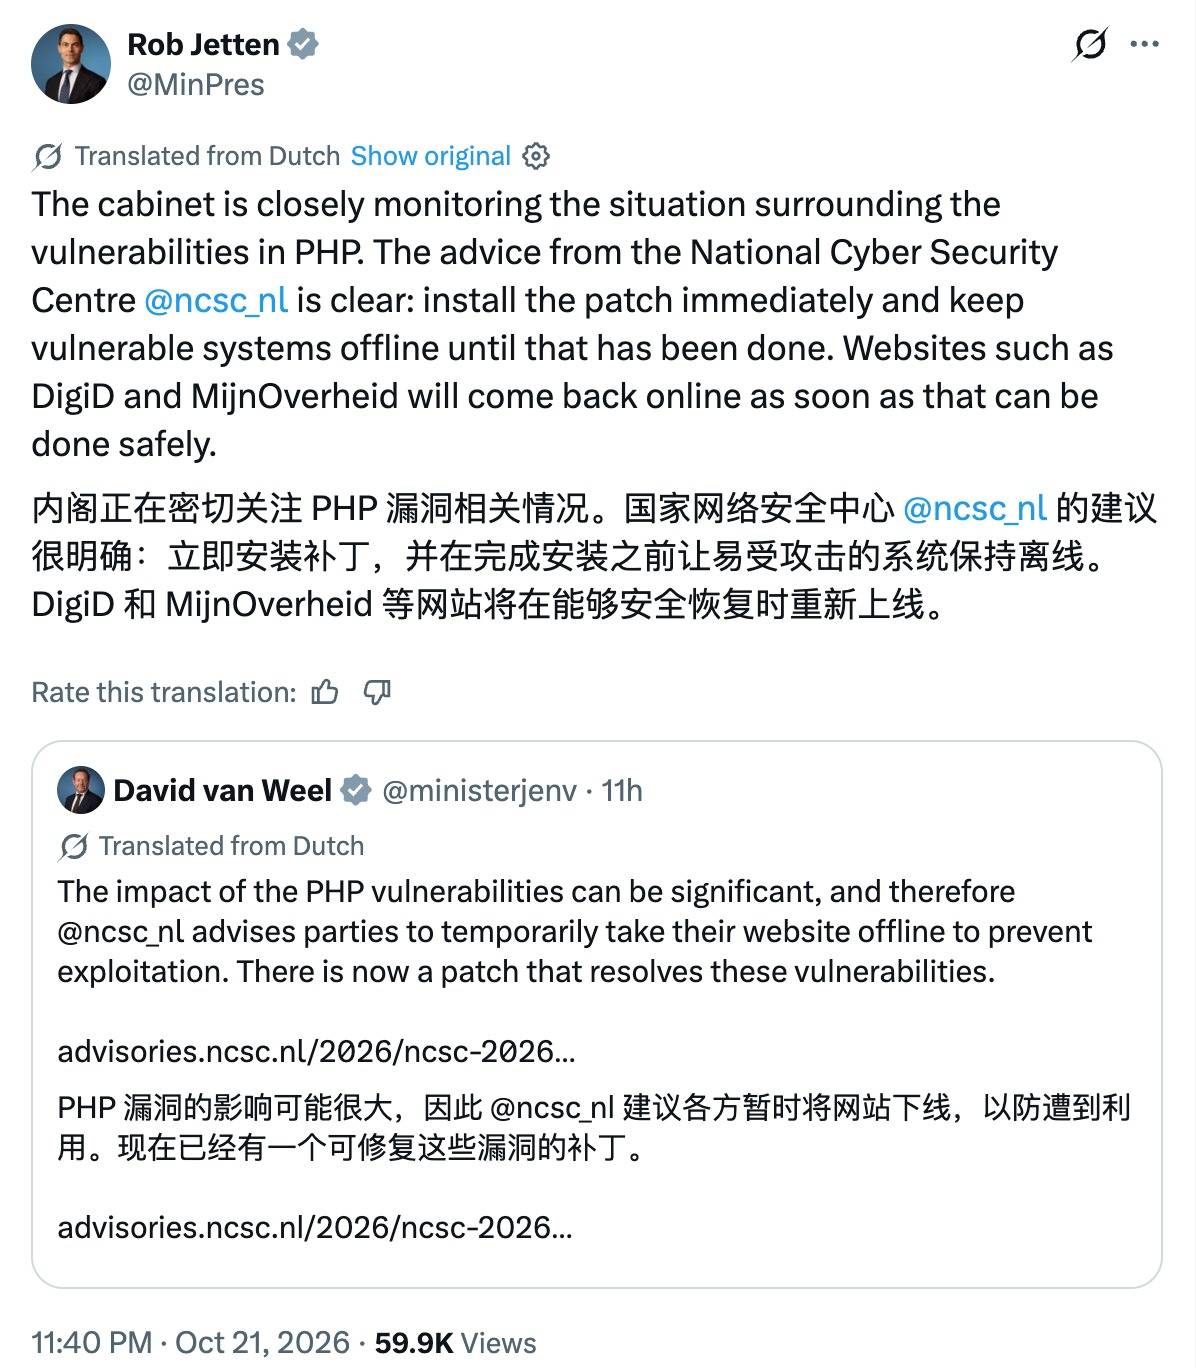
Проведите пальцем влево, чтобы увидеть больше контента.
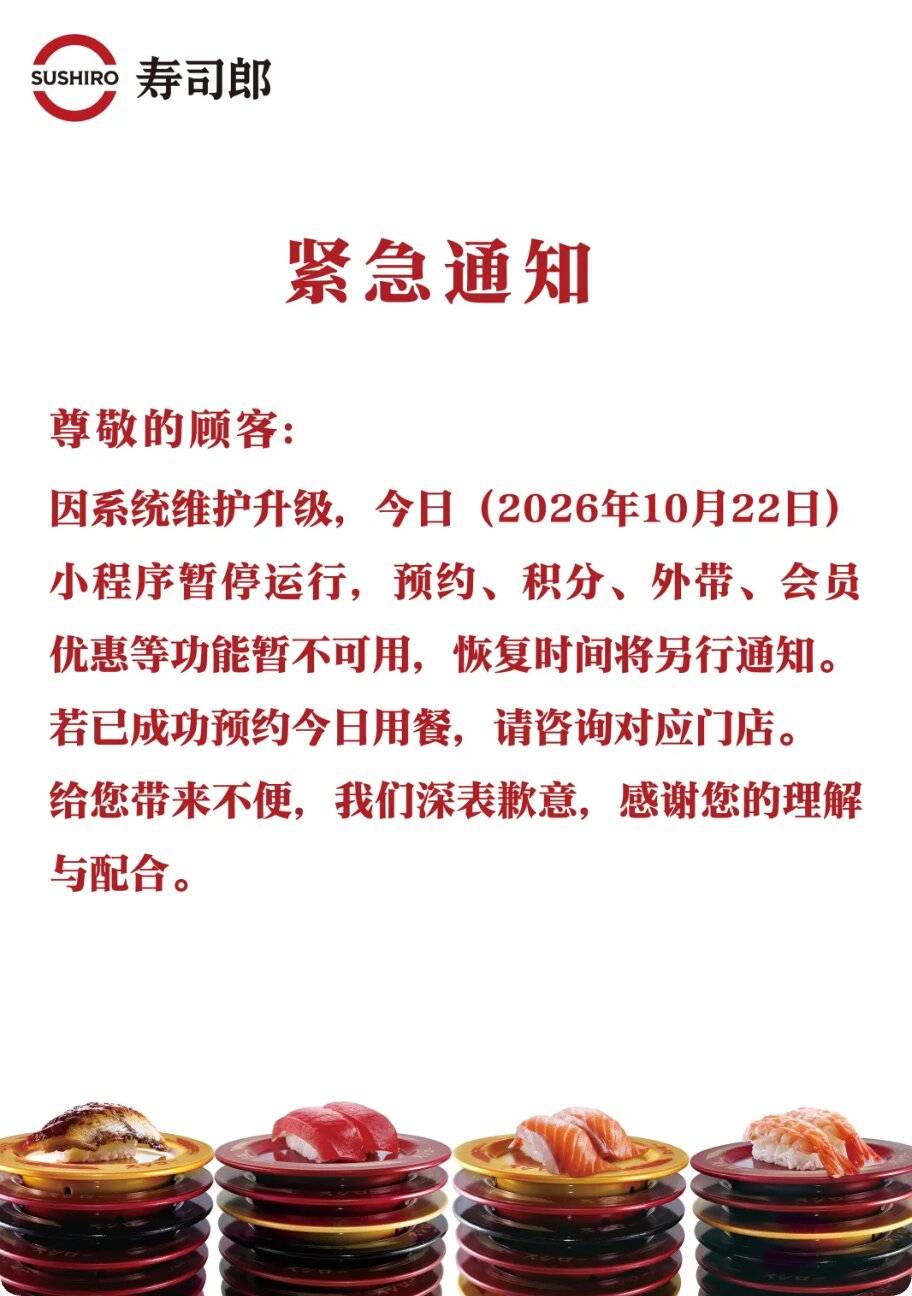
Даже компания Sushiro объявила на своей официальной платформе, что ее мини-программа сегодня будет временно приостановлена в связи с техническим обслуживанием и обновлением системы.
Причиной повышенной готовности многих организаций стали две недавно опубликованные уязвимости: CVE-2026-109618 и CVE-2026-109619.
В сфере кибербезопасности им дали простое прозвище: PHP2Shell. Это означает, что злоумышленник может получить доступ к командной строке (оболочке) вашего сервера, просто отправив запрос на ваш веб-сайт, что даст ему полный контроль.
21 октября официальная команда PHP выпустила экстренные обновления 8.5.12, 8.4.27, 8.3.36 и 8.2.35 и подтвердила, что обе уязвимости имеют оценку CVSS 9,2 из 10 и могут быть использованы удаленно без имени пользователя или пароля.
Более того, при использовании Apache, старейшего в мире программного обеспечения для веб-серверов с открытым исходным кодом, и PHP, наиболее распространенного метода развертывания, атака запускается еще до того, как начнет выполняться собственный код веб-сайта.
Слух о «лазейке, позволяющей получить идеальный результат», оказался правдой.
Шторм начался весьма драматично.
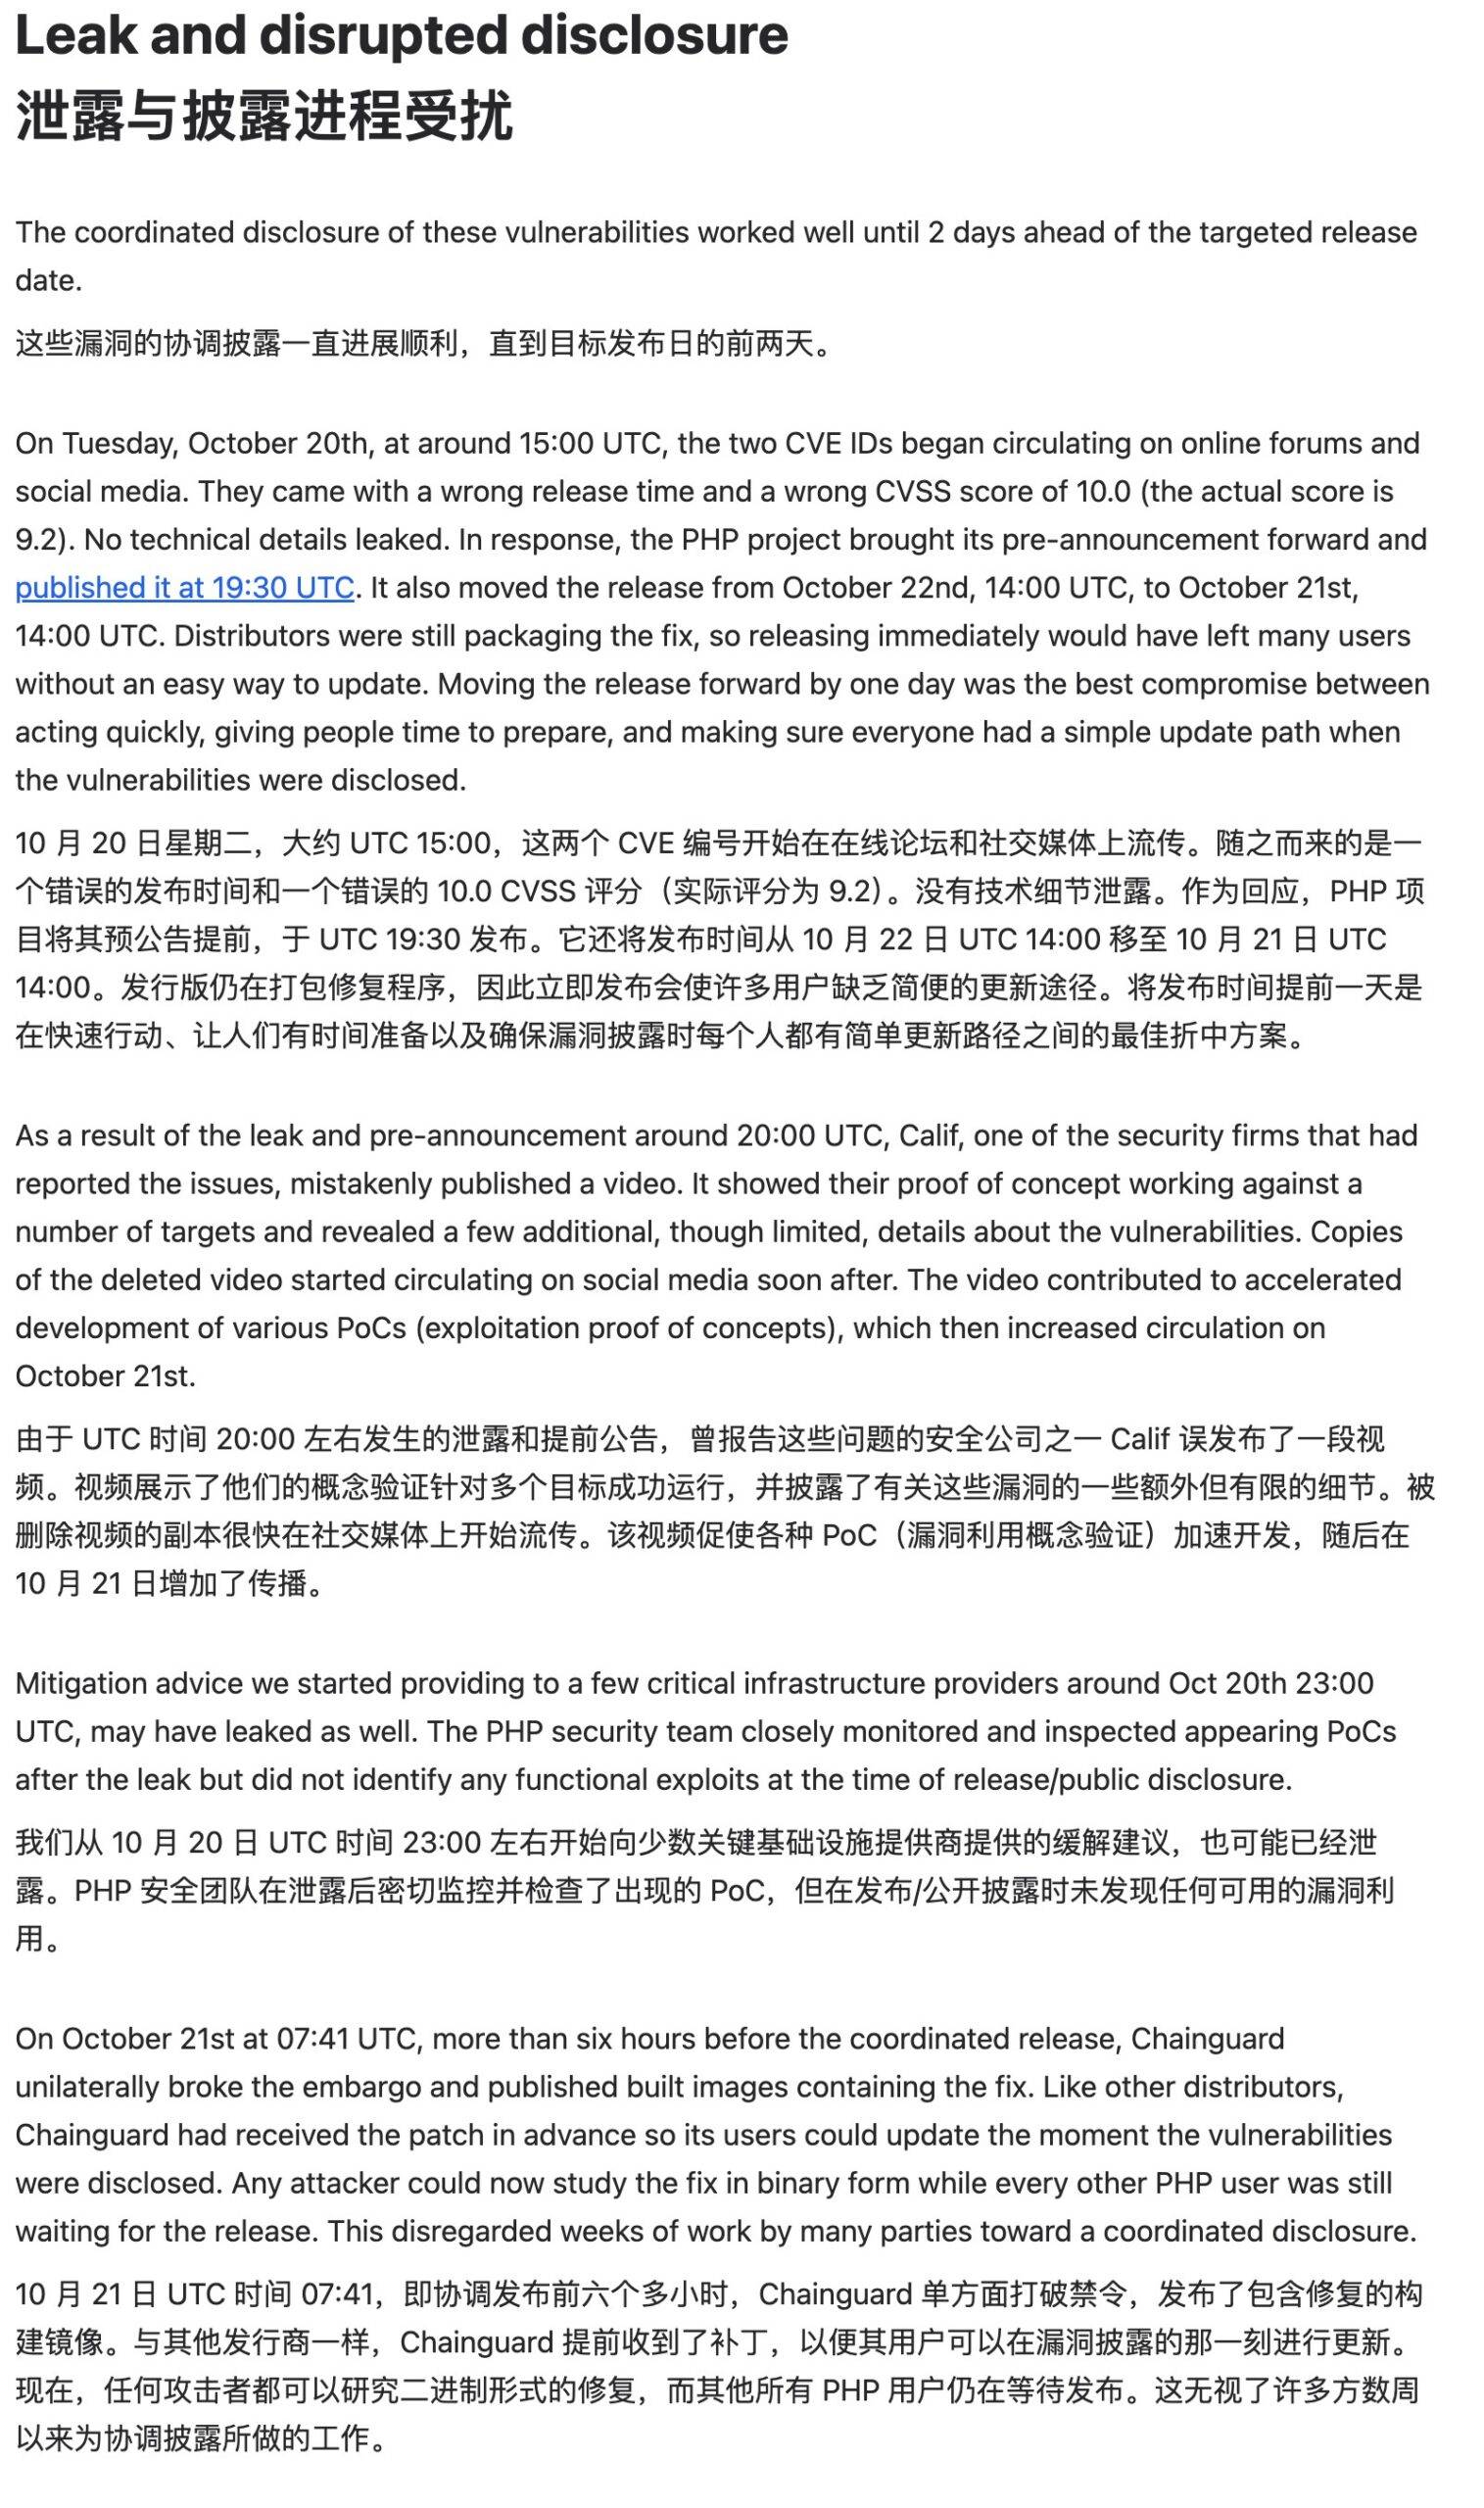
Согласно первоначальному плану, подробности уязвимости должны были быть раскрыты скоординированно 22 октября. Однако во второй половине дня 20 октября на Hacker News появилось сообщение о наличии двух уязвимостей удаленного выполнения кода в PHP с оценкой 10,0.
Хотя сообщение было быстро удалено, скриншоты уже распространились. В течение нескольких часов компания WatchTowr, занимающаяся вопросами безопасности, подтвердила подлинность утечки, наличие уязвимости и то, что им уже удалось воспроизвести одну из уязвимостей.
Вечером того же дня команда безопасности PHP выпустила экстренное предупреждение, перенеся дату релиза на 24 часа вперед и, что необычно, добавив заявление: «Если подробности об уязвимости станут достоянием общественности или появятся доказательства эксплуатации в реальных условиях, мы оставляем за собой право выпустить обновление раньше запланированного срока».
Хаос продолжался. В тот же вечер компания Calif, занимавшаяся обнаружением уязвимости, по ошибке опубликовала демонстрационное видео, показывающее успешную работу их кода атаки на нескольких реальных целях. Копии видео быстро распространились в социальных сетях.
Прокрутите вверх и вниз, чтобы увидеть больше контента.
На следующее утро Chainguard, издатель, получивший патч раньше срока, в одностороннем порядке нарушил соглашение о неразглашении и выпустил образ, содержащий исправление, раньше времени. Сам патч представляет собой «карту уязвимостей». Злоумышленники могут определить местоположение и принцип уязвимости, сравнивая старые и новые бинарные файлы и определяя, какой код был изменен.
В ходе последующего анализа фонд PHP Foundation выразил крайнее возмущение тем, как была обнародована информация об уязвимости.
Когда обнаруживается уязвимость такого масштаба, отраслевой стандарт предусматривает согласование исследователями, поставщиками и издателями единых временных рамок, и никому не разрешается разглашать подробности заранее. Цель состоит в том, чтобы обеспечить одновременную доступность исправлений и информации об уязвимости для общественности: пользователи могут немедленно установить исправления, как только узнают об уязвимости, максимально увеличивая временной промежуток для защитников.
Участвующая сторона — это основа интернета.
Чтобы понять, почему этот инцидент был настолько ужасным, нам сначала нужно понять, что такое PHP.
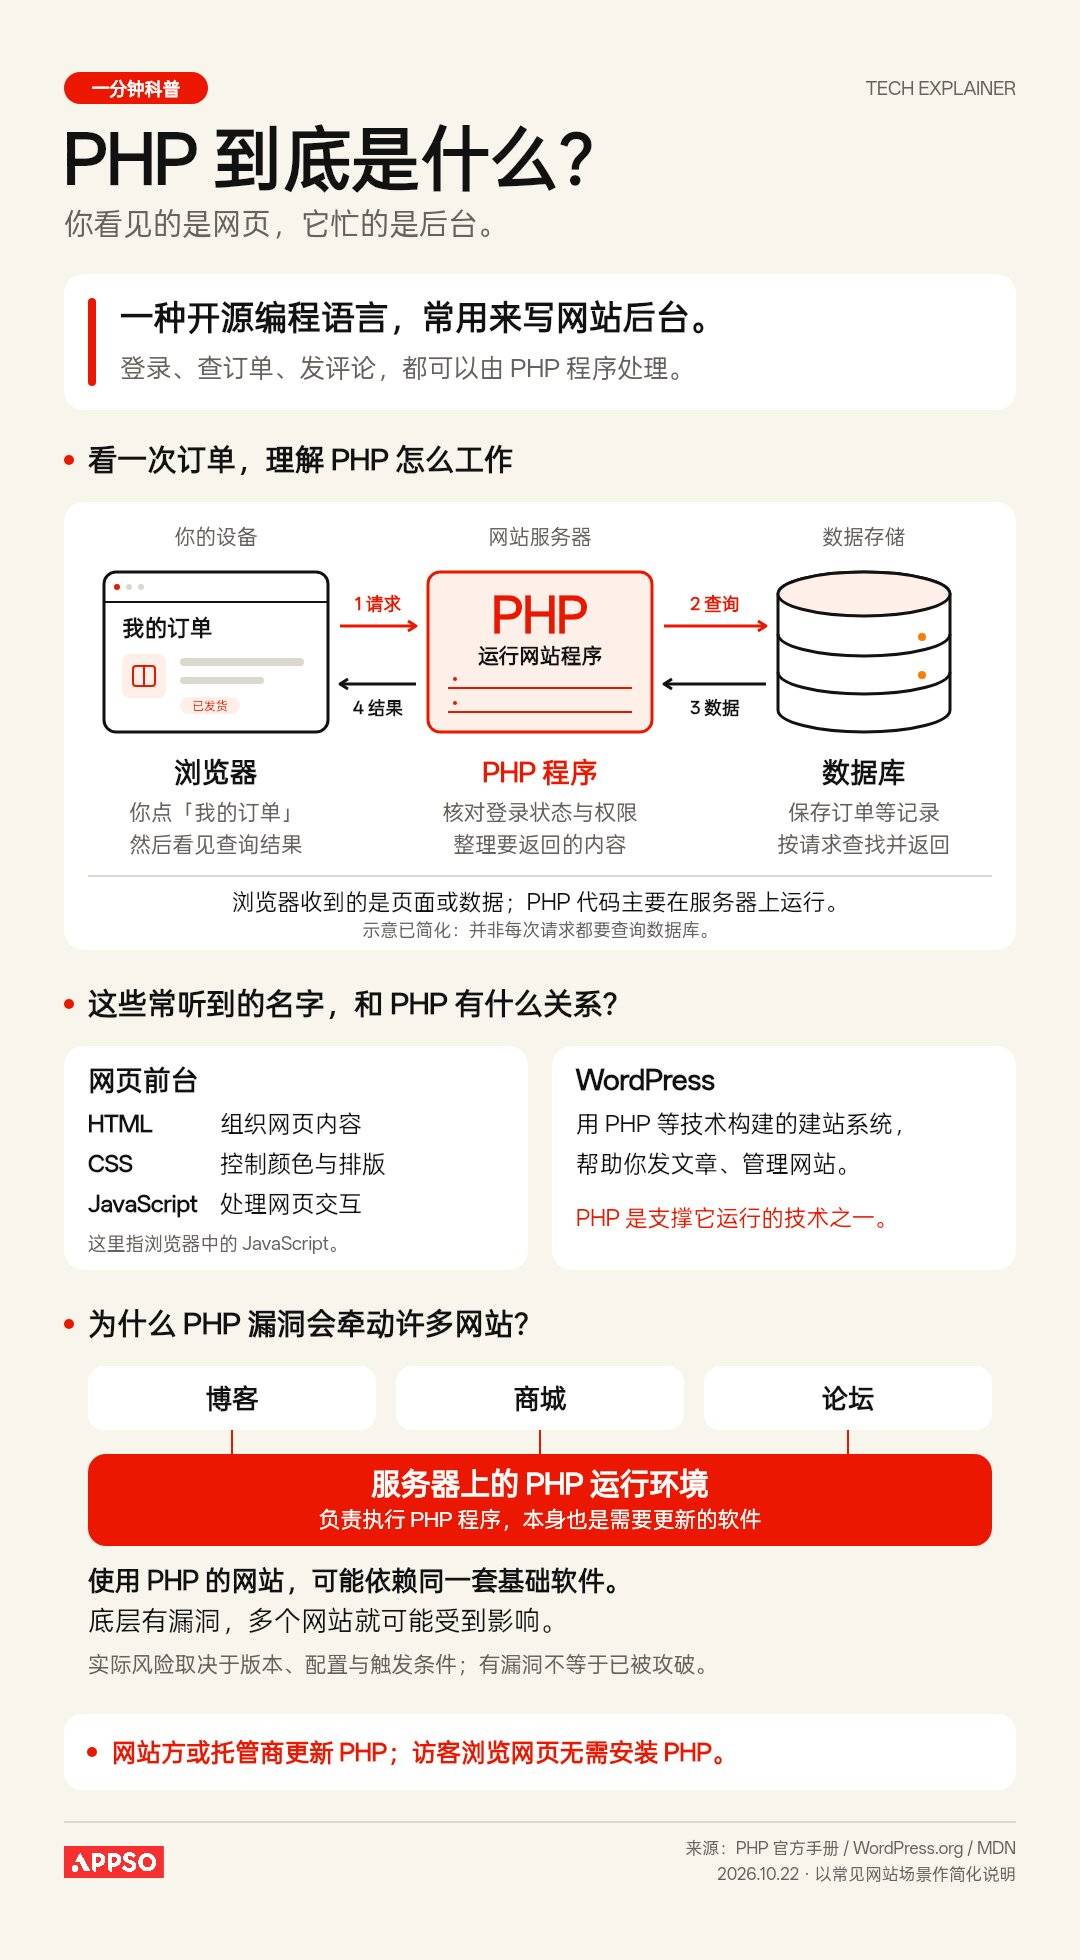
Это «кухня» интернета. Мы заходим на сайт, ищем информацию, делаем заказы и оставляем комментарии на фронтенде, а PHP обрабатывает запросы, читает и записывает данные в базы данных и отправляет результаты обратно в браузер на сервере. WordPress, Drupal, Joomla, Magento и MediaWiki — компания, стоящая за Википедией — все работают на PHP.
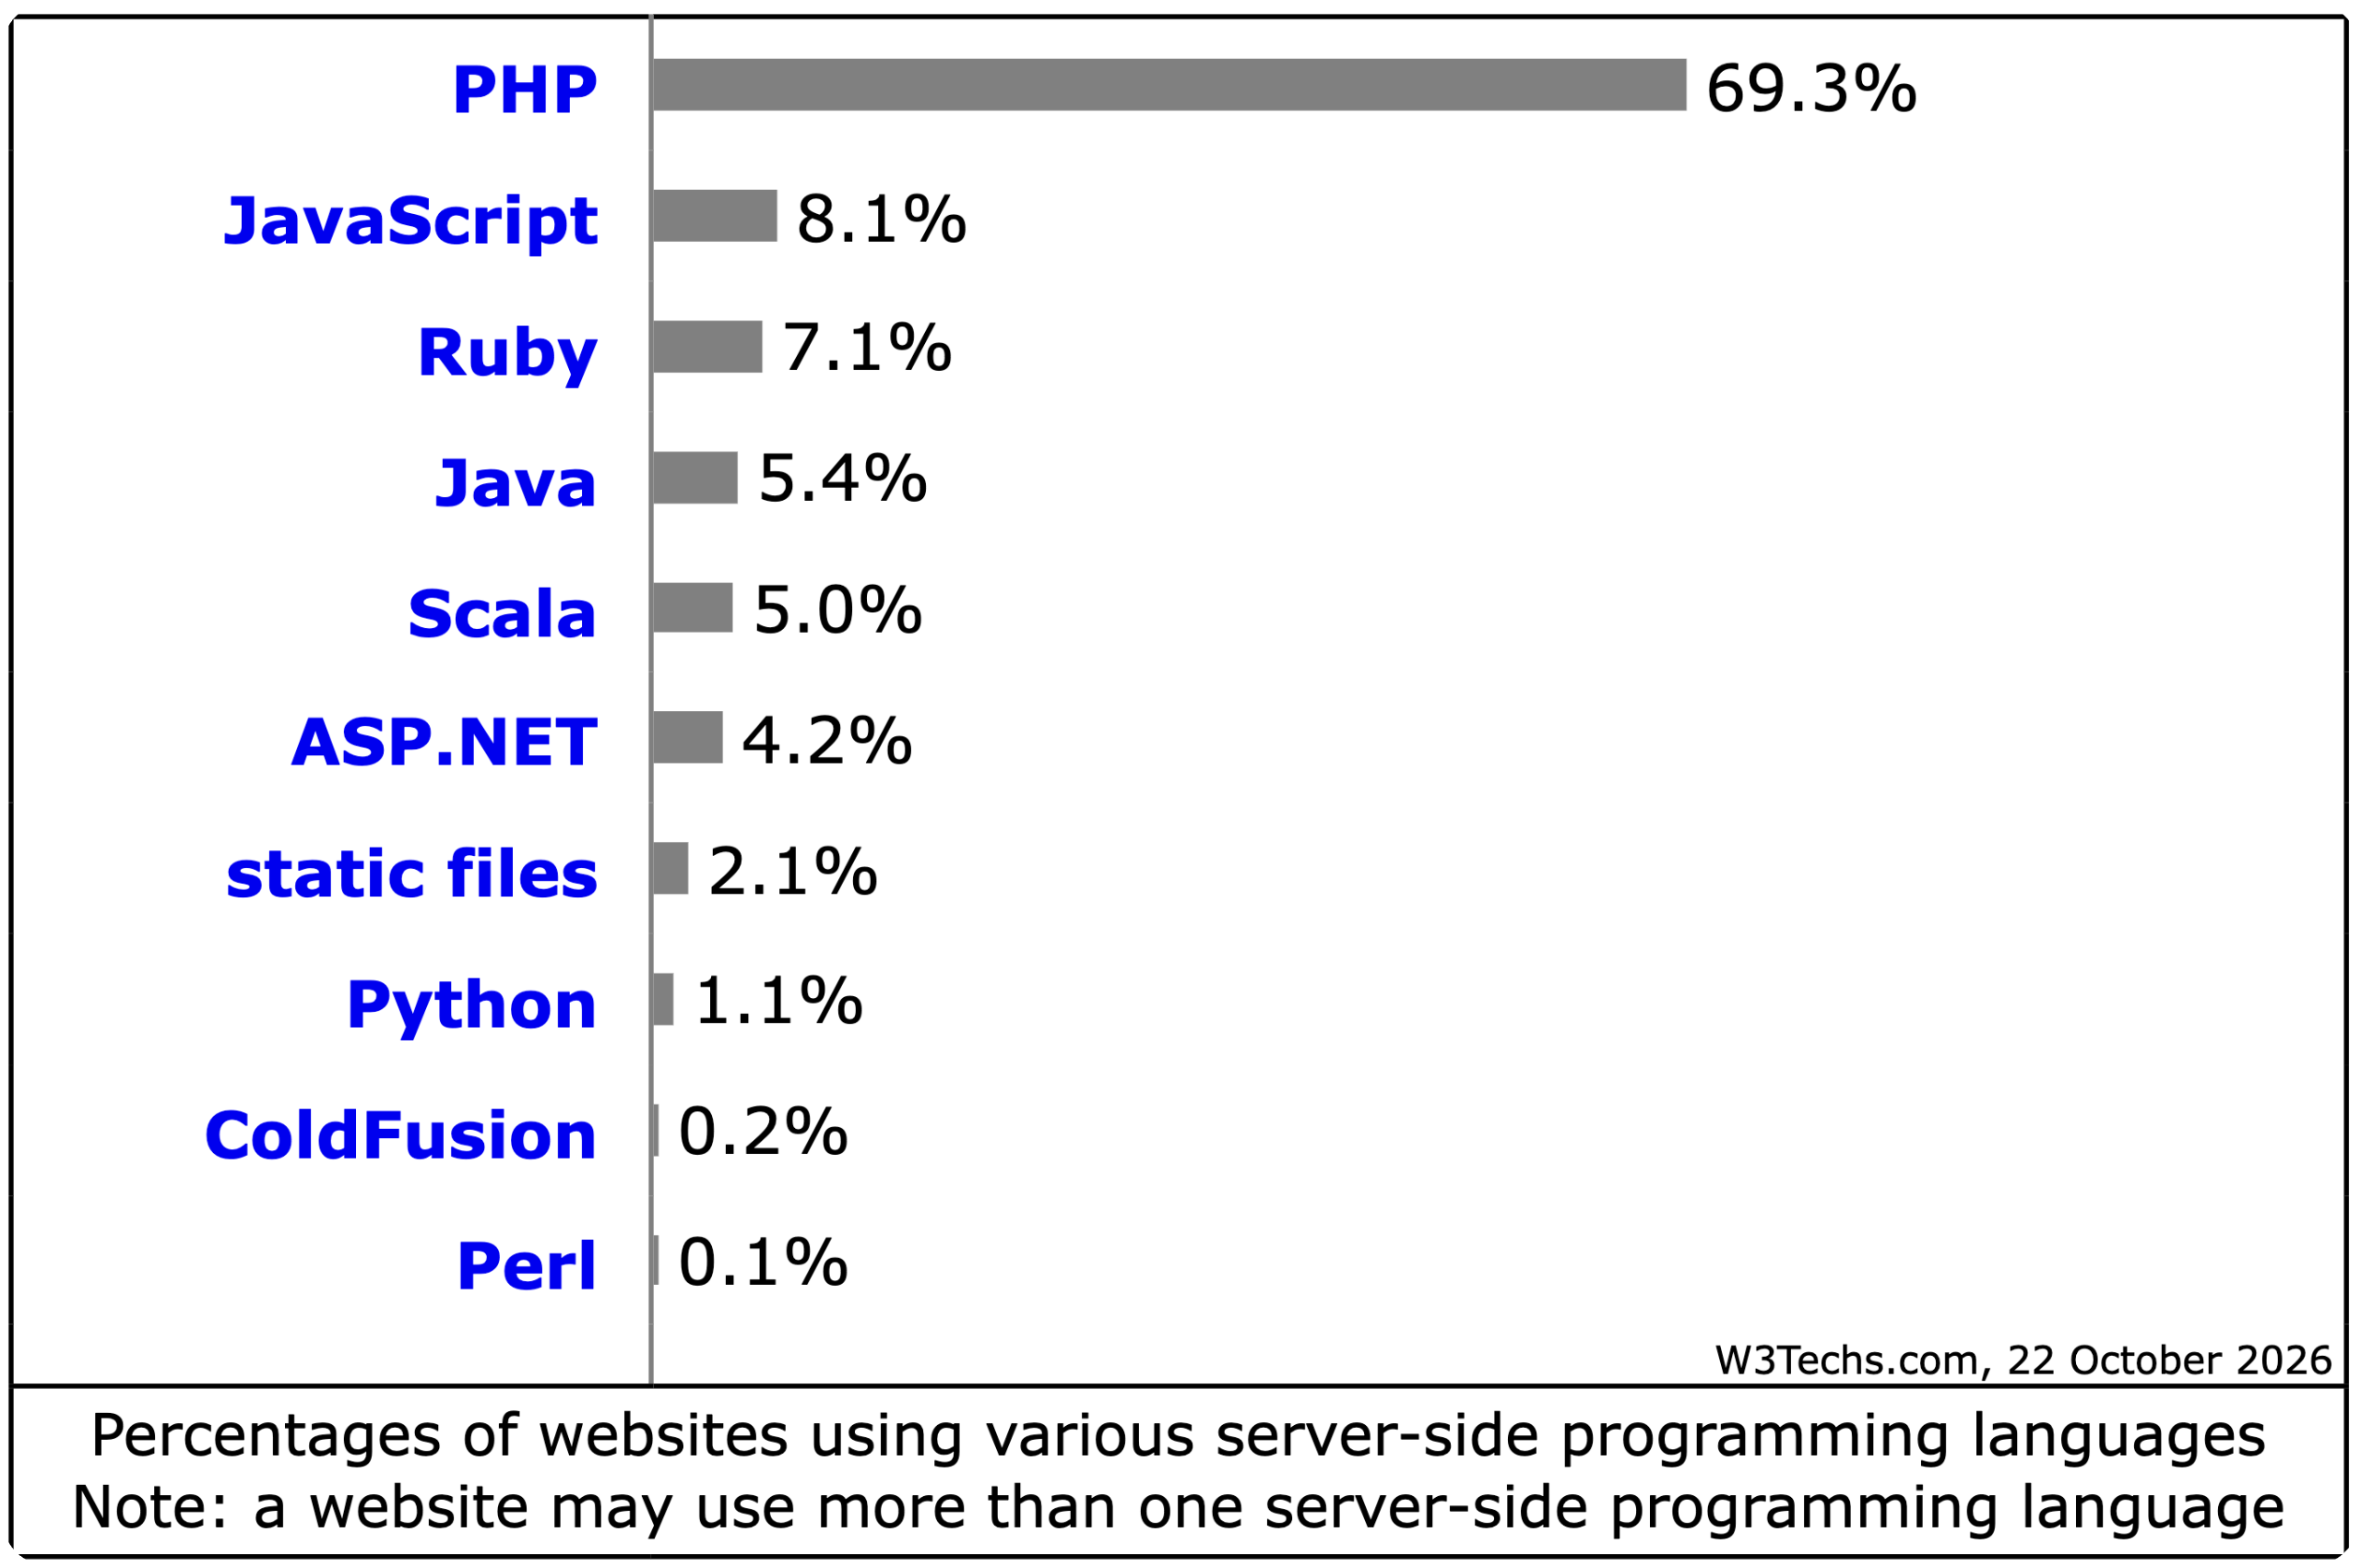
Согласно данным W3Techs, среди веб-сайтов, способных идентифицировать серверные технологии, 69,3% используют PHP; JavaScript занимает второе место с показателем всего 8,1%.
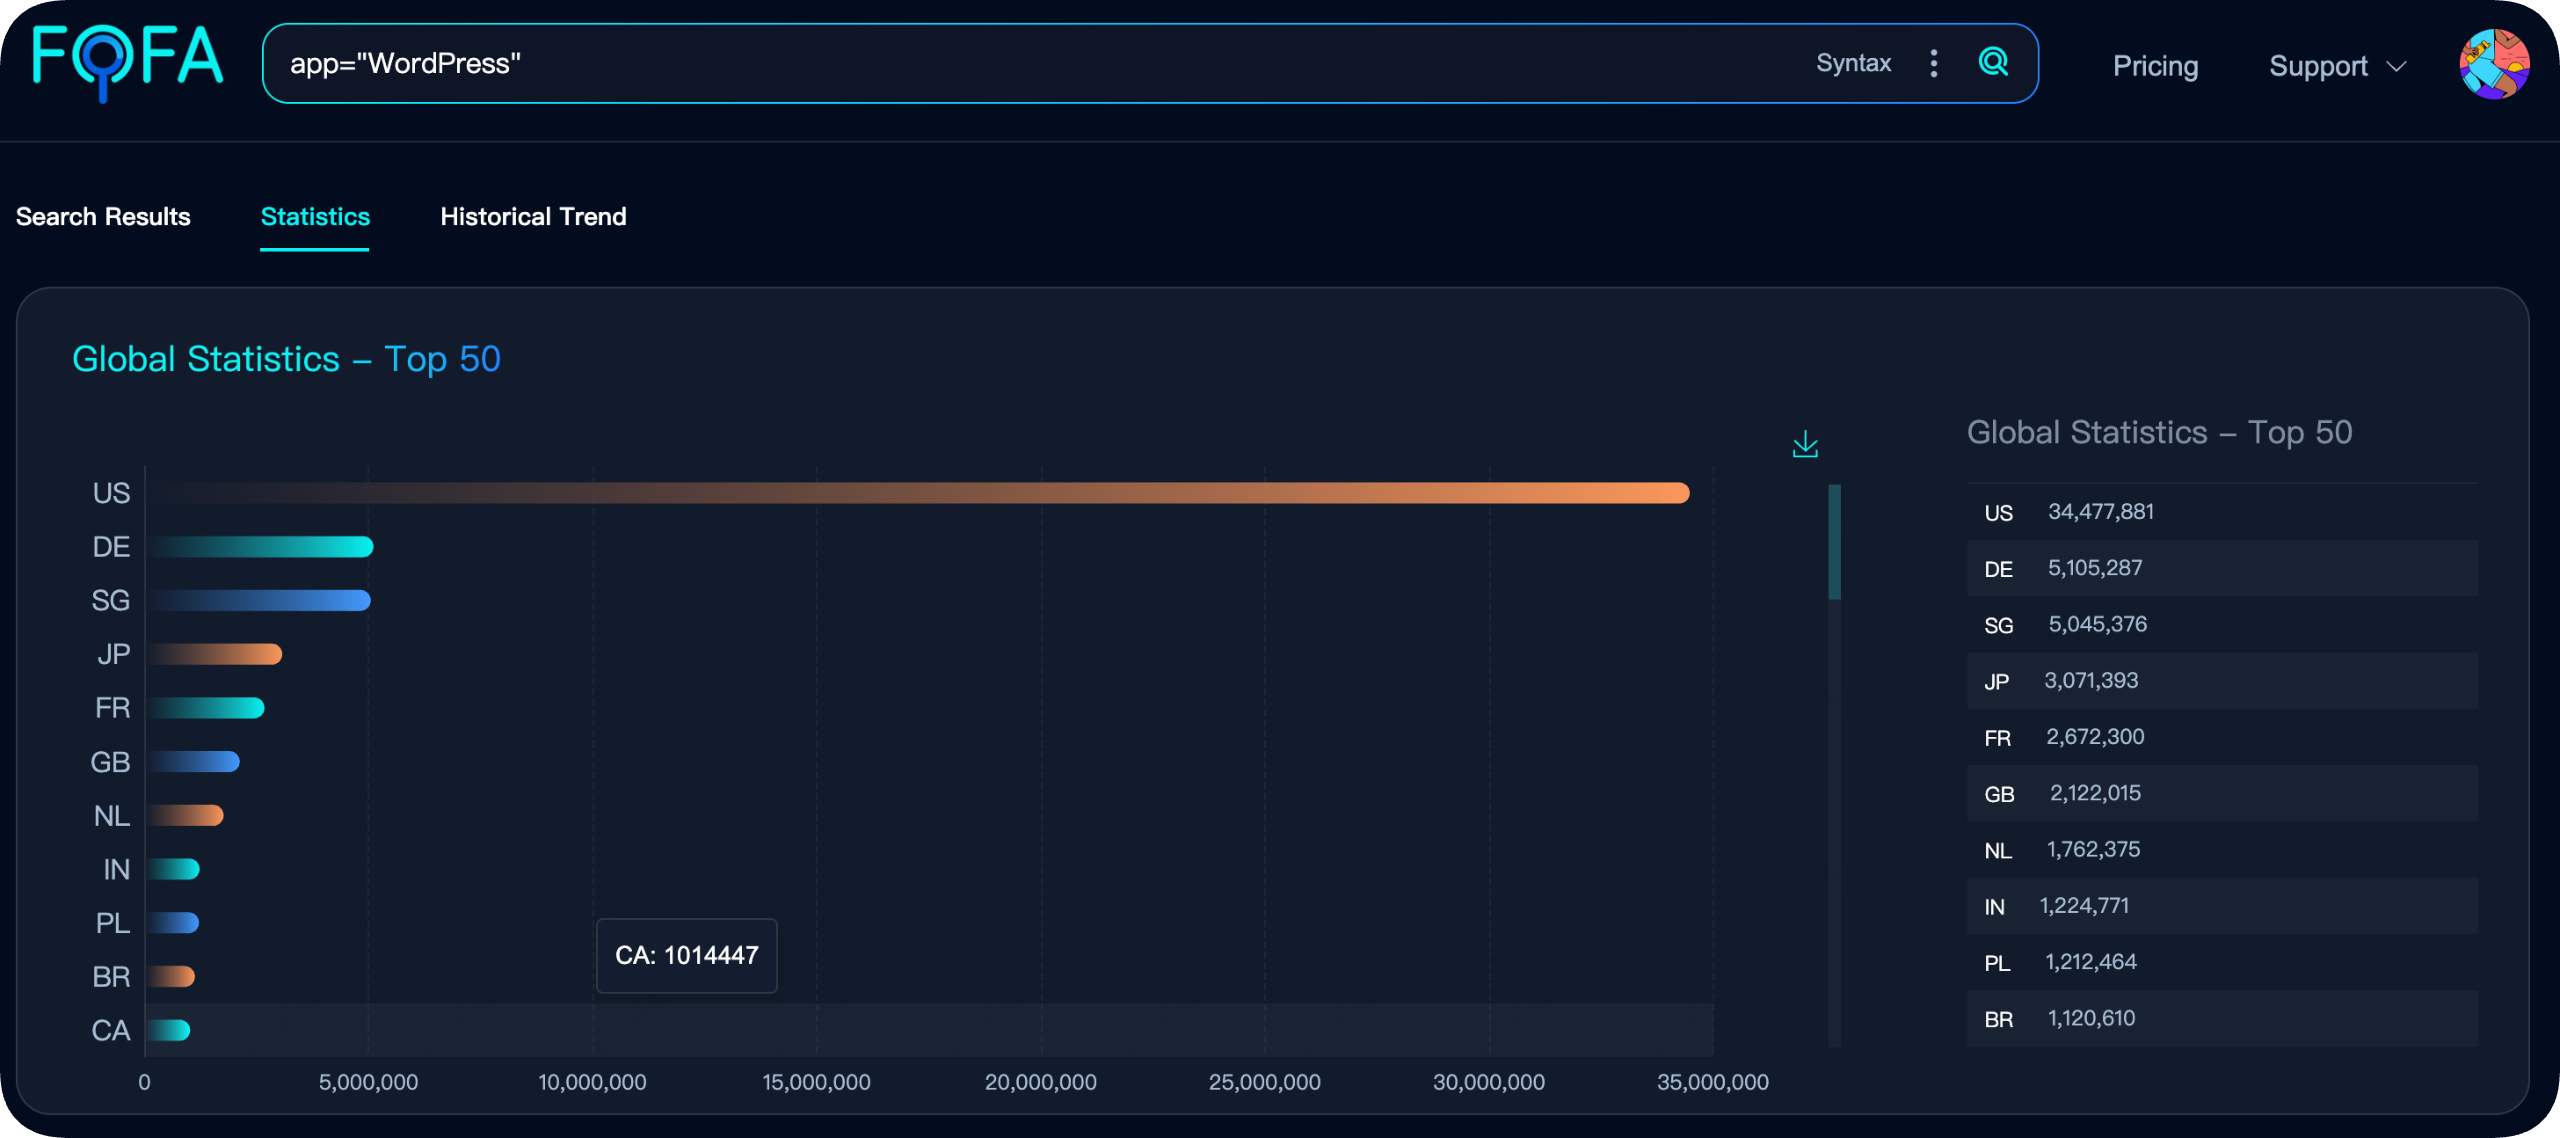
Мы также провели поиск по всем записям в интернете, содержащим WordPress, в FOFA, поисковой системе для сопоставления веб-пространства, разработанной White Hat Hub. Мы видим, почему такие регионы, как Европа, Америка и Япония, ответили первыми: именно в этих регионах находится наибольшее количество записей, соответствующих правилам идентификации WordPress.
Раньше большинство новостных сообщений о «взломе PHP-сайтов» фокусировались на конкретном плагине или приложении. На этот раз уязвимость кроется в ядре интерпретатора PHP, не связанном с приложениями верхнего уровня. По словам Виза, одного из обнаружителей: « Даже если ваш веб-сайт запускает всего лишь простую программу „Hello World“, он все равно уязвим».
Технические принципы, лежащие в основе обеих уязвимостей, не новы; примечательно то, что они доказали свою "реальную работоспособность".
CVE-2026-109618: PHP обрабатывает ошибку «недостаточно памяти», резко останавливаясь (longjmp).
Если тормоза срабатывают в критический момент, внутренние данные инициализируются лишь частично. Однако последующий процесс очистки будет рассматривать эти недоработанные данные как обычные, что позволит злоумышленникам заставить сервер выполнить собственный код.
Официальная проверка подтверждает, что при конфигурации по умолчанию, путем формирования специально сформированных многокомпонентных запросов, направленных исключительно на исчерпание памяти, атаку можно завершить до выполнения кода приложения.
CVE-2026-109619: Некоторые глобальные состояния не были очищены после обработки запроса и освобождения памяти.
Когда тот же рабочий процесс обрабатывает следующий запрос, он может повторно использовать память, срок действия которой уже истек. Это классическое поведение «использование после освобождения» может быть тщательно запрограммировано в процессе выполнения кода и может также привести к утечке паролей, токенов и ключей API других пользователей из памяти.
Стоит отметить, что функция session.upload_progress, являющаяся одним из подтвержденных путей эксплуатации уязвимости, включена по умолчанию, и приложению даже не нужно вызывать session_start().
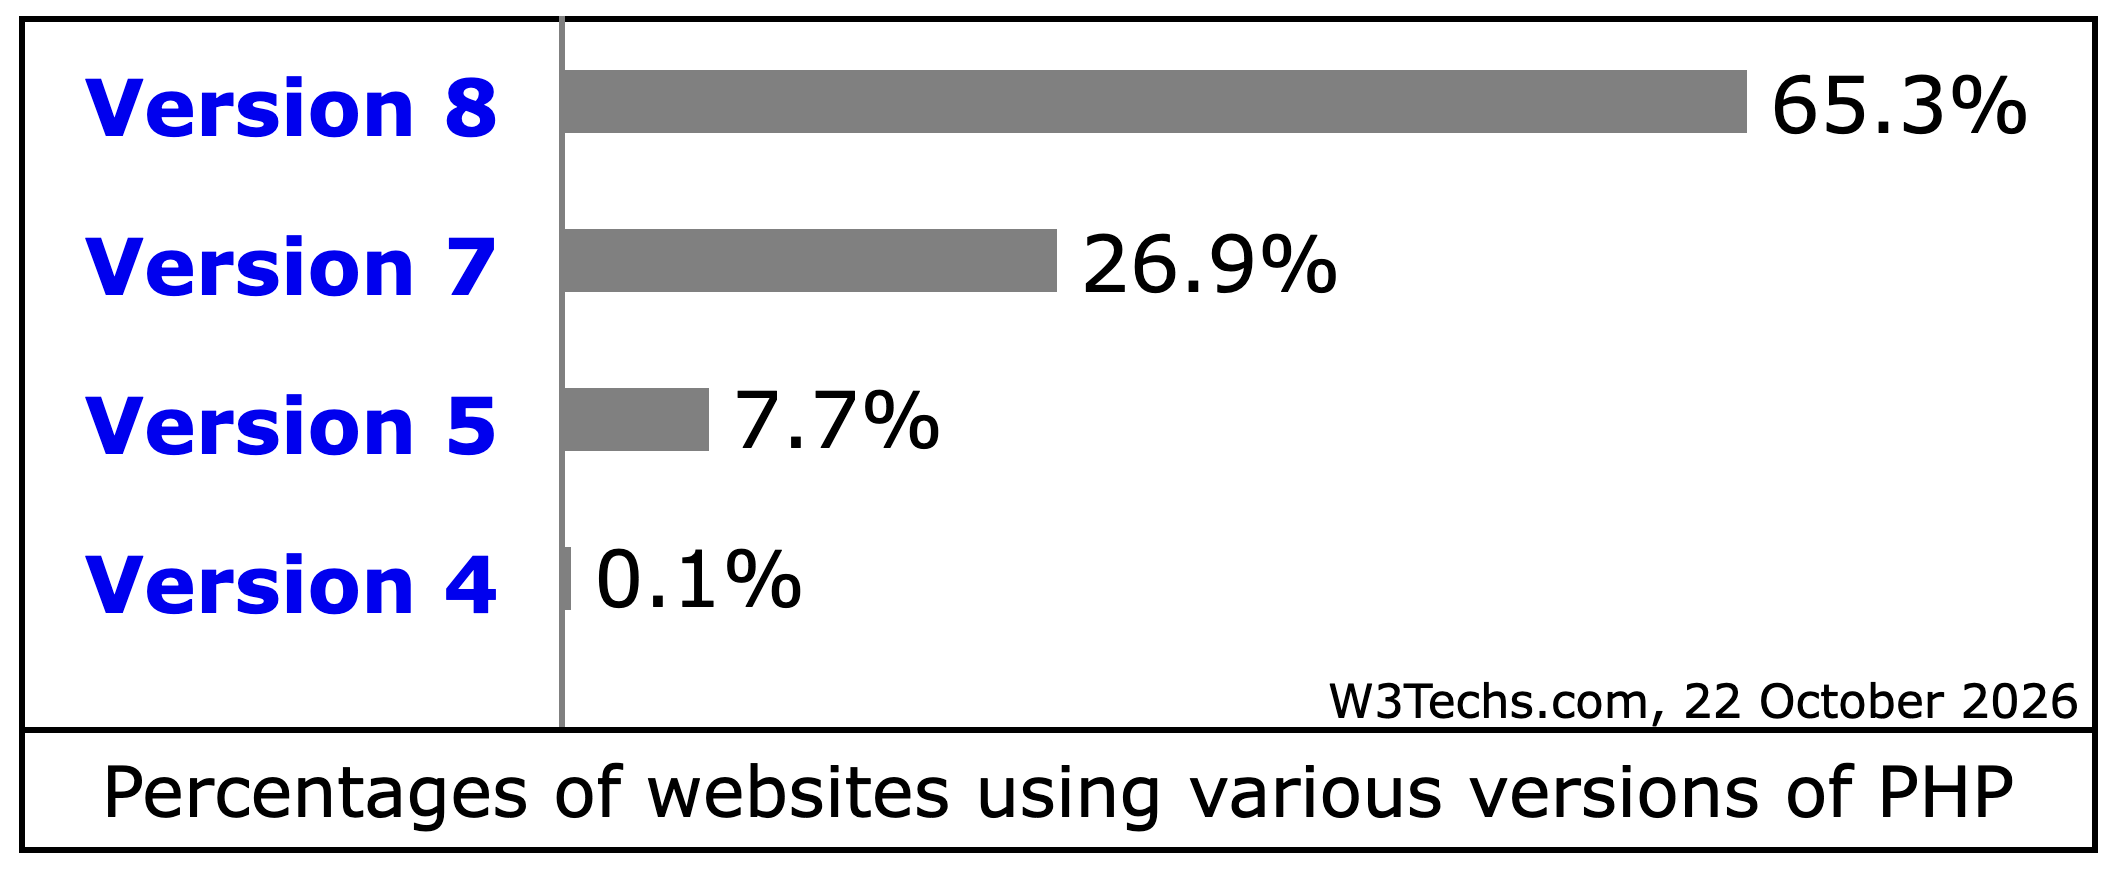
В настоящее время патч охватывает только четыре ветки PHP: от 8.2 до 8.5. Однако данные W3Techs за тот же день показывают, что 27,0% всех PHP-сайтов по-прежнему работают на PHP 7.x, а 7,7% — на PHP 5.x. Эти версии, поддержка которых давно прекращена, не могут получить официальные патчи.
Эксперт по компьютерной криминалистике Хэл Померанц отметил: «Слишком много встроенных систем, которые никогда не будут обновлены, слишком много забытых, не поддерживаемых приложений. На этот раз последствия будут очень серьезными».
Искусственный интеллект это обнаружил? За неделю или за несколько месяцев?
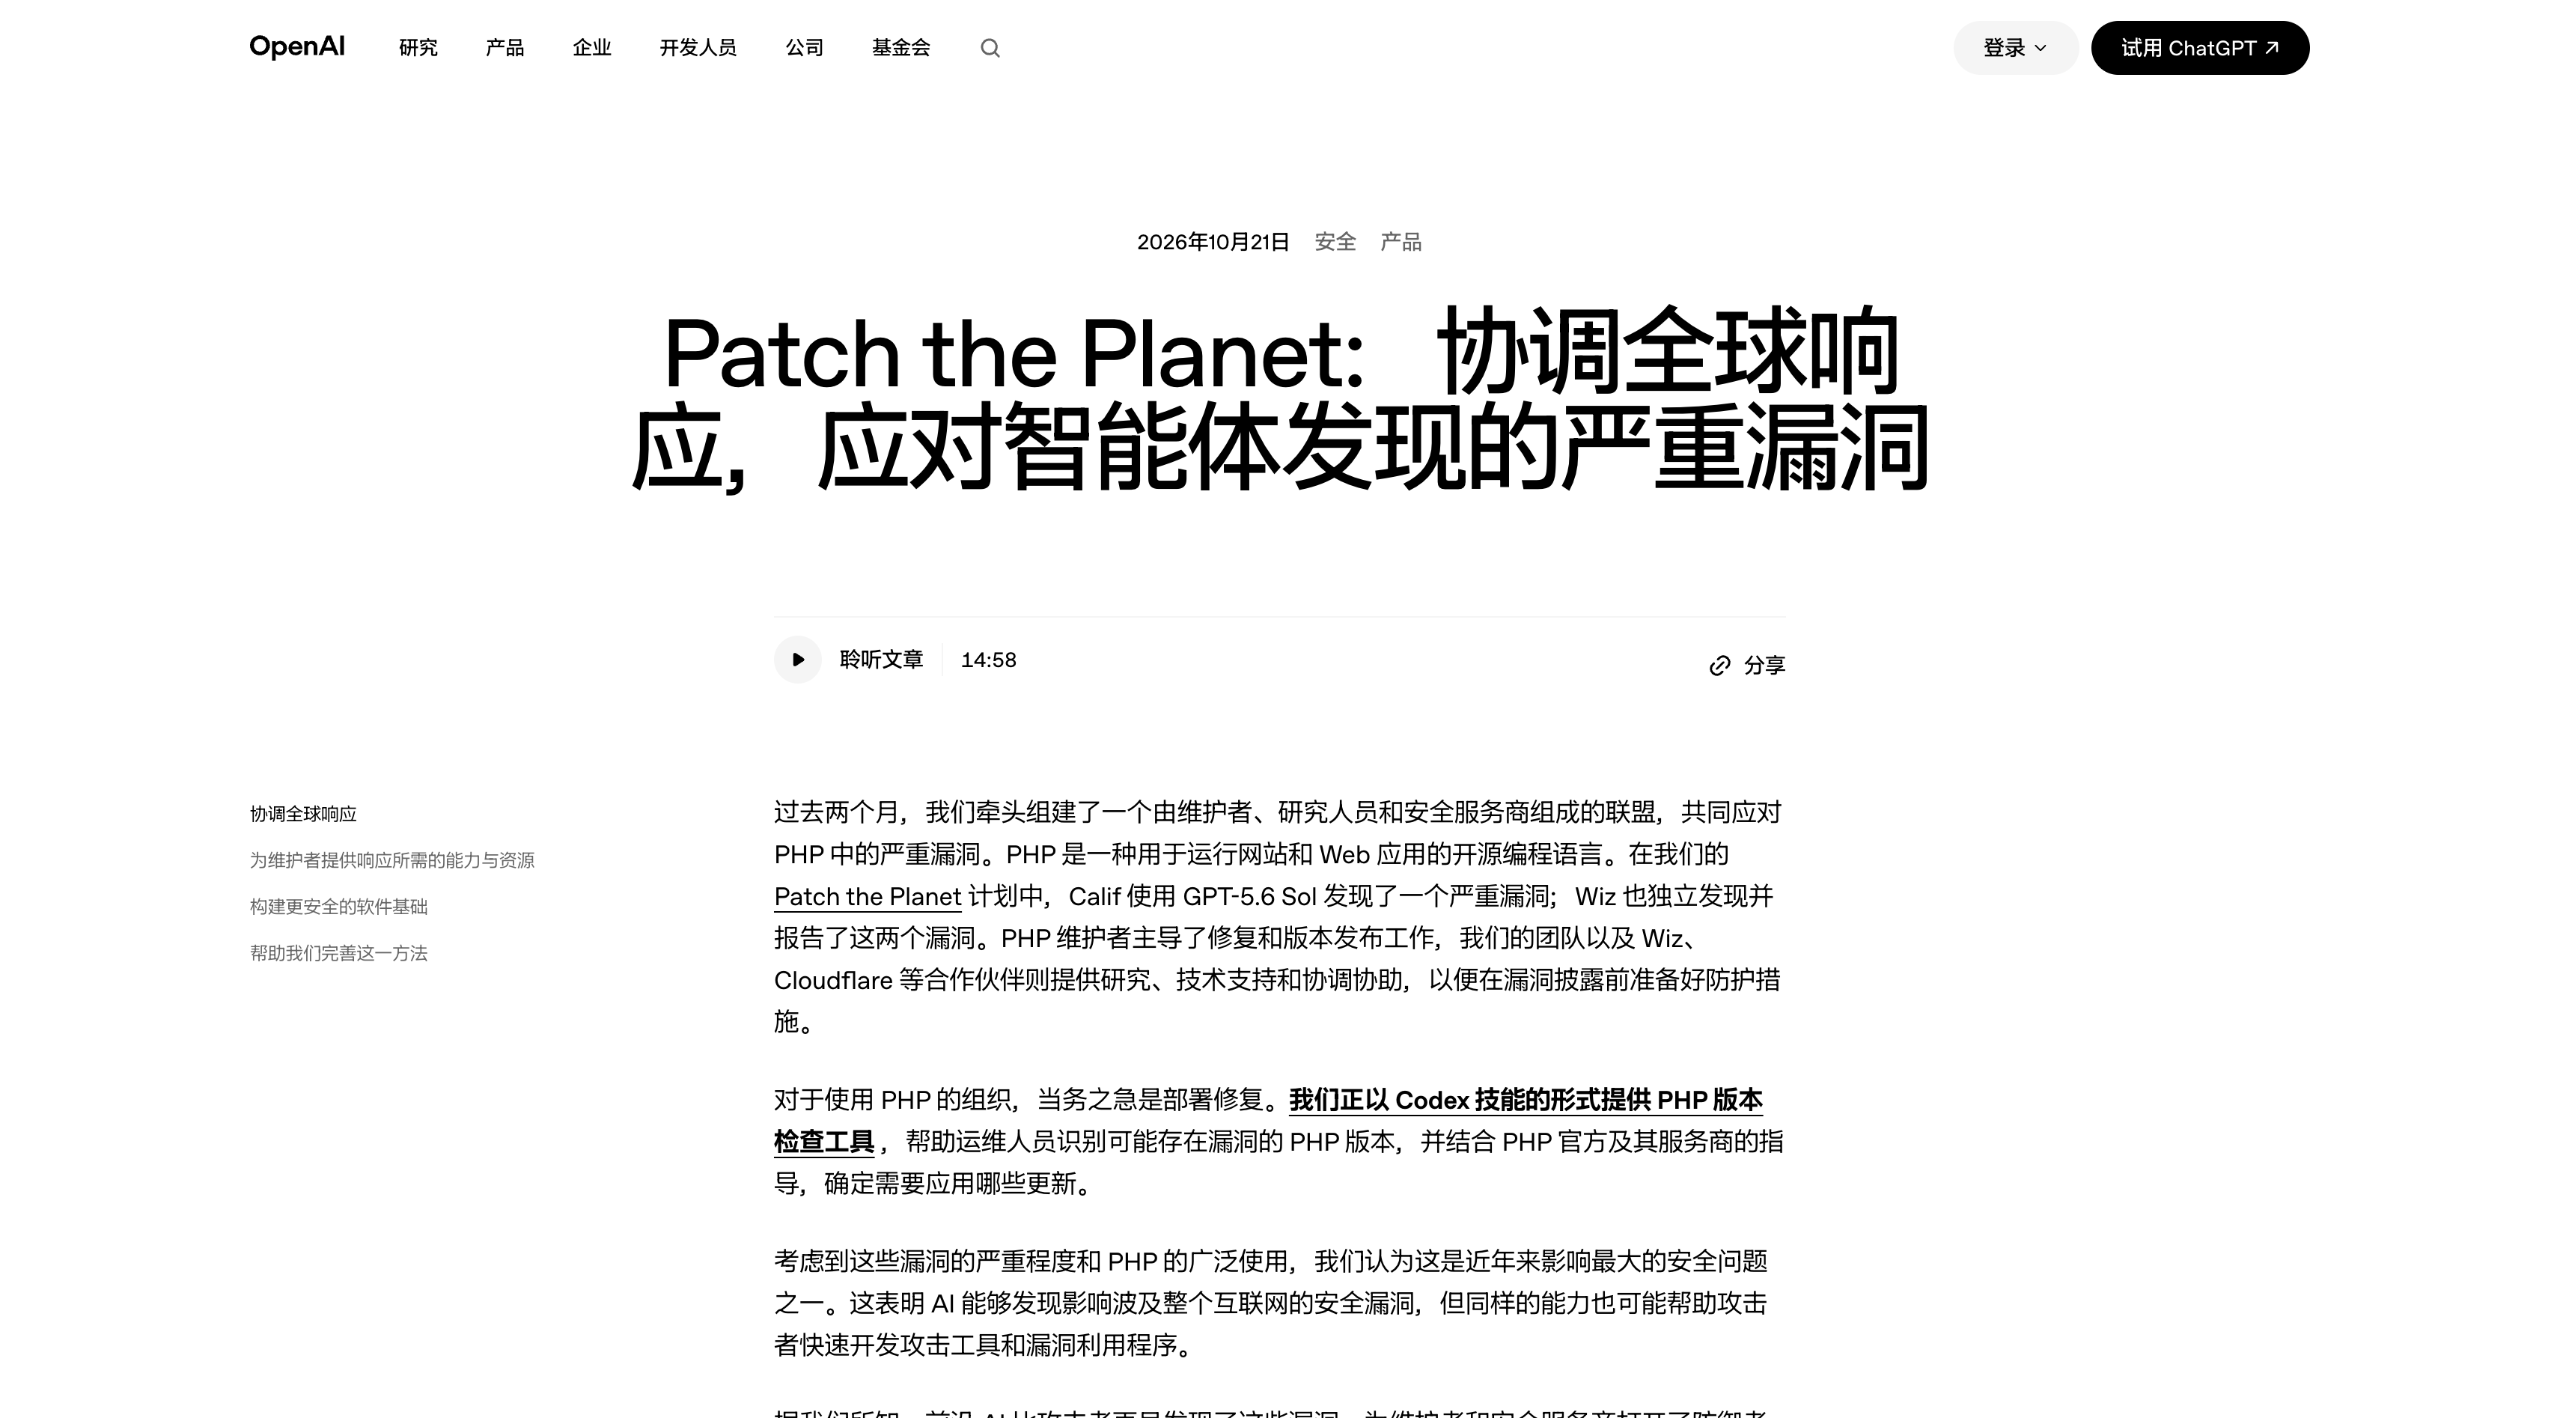
После того, как информация об уязвимости стала достоянием общественности, OpenAI опубликовала статью, в которой этот инцидент был назван одним из достижений компании в области безопасности ИИ: исследователи из Калифорнии использовали алгоритм GPT-5.6 Sol для обнаружения критической уязвимости, а несколько команд сотрудничали для завершения проверки и реагирования.
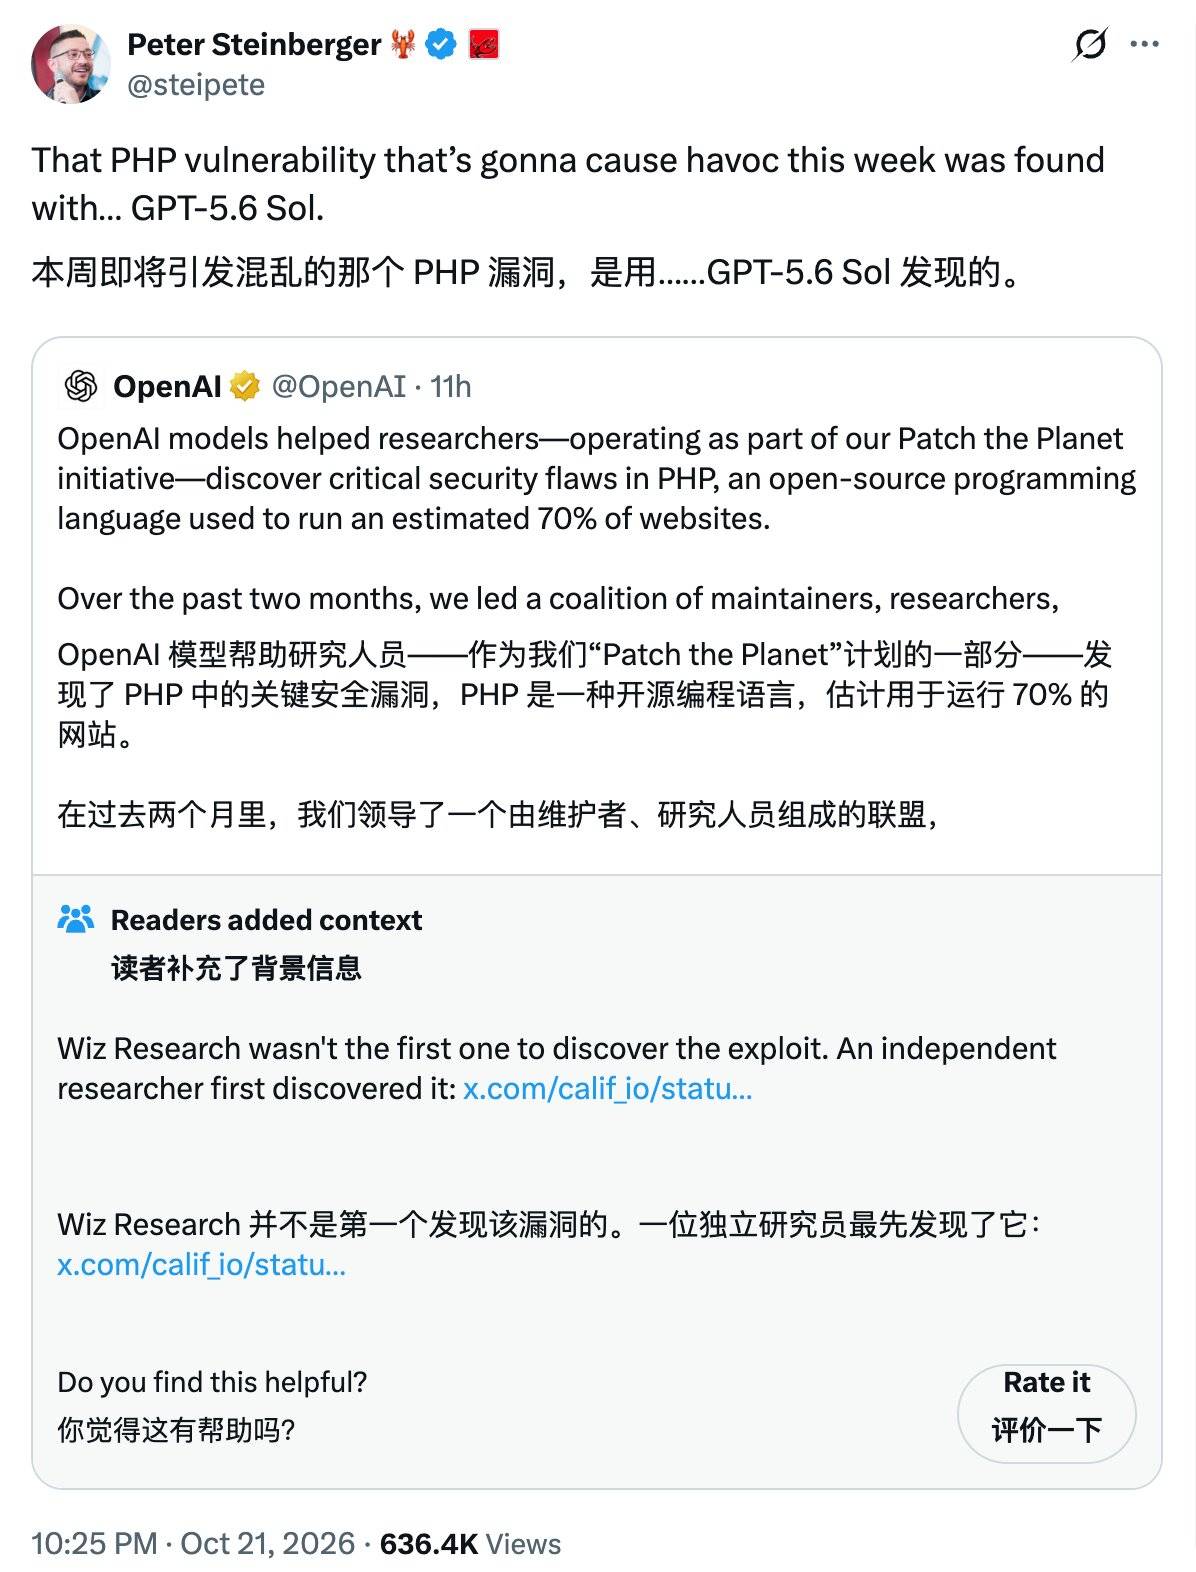
Те из нас, кто знаком с маркетинговыми тактиками компаний, занимающихся искусственным интеллектом, могут подсознательно задаться вопросом: действительно ли модель выявила уязвимость, или это просто очередной случай, когда человеческие исследования выдают за исследования в области ИИ?
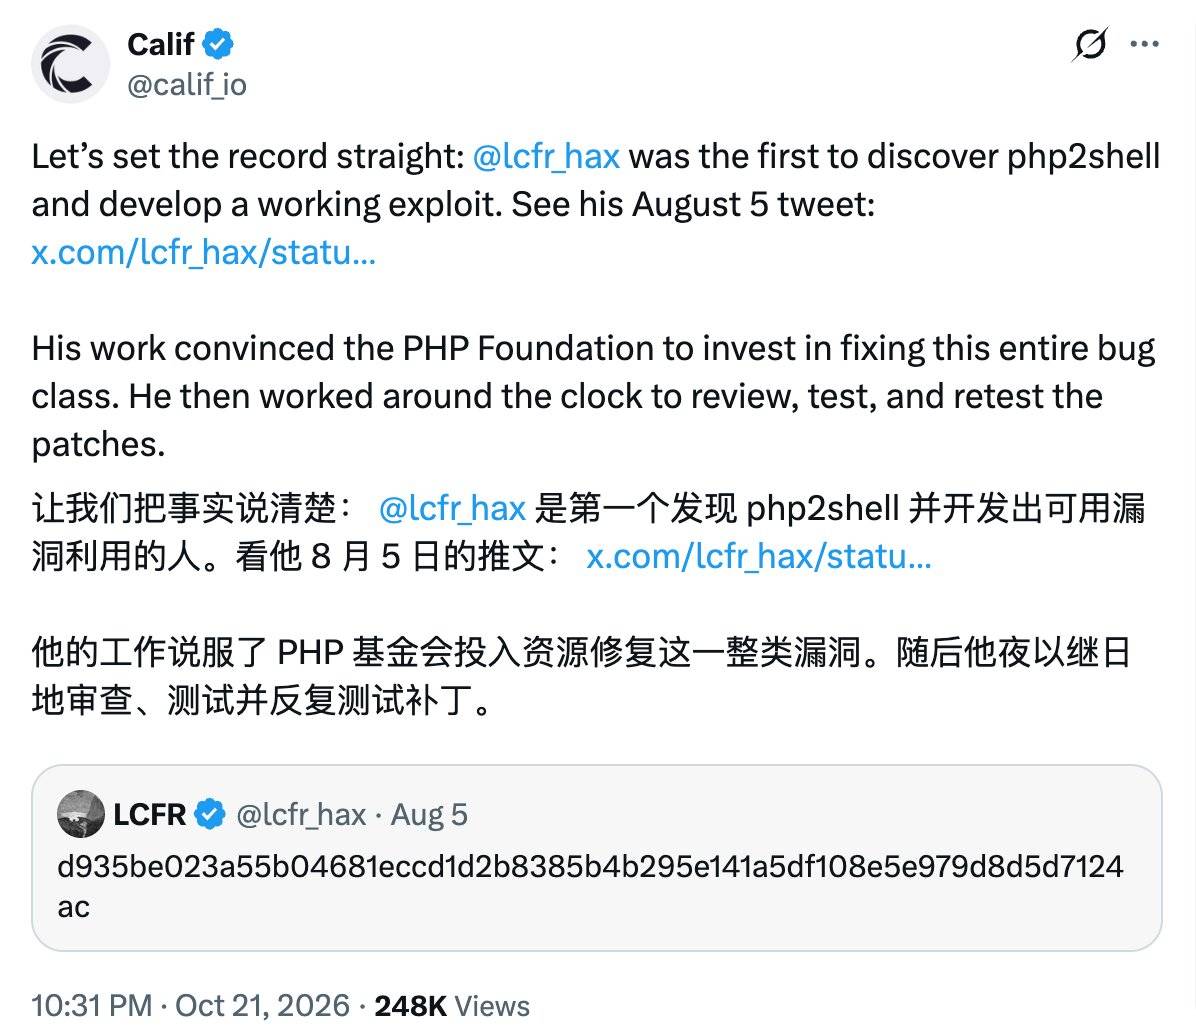
В день публикации Calif публично «оправдал» Райана Остина по делу X, заявив, что он первым обнаружил и создал пригодный для использования код атаки, сославшись в качестве доказательства на твит, опубликованный им 5 августа, содержащий хеш обнаружения.
Официальный технический обзор, составленный человеком, первым обнаружившим уязвимость, также является одним из важнейших первоисточников информации в этом инциденте.
В своей статье Райан подчеркивает, что первоначальное обнаружение не основывалось на каких-либо специальных инструментах или моделях, недоступных для публичного использования. Его понимание истории объекта атаки определило, куда направить расследование; простых ключевых слов было недостаточно для того, чтобы модель выявила все уязвимости.
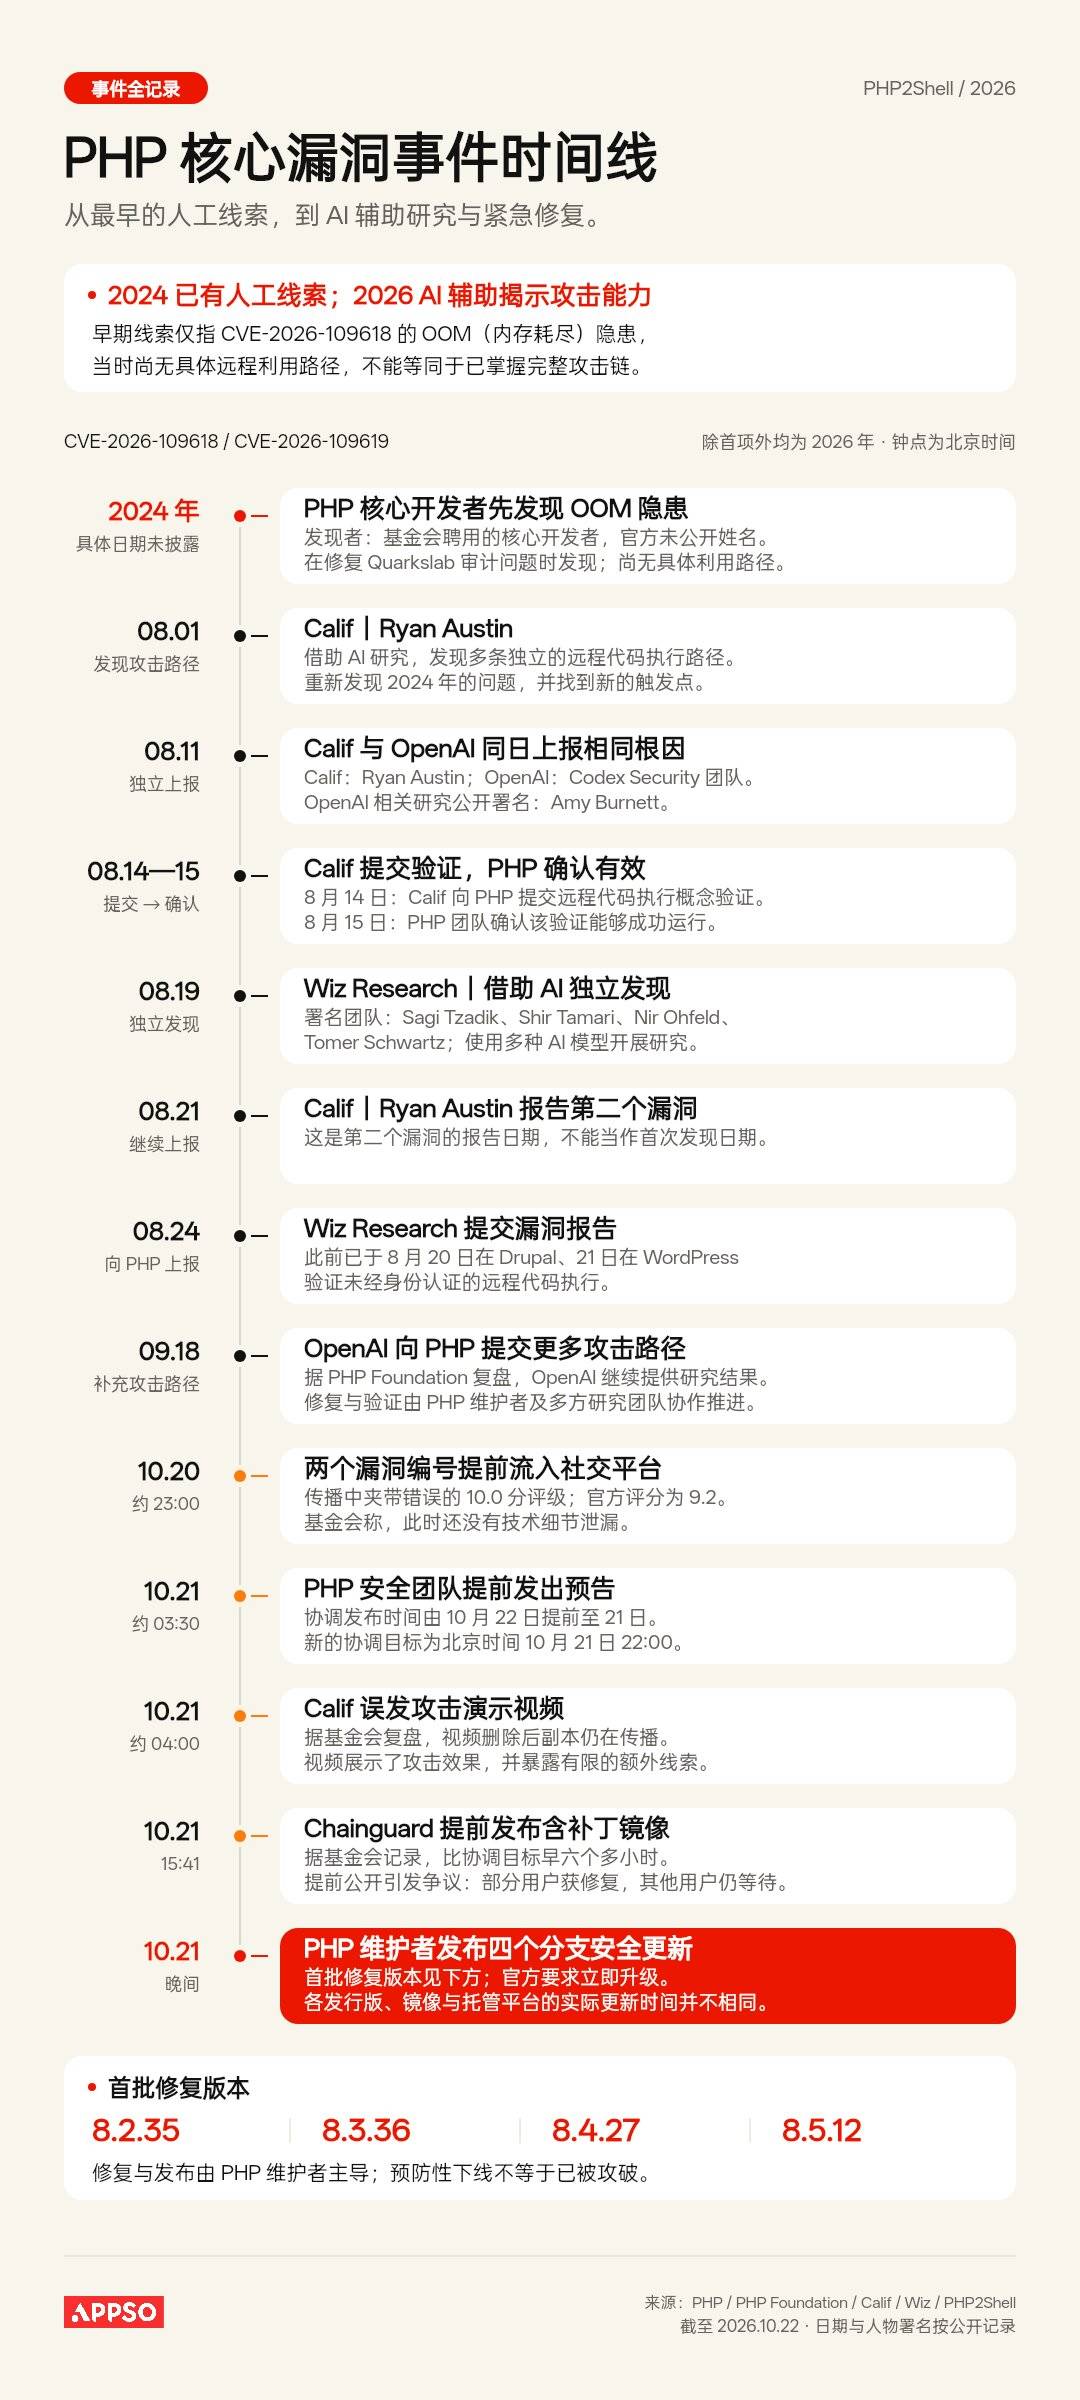
Цепочка его открытий восходит к первой уязвимости ограничения памяти в PHP, обнаруженной Стефаном Эссером в 2004 году, к упущенному из виду сообщению об ошибке в 2020 году и к аудиту в 2024 году, который не смог доказать возможность эксплуатации уязвимости.
Из этого следует, что ИИ лишь сокращает время проверки, в то время как чувство направления по-прежнему определяется человеком.
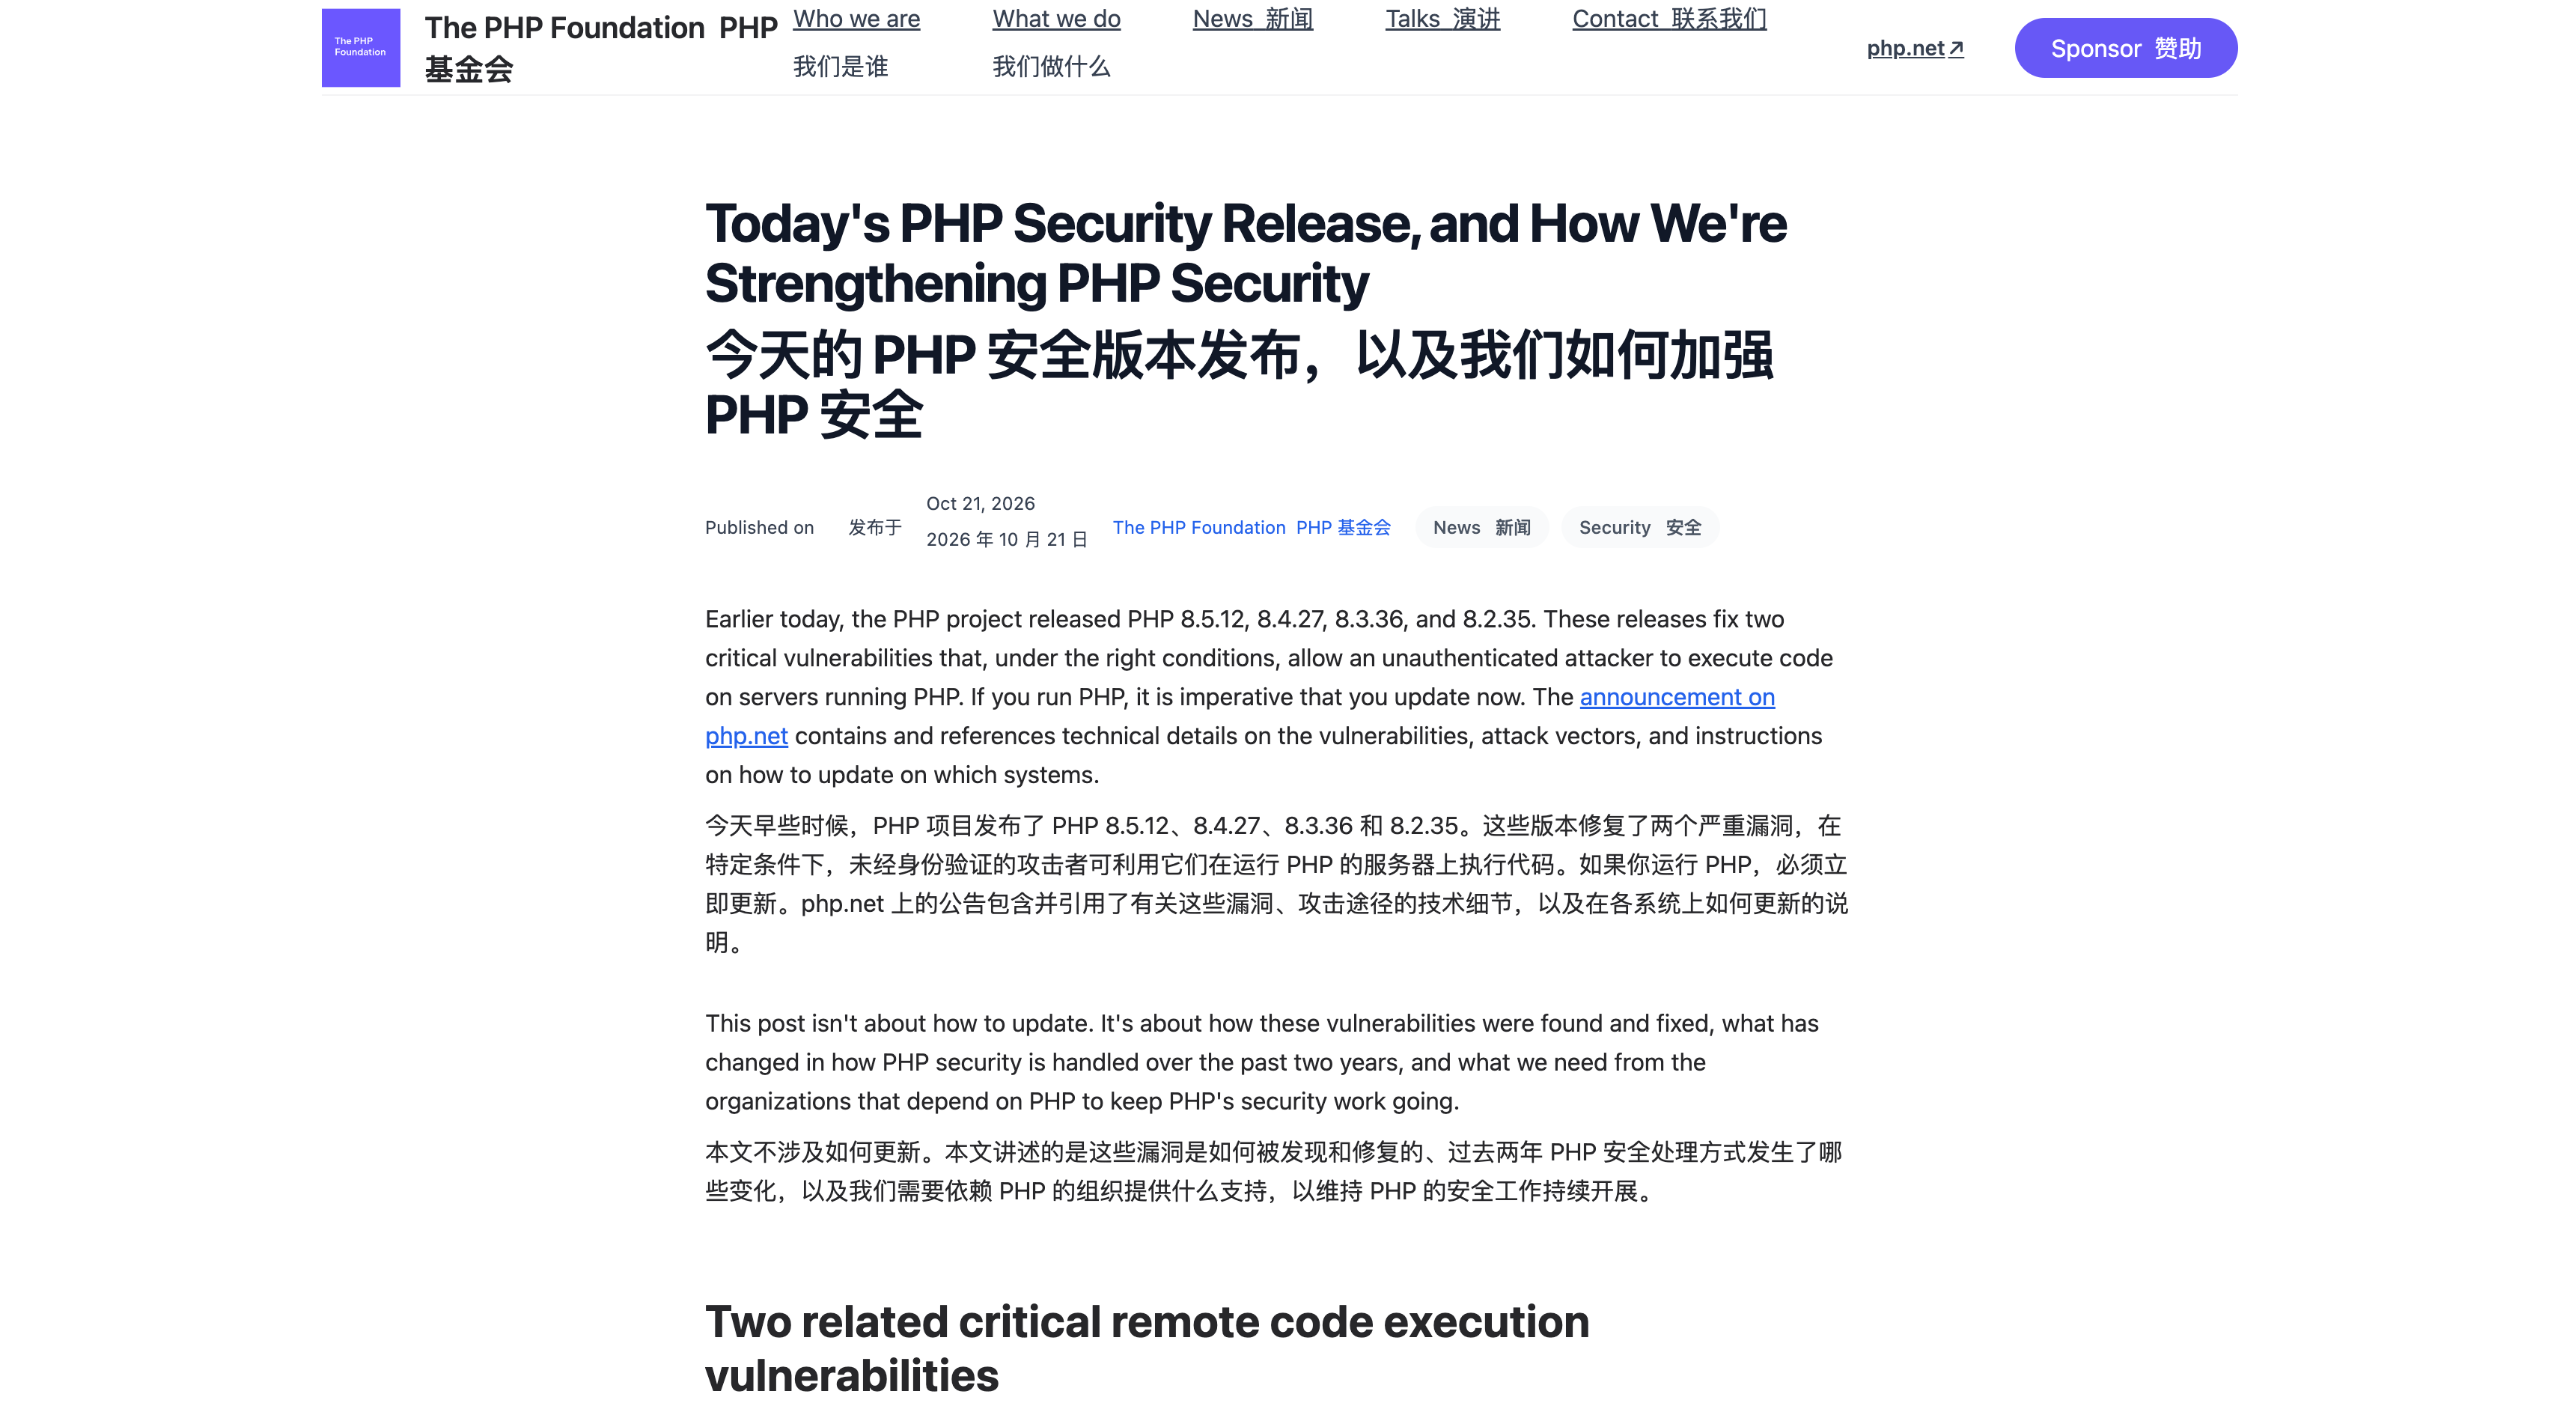
В ходе проверки PHP Foundation также подтвердилось, что команда OpenAI независимо сообщила о той же первопричине 11 августа, а позже добавила подробности о ходе атаки. В их отчете подробно описывалось, как была обнаружена и устранена уязвимость, а также раскрывалась полная картина того, как ситуация вышла из-под контроля.
В 2024 году PHP впервые за много лет прошел внешний аудит безопасности, и один из основных разработчиков заметил потенциальную уязвимость в обработке исчерпания памяти при исправлении проблем, обнаруженных в ходе аудита.
В то время никто не мог доказать, что это действительно можно использовать в своих целях, а различные исправления имели свою цену, потенциально нарушая совместимость или создавая новые риски отказа в обслуживании. Команда не смогла принять решение, и проблема была отложена. Позже PHP Foundation назвал это «структурным сбоем».
Летом 2026 года три команды, оснащенные инструментами искусственного интеллекта, практически одновременно обнаружили эту проблему:
- 1 августа Райан Остин, исследователь из компании по безопасности Calif, обнаружил первую уязвимость с помощью решения GPT-5.6 от OpenAI и сообщил о ней команде PHP 11 августа; в тот же день OpenAI независимо сообщила о той же первопричине.
- 19 августа компания Google Wiz, используя собственную платформу Wiz Atlas, а также Gemini 4 Argon и GPT-5.6 Sol, независимо обнаружила уязвимость. В течение следующих двух дней она подтвердила возможность удаленного выполнения кода без авторизации на официальных зеркалах Drupal и WordPress.
«Подобные риски, связанные с управлением памятью, были замечены давно, но долгое время считалось, что их слишком сложно использовать в своих целях», — заявил генеральный директор Calif Тай Дуонг изданию The Wall Street Journal.
Превращение теоретических недостатков в действенный код атаки требует соединения нескольких этапов и многократной отладки структуры памяти для каждой цели. То, на что раньше у команд мирового класса уходили месяцы, теперь может сделать за неделю один исследователь с помощью передовой модели.
Соучредитель Wiz Ами Луттвак назвал это «самой серьезной уязвимостью, когда-либо обнаруженной с помощью ИИ», и сравнил ее с легендарными уязвимостями, такими как Heartbleed и Log4Shell, которые также были глубоко укоренены в основе интернета и оставались в спящем режиме в течение многих лет, прежде чем были обнаружены.
Ремонт без конца
В течение двух месяцев после подтверждения уязвимости разработчики PHP руководили исправлением, а компании Calif, Wiz и OpenAI участвовали в проверке. Такие поставщики, как Google Cloud, Cloudflare, AWS, Microsoft, Automattic, Fastly, Akamai и Vercel, заранее подготовили решения по устранению уязвимости, а дистрибутивы Linux и поставщики услуг долгосрочной поддержки получили патч раньше срока.
Компания Cloudflare объявила, что правила защиты WAF (Warner Bros. Arrangement) по умолчанию действуют для всех клиентов, включая бесплатную версию. В связи с этим компания запустила новую функцию под названием «Полная проверка транзакций» (Full Transaction Inspection), которая сопоставляет запросы и ответы исходного сервера, чтобы определить, была ли атака успешной.
Тем не менее, в тот день Cloudflare зафиксировала трафик атак, направленных на клиентов, а также то, что злоумышленники постоянно меняли полезные нагрузки, пытаясь обойти правила.
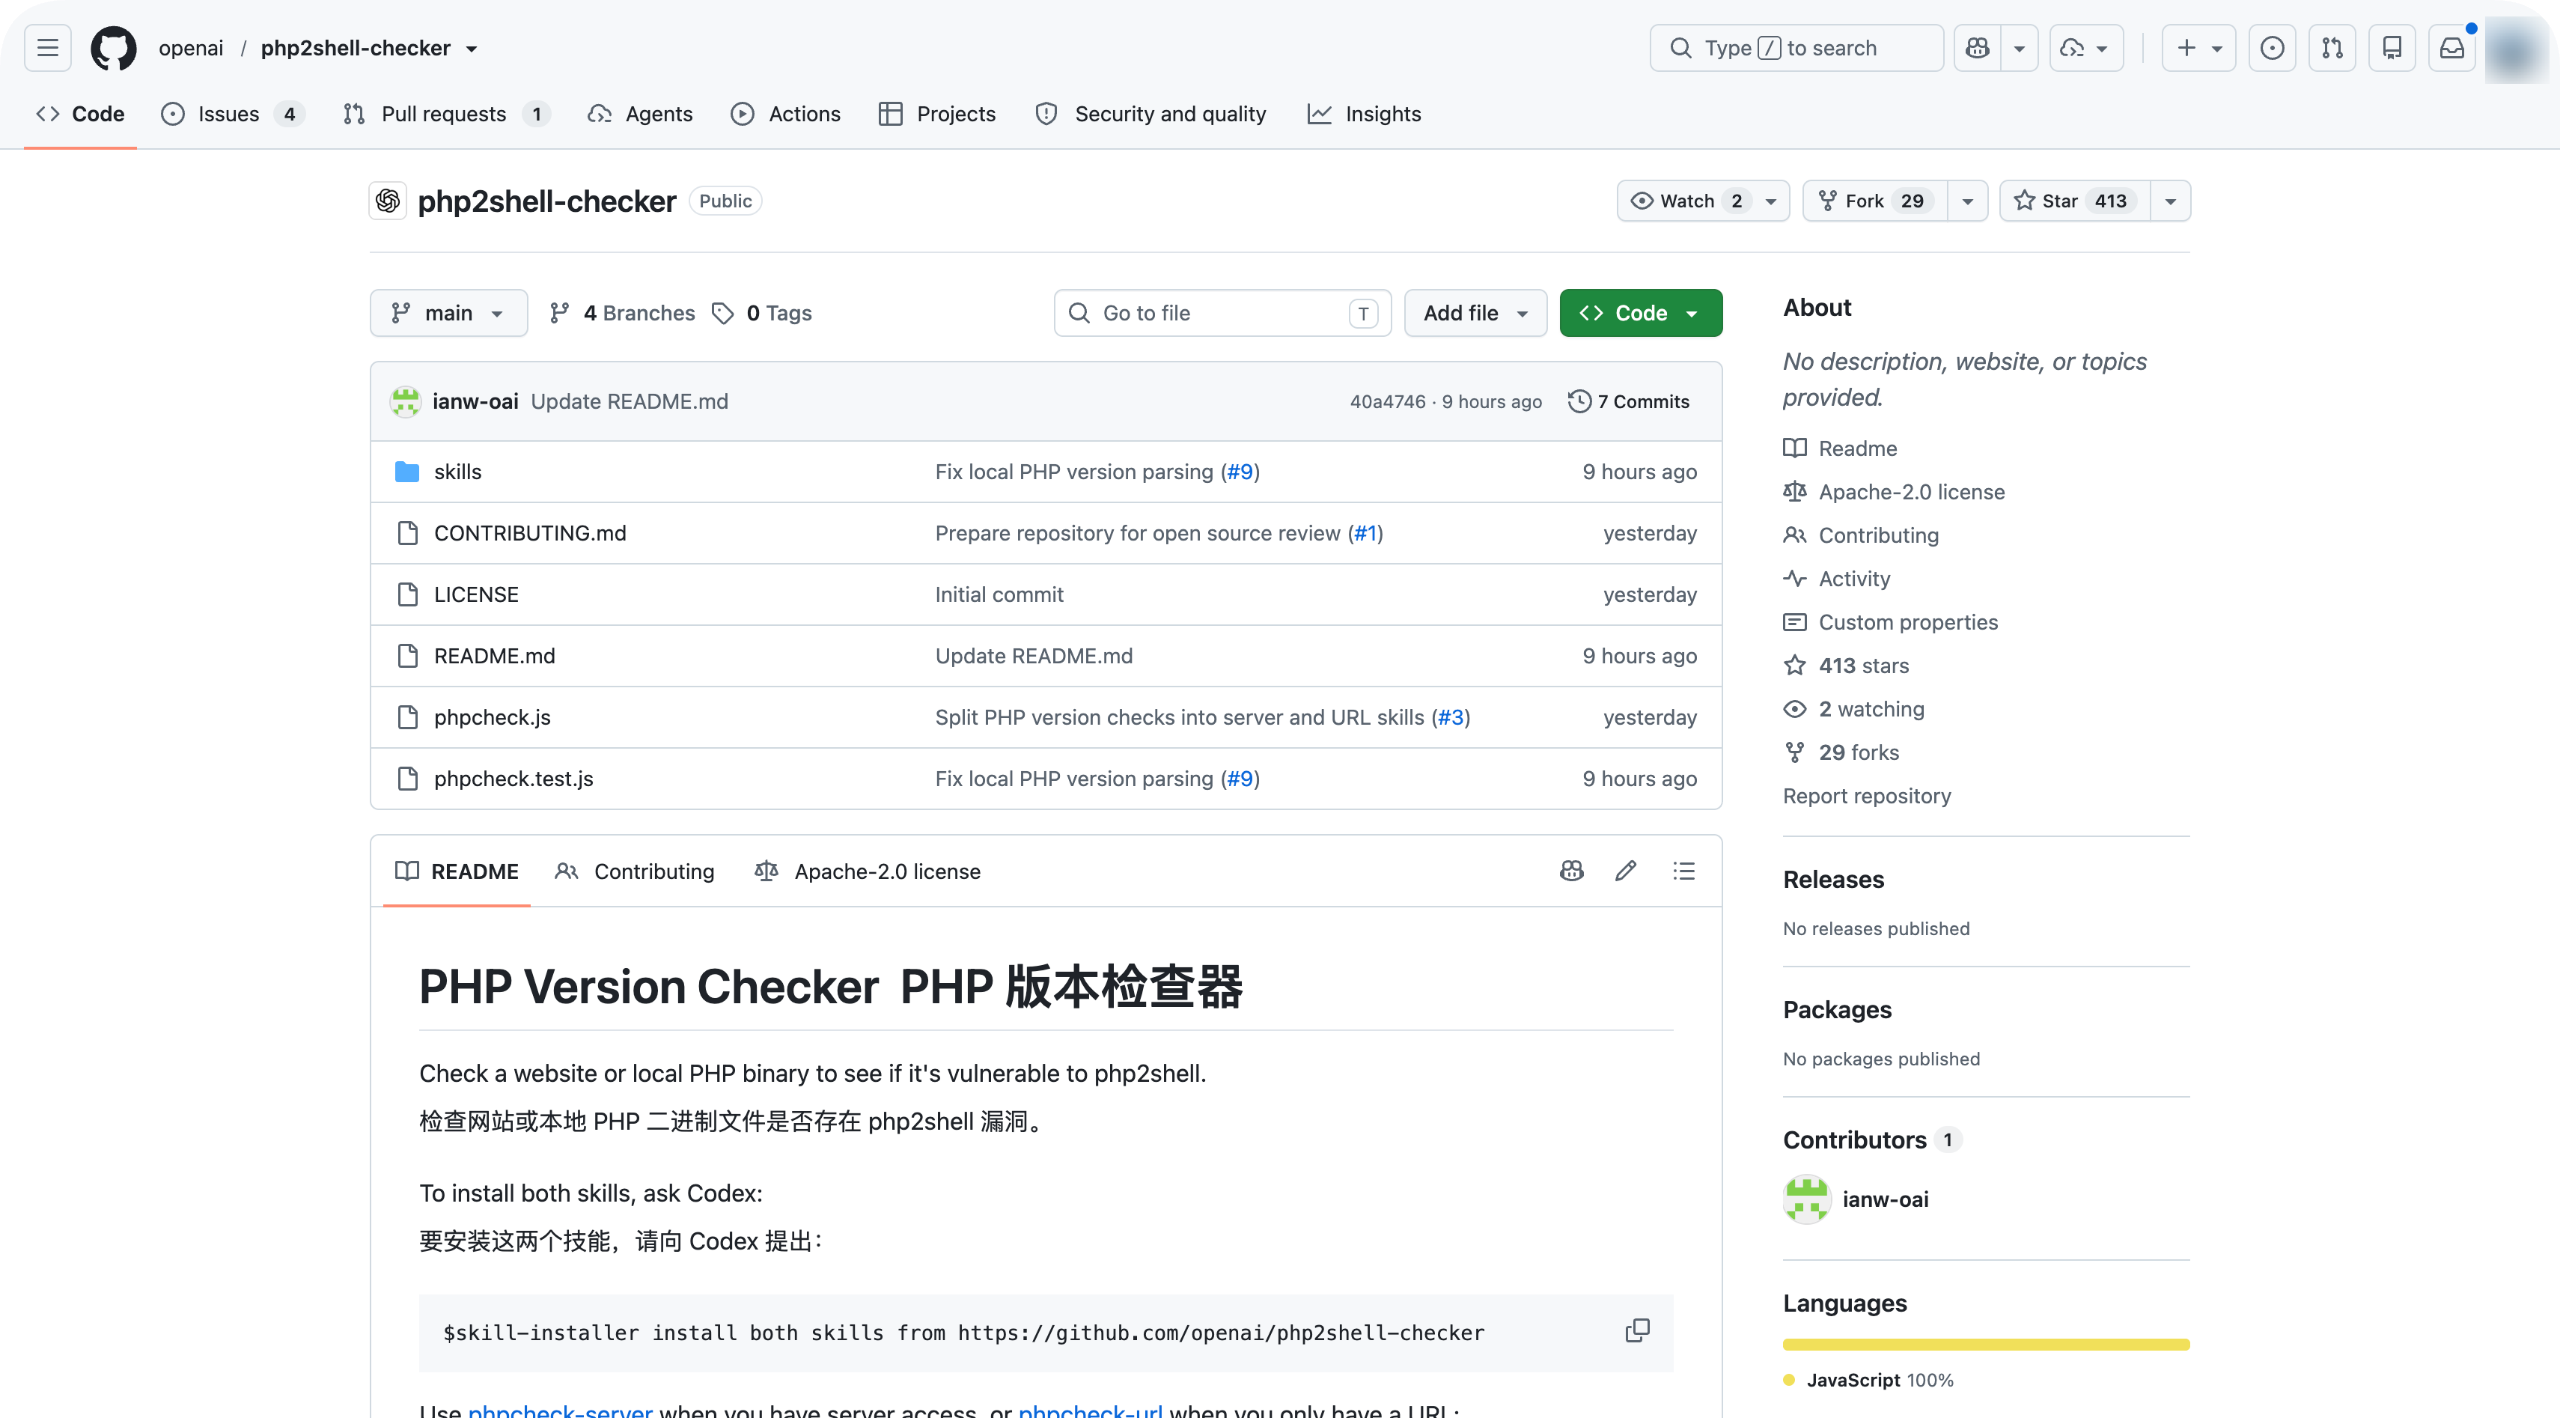
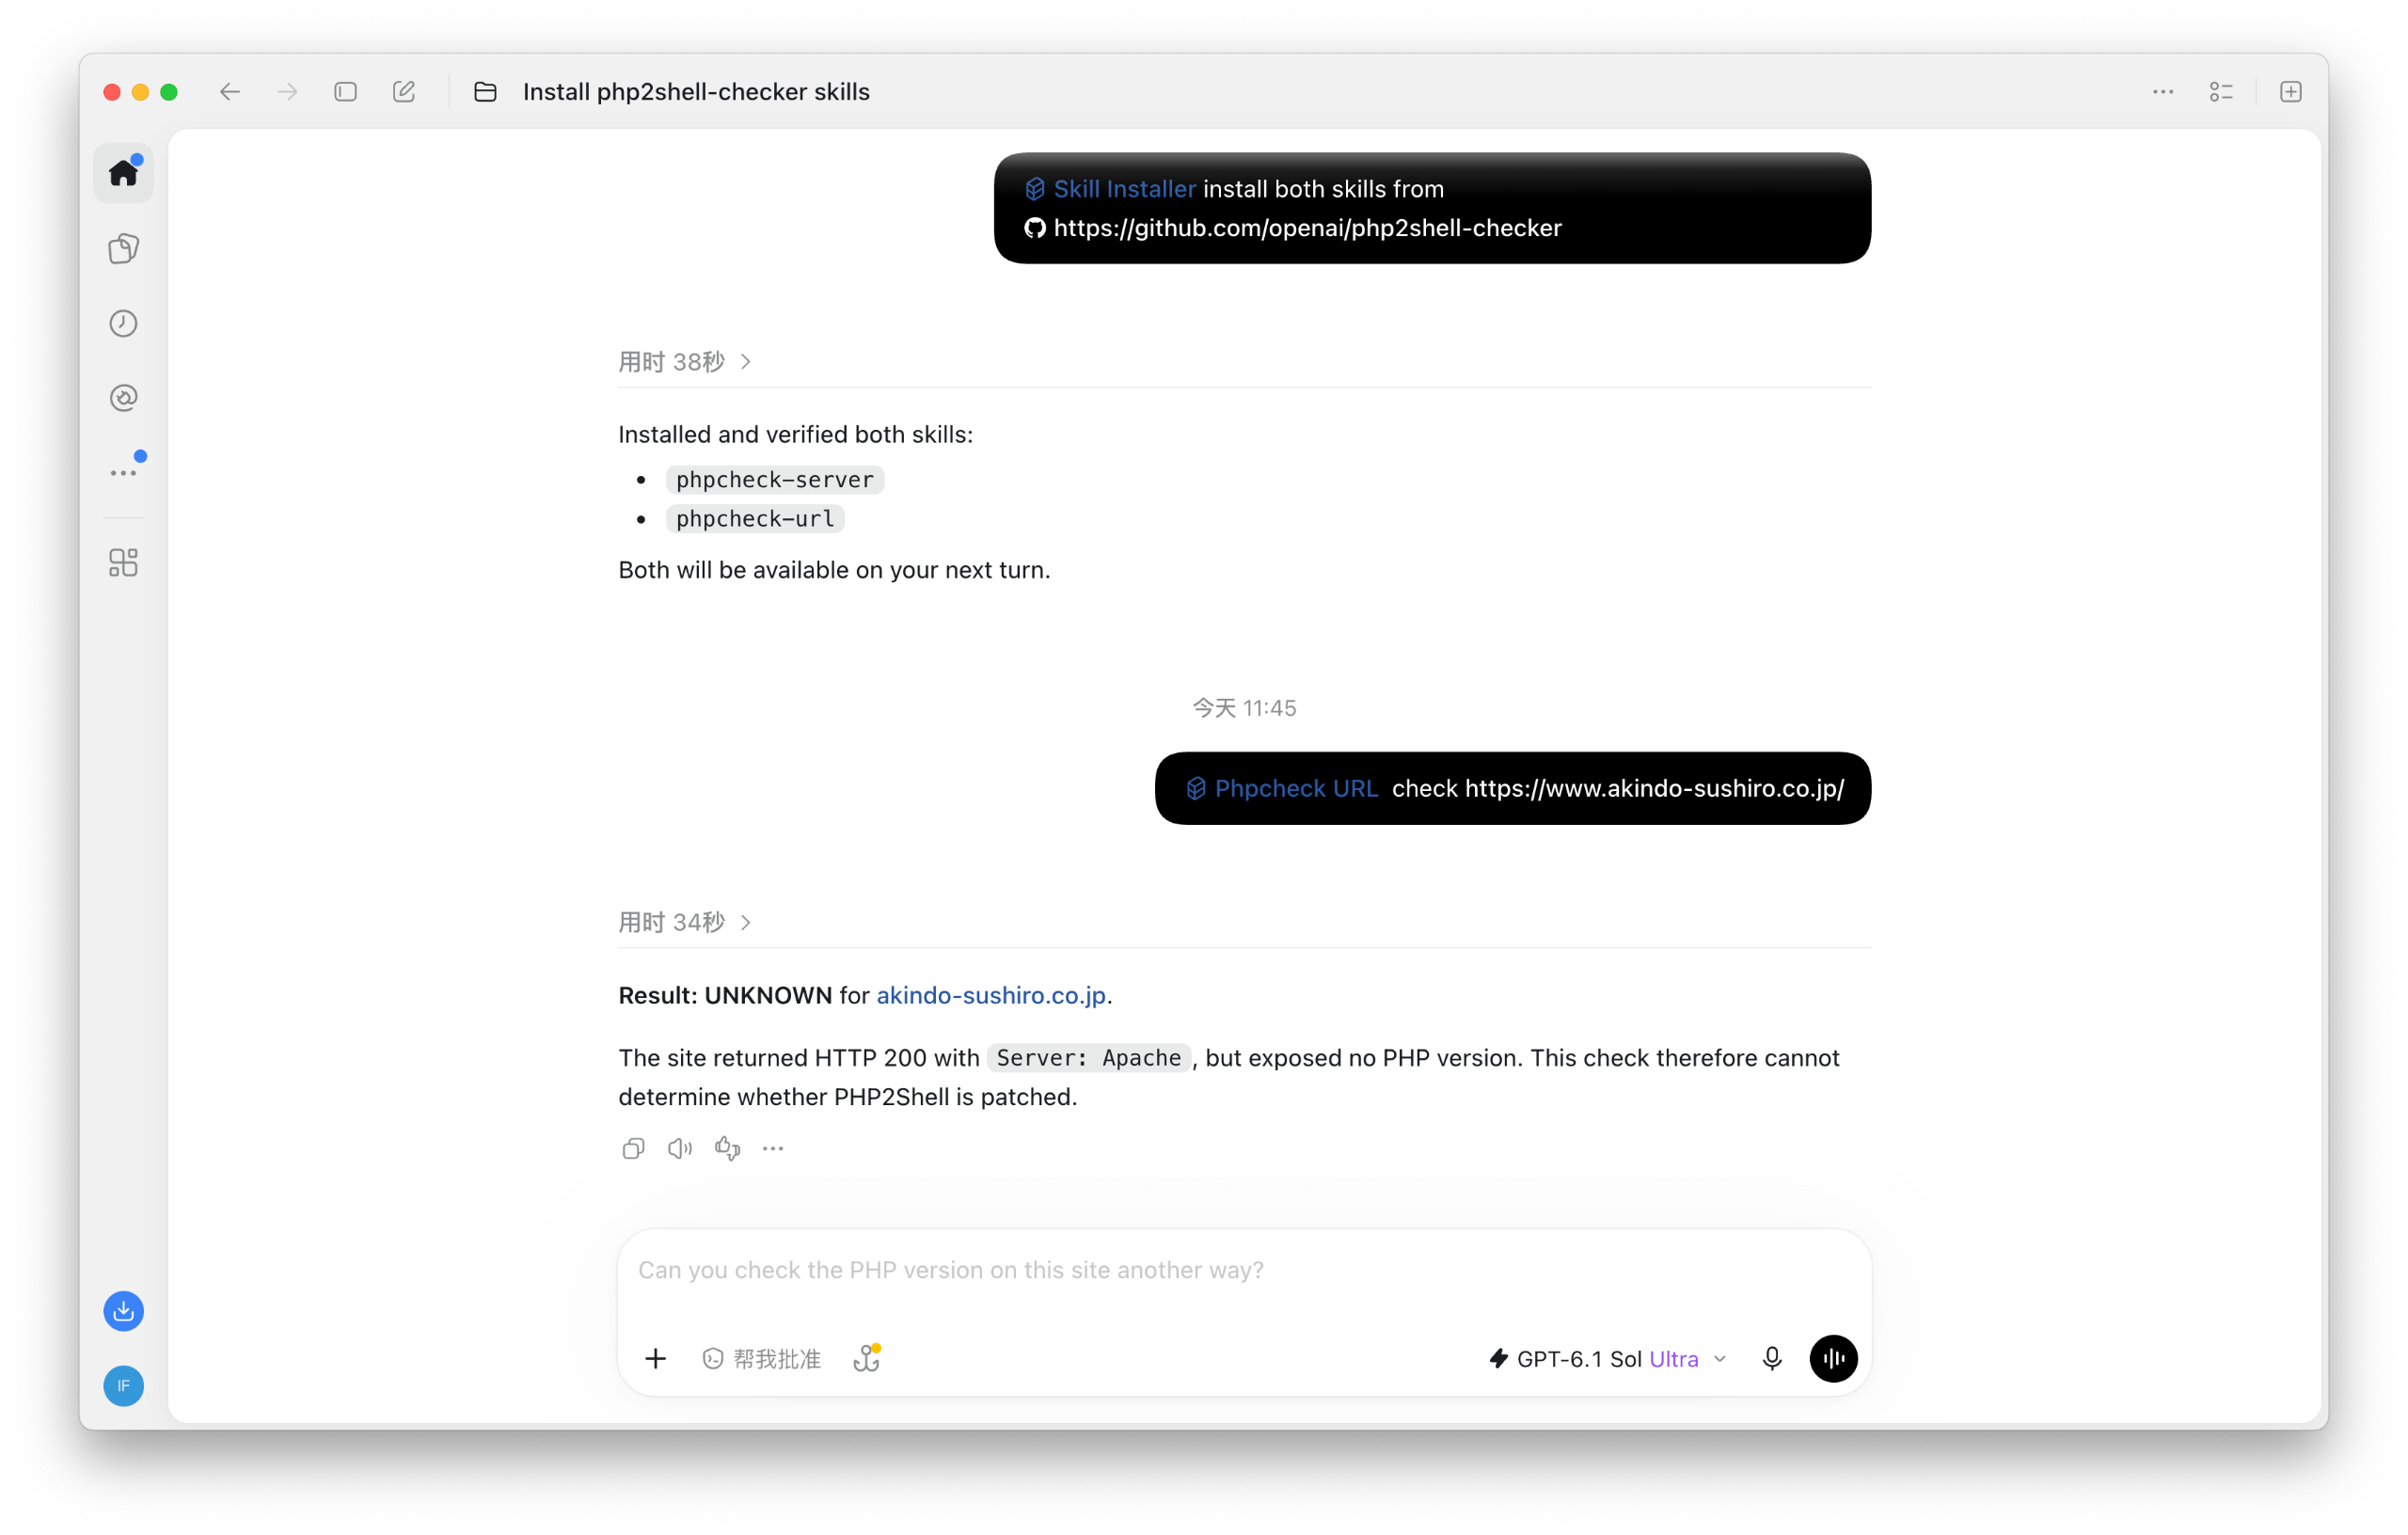
OpenAI также упоминалось, что компания опубликовала в открытом доступе навык, который можно установить в Codex, специально предназначенный для обнаружения уязвимости php2shell на веб-сайте.
Для установки просто отправьте команду "$skill-installer install both skills from https://github.com/openai/php2shell-checker". Для проверки используйте соответствующий навык и укажите ссылку.
Используйте phpcheck-server, если у вас есть доступ к серверу веб-сайта, и phpcheck-url, если у вас есть только URL-адрес.
Для обычных пользователей этот инцидент, возможно, не окажет никакого другого влияния, за исключением того, что вход на некоторые веб-сайты может быть временно недоступен из-за экстренного технического обслуживания.
Однако для тех, кто управляет веб-сайтом или сервисом, обновление до исправленной версии требует перезапуска всех процессов PHP и организации миграции или карантина для более старых версий, для которых это исправление не установлено.
Для большого количества популярных сайтов в Китае, работающих на платформах BT Panel, ThinkPHP и Discuz, старые версии этих сайтов на этот раз не получат официальных обновлений, и им остаётся лишь прибегнуть к миграции или изоляции в крайнем случае.
Для всей индустрии в целом PHP2Shell оставил ещё более глубокий след. В своём анализе после сбоя OpenAI признала, что возможность помогать исследователям выявлять серьёзные уязвимости может также помочь злоумышленникам быстрее создавать инструменты для атак.
В момент выпуска патча и у злоумышленника, и у защитника оказывается одинаковая информация об изменениях в коде. Так называемое «окно возможностей для защитника» становится ресурсом, который необходимо точно рассчитать.
Более десяти лет назад, когда эти недостатки были заложены в PHP-код, никто не мог ими пользоваться.
Теперь их обнаружил искусственный интеллект, и на этот раз они находятся в руках защитников.
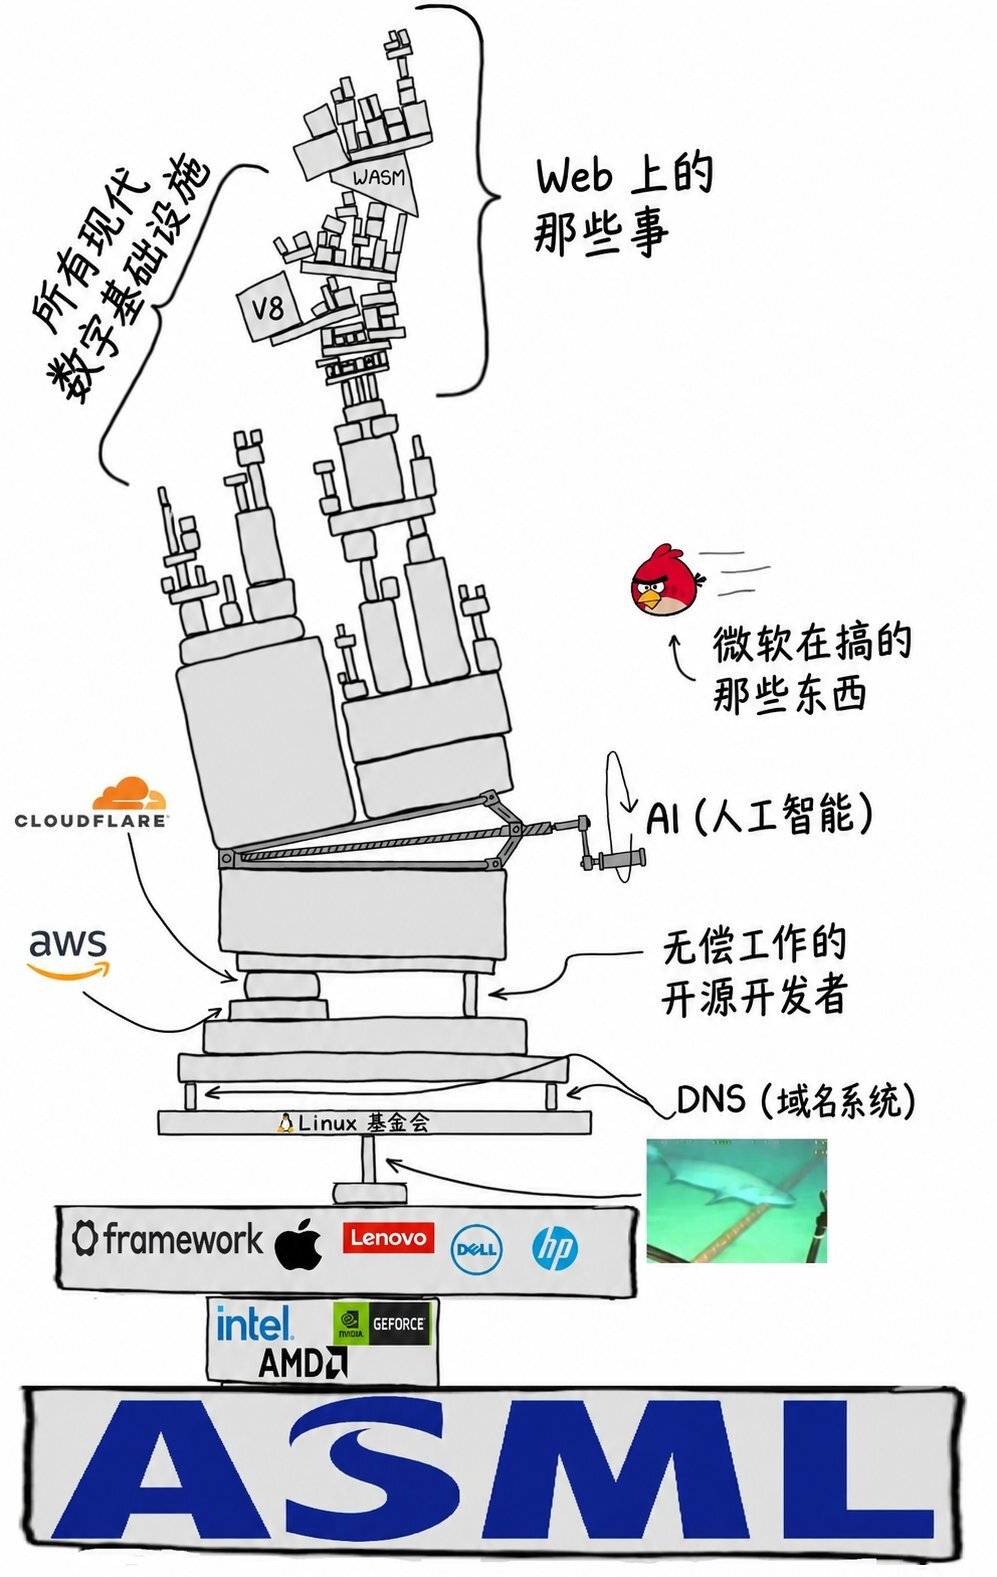
▲ Разваливающийся интернет
У нас есть все основания признать вклад ИИ в это событие. С помощью ИИ исследователи смогли продолжить изучение улик, проанализировать причины неудач и продвинуть вперед попытки, которые ранее было трудно осуществить.
Однако доказательство возможности использования уязвимости часто означает создание набора работающего кода для атаки. Аналитические и отладочные возможности, демонстрируемые моделью в этом процессе, также могут быть использованы для улучшения инструментов атаки.
По мере снижения барьеров для входа в этот вид работы, возрастают и угрозы, с которыми приходится сталкиваться специалистам по техническому обслуживанию.
На этот раз исследователи представили свой отчет раньше запланированного срока, выиграв ценное время для реставрации. Трудно предсказать, сколько еще времени на подготовку у них останется в будущем.
Искусственный интеллект способен выявлять и проверять проблемы все быстрее и быстрее, но сможет ли весь интернет угнаться за скоростью обновления программного обеспечения — это уже другой вопрос.